APK签名验证是Android应用开发中一个重要的安全机制,它用于验证APK文件的完整性和真实性。本文将介绍APK签名验证的原理和实现方法。
一、APK签名验证原理
在Android应用开发中,APK文件由一系列的文件组成,包括资源文件、代码文件、配置文件等。APK签名验证就是验证这些文件在打包过程中是否被篡改,并且确定其作者的身份。
APK签名验证的原理是使用非对称加密算法来生成和验证签名。具体步骤如下:
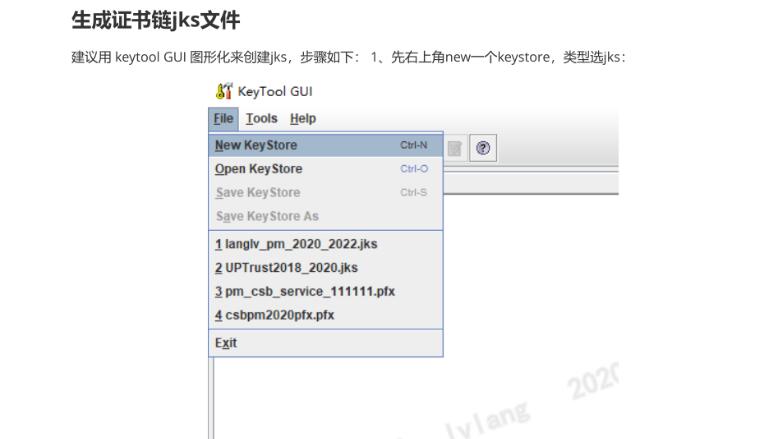
1. 生成密钥对:在开发者签名应用之前,首先需要生成一对密钥,包括私钥和公钥。私钥用于对APK文件进行签名,公钥用于验证签名的有效性。
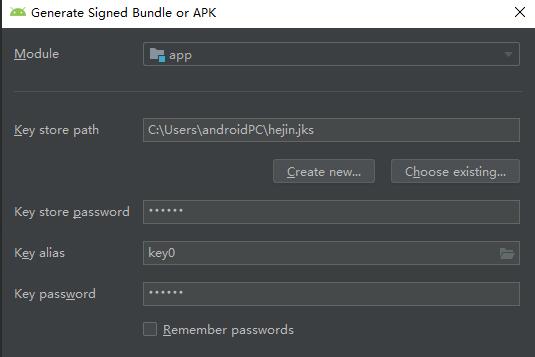
2. 对APK文件进行签名:开发者使用私钥对APK文件进行签名,生成签名文件。签名过程会先对APK文件进行哈希运算,得到一个固定长度的哈希值,然后使用私钥对该哈希值进行加密,生成签名。
3. 将签名文件添加到APK文件中:签名文件包含了签名的相关信息,需要将其添加到APK文件的META-INF目录下。
4. APK验证:当用户下载安装应用时,Android系统会通过验证APK签名来确保文件的完整性和真实性。验证过程会使用公钥解密签名得到一个哈希值,然后对APK文件进行哈希运算,得到一个新的哈希值。如果这两个哈希值相同,说明APK文件没有被篡改。
二、APK签名验证的实现方法
根据APK签名验证的原理,我们可以使用Java语言开发一个简单的APK签名验证的工具。以下是一个示例代码:
```java
import java.io.File;
import java.io.FileInputStream;
import java.io.InputStream;
import java.security.MessageDigest;
import java.security.PublicKey;
import java.security.Signature;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignatureVerifier {
// 验证APK签名
public static boolean verifyApkSignature(File apkFile, File certFile) {
try {
// 读取APK文件
InputStream is = new FileInputStream(apkFile);
// 创建MD5消息摘要
MessageDigest md5 = MessageDigest.getInstance("MD5");
byte[] buffer = new byte[1024];
int len;
while ((len = is.read(buffer)) != -1) {
md5.update(buffer, 0, len);
}
byte[] apkDigest = md5.digest();
// 读取证书文件
InputStream certIs = new FileInputStream(certFile);
// 创建X509证书工厂
CertificateFactory factory = CertificateFactory.getInstance("X509");
X509Certificate certificate = (X509Certificate) factory.generateCertificate(certIs);
// 利用公钥验证APK签名
PublicKey publicKey = certificate.getPublicKey();
Signature signature = Signature.getInstance(certificate.getSigAlgName());
signature.initVerify(publicKey);
signature.update(apkDigest);
// 验证签名
if (signature.verify(certificate.getSignature())) {
return true;
} else {
return false;
}
} catch (Exception e) {
e.printStackTrace();
return false;
}
}
public static void main(String[] args) {
File apkFile = new File("path/to/your/apk/file.apk");
File certFile = new File("path/to/your/certificate/file.crt");
boolean result = verifyApkSignature(apkFile, certFile);
System.out.println("APK Signature Verification: " + result);
}
}
```
上述代码通过读取APK文件和证书文件,使用MD5哈希算法对APK文件进行摘要计算,并通过公钥验证签名的有效性。你需要将代码中的`path/to/your/apk/file.apk`和`path/to/your/certificate/file.crt`替换为实际的APK文件路径和证书文件路径。
三、总结
APK签名验证是Android应用开发中重要的安全机制之一,可以保证APK文件在传输和下载过程中不被篡改。本文介绍了APK签名验证的原理和实现方法。开发者们可以根据这些知识加强自己应用的安全性。