APK签名效验是Android应用程序的一项重要安全机制。通过签名,可以确保APK文件在发布和安装过程中的完整性和真实性。本文将详细介绍APK签名效验的原理以及具体的过程。
1. 签名原理
APK签名的原理是使用密钥对应用程序进行加密,生成唯一的数字签名。数字签名由公钥和私钥组成,公钥用于验证应用程序的签名,私钥用于生成和发布签名。
2. 签名过程
APK签名过程包括以下几个步骤:
2.1. 生成密钥对
在签名前,首先需要生成密钥对。密钥对包括一个公钥和一个私钥,公钥用于验证签名,私钥用于生成签名。通常情况下,我们可以使用Java的keytool工具来生成密钥对。
2.2. 生成签名
使用私钥对应用程序进行加密,生成唯一的数字签名。签名生成的过程是使用被签名数据的哈希值来进行加密,然后使用私钥对加密后的哈希值进行签名。签名生成后,会将签名信息存储在APK文件的META-INF目录下的CERT.RSA文件中。
2.3. 添加签名信息
将数字签名添加到APK文件中,确保其完整性和真实性。签名信息包括签名内容、签名算法、签名时间等。签名信息会被存储在APK文件的META-INF目录下的MANIFEST.MF文件中。
2.4. 签名验证
在安装过程中,Android系统会对APK文件进行签名验证,以确保其完整性和真实性。签名验证过程会比对应用程序的签名和签名信息,检查签名是否匹配,以及签名是否有效。
3. 签名实现
在Android开发中,我们可以使用Android Studio进行APK签名。具体步骤如下:
3.1. 生成密钥对
在项目的根目录下运行以下命令,生成密钥对:
```shell
keytool -genkeypair -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
3.2. 配置签名
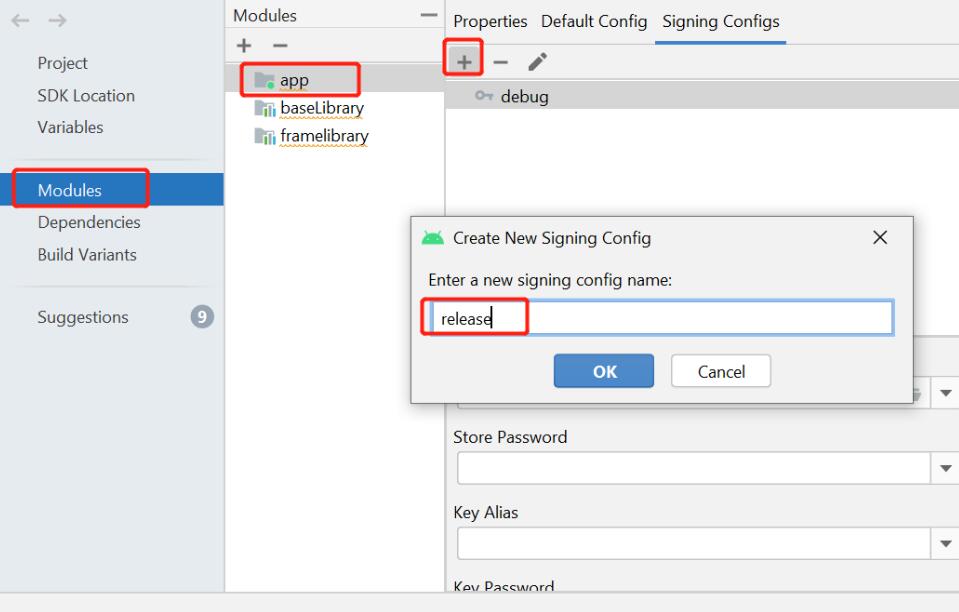
在项目的build.gradle文件中,配置签名信息:
```groovy
android {
// ...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "password"
keyAlias "my-key-alias"
keyPassword "password"
}
}
// ...
buildTypes {
release {
// ...
signingConfig signingConfigs.release
}
}
}
```
3.3. 执行签名
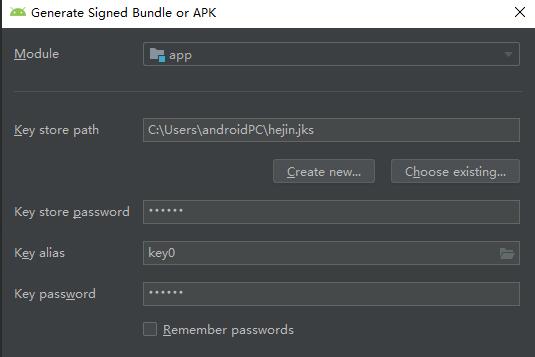
在Android Studio中,选择Build -> Generate Signed Bundle/APK,在签名配置中选择生成的密钥对,并选择输出APK的路径。点击Finish即可完成签名过程。
4. 签名效验
在应用程序安装过程中,Android系统会自动进行APK签名效验。如果签名验证失败,系统会拒绝安装该应用程序。签名验证主要包括以下几个方面:
4.1. 签名匹配验证
系统会比对APK文件中的签名和签名信息,检查签名是否匹配。
4.2. 签名完整性验证
系统会计算APK文件的哈希值,并与签名信息中的哈希值进行比对,以确保文件的完整性。
4.3. 签名有效性验证
系统会验证签名的有效期限,防止使用过期的签名。
总结:
APK签名效验是Android应用程序的一项重要安全机制,通过对应用程序进行数字签名,可以确保其完整性和真实性。签名效验过程包括生成密钥对、生成签名、添加签名信息和签名验证等步骤。开发者可以使用Android Studio等工具来实现APK签名。在应用程序安装过程中,Android系统会自动进行签名效验,以保证应用程序的安全性。