APK签名是确保应用程序的来源和完整性的重要过程。在Android开发中,每个APK都必须签名才能安装和运行在设备上。APK签名认证是通过将APK文件与密钥对相关联,以证明文件的来源和完整性。在本文中,我将为您介绍APK签名认证的原理和详细步骤。
1. 理解APK签名认证原理
APK签名认证基于非对称加密算法,使用密钥对来进行操作。密钥对由私钥和公钥组成,私钥用于签名APK文件,公钥用于验证签名。APK签名认证的原理是:
- 开发者使用私钥对APK文件进行签名,生成签名文件。
- 用户下载APK文件后,系统使用公钥验证签名文件和APK文件的匹配程度。
- 如果签名验证通过,则证明APK文件来自合法的开发者,并且文件在传输过程中没有被修改。
- 如果签名验证不通过,则视为APK文件不可靠,可能被篡改或来源不明。
2. APK签名认证的详细步骤
下面是APK签名认证的详细步骤:
步骤1:生成密钥对
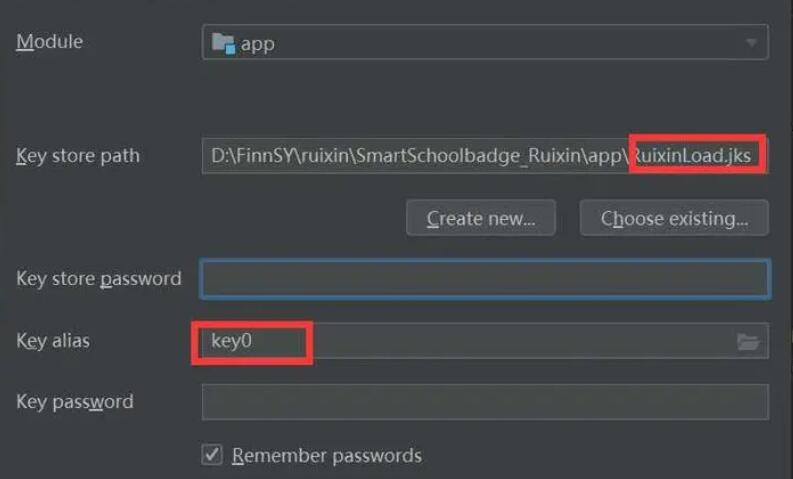
首先,开发者需要生成一对密钥,包括私钥和公钥。可以使用Java自带的keytool工具来生成密钥对。以下命令用于生成密钥对:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -keystore keystore.jks
```
此命令将生成一个名为keystore.jks的密钥库文件,其中包含私钥。在生成密钥对时,需要设置密码,并提供一些其他信息,例如姓名、组织和城市等。
步骤2:为应用程序签名
使用ApkSigner工具对APK文件进行签名,将私钥和签名文件与APK文件关联起来。以下是签名的命令示例:
```
apksigner sign --ks keystore.jks --ks-key-alias mykey --out signed.apk unsigned.apk
```
这将使用keystore.jks文件中名为mykey的私钥对unsigned.apk进行签名,并生成一个名为signed.apk的已签名APK文件。
步骤3:验证签名
通过使用AndroidPackageManager类中的getPackageArchiveInfo方法,可以验证已签名APK文件的签名是否有效。以下是一个简单的Java示例代码:
```java
String apkPath = "path/to/signed.apk";
PackageInfo packageInfo = getPackageManager().getPackageArchiveInfo(apkPath, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
// 验证签名是否有效
boolean isSignatureValid = false;
try {
CertificateFactory cf = CertificateFactory.getInstance("X.509");
for (Signature signature : signatures) {
byte[] rawCert = signature.toByteArray();
InputStream certStream = new ByteArrayInputStream(rawCert);
X509Certificate cert = (X509Certificate) cf.generateCertificate(certStream);
PublicKey publicKey = cert.getPublicKey();
// 验证签名
signature.verify(publicKey);
isSignatureValid = true;
break;
}
} catch (CertificateException | NoSuchAlgorithmException | InvalidKeyException | SignatureException e) {
e.printStackTrace();
}
if (isSignatureValid) {
// APK签名有效
} else {
// APK签名无效
}
```
当isSignatureValid为true时,证明APK签名有效;当isSignatureValid为false时,证明APK签名无效。
需要注意的是,如果您试图跳过APK签名认证,那可能会导致一些安全风险和破坏用户信任的后果。在实际应用中,为了保证APK的完整性和来源可靠,不建议跳过APK签名认证。