APK是Android应用程序的安装包文件格式。在发布APK之前,开发者需要对其进行签名认证。APK签名认证是一种确保APK文件完整性和可信性的过程。本文将介绍APK签名认证的原理以及详细的代码实现过程。
APK签名认证的原理:
APK签名认证使用了非对称加密算法,通过将应用程序的数字签名与公钥进行比对,以保证应用程序的安全性和完整性。
APK签名认证的详细代码实现步骤:
1. 生成密钥对:
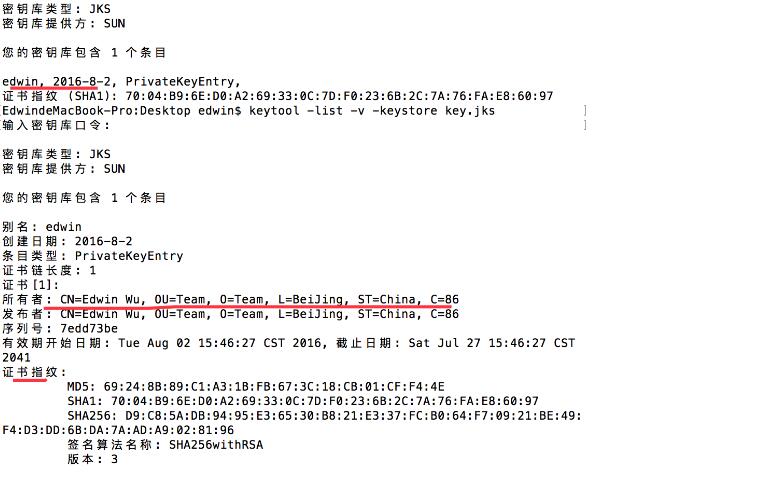
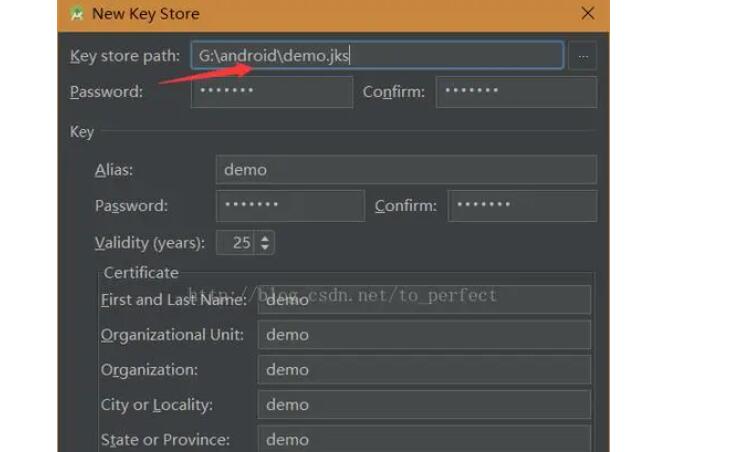
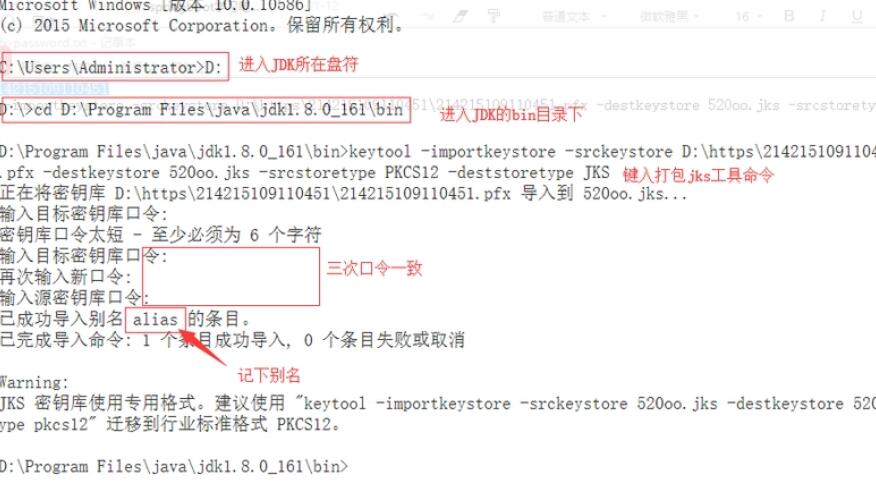
首先,我们需要生成一对公钥和私钥作为签名认证的密钥对。可以使用keytool命令行工具或者使用Java的KeyPairGenerator类生成密钥对。
2. 使用私钥对APK进行签名:
在生成密钥对之后,我们需要使用私钥对APK进行签名。可以使用Java的Signature类来实现签名的过程。以下是一个简单的代码示例:
```java
byte[] signApk(String apkPath, PrivateKey privateKey) throws Exception {
// 读取APK文件
File apkFile = new File(apkPath);
FileInputStream fis = new FileInputStream(apkFile);
// 创建签名对象
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initSign(privateKey);
// 读取APK文件内容
byte[] buffer = new byte[8192];
int length;
while ((length = fis.read(buffer)) != -1) {
signature.update(buffer, 0, length);
}
// 生成签名
byte[] signatureBytes = signature.sign();
// 关闭文件流
fis.close();
return signatureBytes;
}
```
3. 使用公钥进行验证:
在签名之后,我们可以将APK文件和数字签名一起发布给用户。用户在安装APK时,系统会使用应用的公钥来验证签名的有效性。以下是一个简单的代码示例:
```java
boolean verifySignature(String apkPath, PublicKey publicKey, byte[] signature) throws Exception {
// 读取APK文件
File apkFile = new File(apkPath);
FileInputStream fis = new FileInputStream(apkFile);
// 创建签名对象
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initVerify(publicKey);
// 读取APK文件内容
byte[] buffer = new byte[8192];
int length;
while ((length = fis.read(buffer)) != -1) {
signature.update(buffer, 0, length);
}
// 验证签名
boolean verified = signature.verify(signature);
// 关闭文件流
fis.close();
return verified;
}
```
以上就是APK签名认证的原理和详细的代码实现过程。通过对APK进行签名认证,我们可以确保应用程序的安全性和信任性,防止被恶意篡改。希望本文对你理解APK签名认证有所帮助。