APK签名是Android开发中非常重要的一步,用于保证应用的完整性和安全性。在发布应用到Google Play商店或其他应用市场前,必须进行APK签名。本文将详细介绍APK签名的原理和配置方法。
1. APK签名原理
APK签名原理涉及数字证书和公私钥密钥对的使用。数字证书是一种由可信的第三方机构颁发的证明应用的真实身份和来源的文件。公私钥密钥对是一对密钥,其中公钥可用于对数据进行加密,私钥用于对数据进行解密。
在APK签名过程中,首先需要创建一个配对的公私钥密钥对。开发者使用私钥对应用进行签名,而验证者使用公钥来验证签名的合法性。签名是通过对APK文件中的内容进行哈希计算,然后使用私钥对哈希值进行加密的过程。
验证签名时,首先对APK文件进行哈希计算,然后使用开发者公钥对签名进行解密,将解密后的哈希值与重新计算的哈希值进行比较,若相等则表示签名有效。
2. APK签名配置步骤
下面是进行APK签名配置的详细步骤:
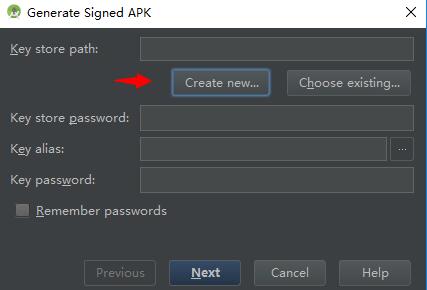
步骤1:生成密钥库
在命令行中执行如下命令:
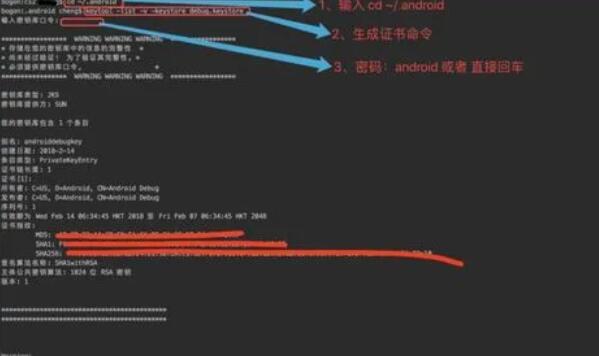
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 36500 -keystore mykeystore.jks
该命令会生成一个名为mykeystore.jks的密钥库文件,并生成一个名为mykey的密钥对。
步骤2:配置build.gradle文件
在应用的build.gradle文件中,添加如下代码:
android {
...
signingConfigs {
release {
storeFile file("mykeystore.jks")
storePassword "your_password"
keyAlias "mykey"
keyPassword "your_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
其中,storeFile指定密钥库文件的路径,storePassword和keyPassword指定密码,keyAlias指定密钥别名。
步骤3:进行签名
执行以下命令来进行APK签名:
./gradlew assembleRelease
该命令将会在build/outputs/apk目录下生成一个签名过的APK文件。
在以上步骤完成后,你就成功配置了APK签名。你可以使用相关工具来验证APK签名的有效性,确保应用的安全性和完整性。
总结:
APK签名是确保应用安全和完整性的重要步骤,本文介绍了APK签名的原理和配置步骤。配置APK签名需要生成密钥库、配置build.gradle文件,并进行签名操作。通过正确配置和验证APK签名,可以确保应用的安全性,并杜绝未经授权的应用篡改。