APK签名是Android开发中非常重要的一个步骤,它用于验证APK文件的完整性和来源。在发布应用程序之前进行APK签名是必需的,否则应用程序无法在设备上安装和运行。本文将为你介绍APK签名的原理,并总结常用的APK签名命令。
1. APK签名的原理
APK签名使用了公钥加密的方式。开发者首先生成一对密钥:一个是私钥,用于对APK文件进行签名;另一个是公钥,用于验证签名。当开发者对APK文件进行签名时,系统会将APK文件中的证书进行私钥加密,生成签名值。当用户安装应用程序时,系统会使用公钥对签名值进行解密,再与APK文件中的证书进行对比验证。如果签名值匹配,则说明APK文件是可信来源,可以被安装和运行。
2. APK签名命令总结
2.1 生成密钥命令
生成密钥是APK签名的第一步,可以使用以下命令生成密钥:
```shell
keytool -genkey -v -keystore mykey.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
其中,
- `-genkey`:生成密钥的命令
- `-v`:显示详细信息(可选)
- `-keystore mykey.keystore`:指定生成的密钥库文件(mykey.keystore替换为你的密钥库文件名)
- `-alias myalias`:指定生成的密钥别名(myalias替换为你的密钥别名)
- `-keyalg RSA`:指定生成的密钥算法(RSA为常用的算法)
- `-keysize 2048`:指定生成的密钥长度(2048位为常用的长度)
- `-validity 10000`:指定密钥的有效期(以天为单位,10000天表示约27年)
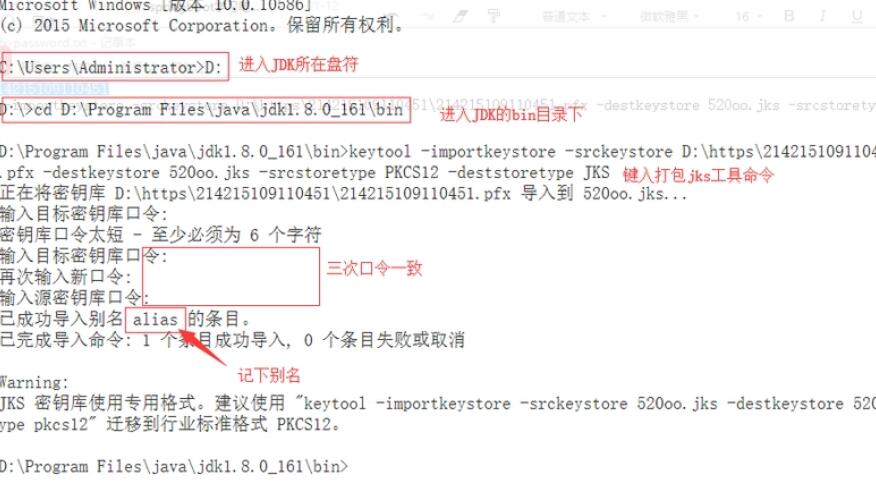
执行命令后,需要依次输入密钥库的密码、密钥的密码、姓名、组织单位、城市、省份、国家等信息,完成密钥生成过程。
2.2 对APK文件进行签名命令
对APK文件进行签名使用以下命令:
```shell
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykey.keystore app.apk myalias
```
其中,
- `-verbose`:显示详细信息
- `-sigalg SHA1withRSA`:指定签名算法(常用的算法为SHA1withRSA)
- `-digestalg SHA1`:指定摘要算法(常用的算法为SHA1)
- `-keystore mykey.keystore`:指定密钥库文件
- `app.apk`:指定要签名的APK文件名
- `myalias`:指定要使用的密钥别名
执行命令后,需要输入密钥库的密码和密钥的密码,完成APK签名过程。
2.3 验证APK文件签名命令
验证APK文件签名使用以下命令:
```shell
jarsigner -verify -verbose -certs app.apk
```
其中,
- `-verify`:验证签名的命令
- `-verbose`:显示详细信息
- `-certs`:显示证书详细信息
执行命令后,系统会显示APK文件的证书信息以及签名是否有效。
3. 总结
APK签名是Android开发中确保应用程序来源可信的重要步骤。本文介绍了APK签名的原理,并总结了生成密钥、对APK文件进行签名以及验证签名的常用命令。通过掌握这些命令,开发者可以更好地进行APK签名和验证,确保应用程序的安全性和可靠性。