APK签名密钥是Android应用程序打包成APK文件后进行数字签名时所需的私钥。签名密钥用于验证APK文件的完整性和来源可信性。在本篇文章中,我们将介绍APK签名密钥的原理和详细介绍。
1. APK签名密钥的原理:
APK签名密钥使用数字签名算法对APK文件进行加密,生成数字签名。当用户安装APK文件时,系统会校验数字签名以确保APK文件未被篡改,且确实来自可信的开发者或发布者。
APK签名密钥包括私钥和公钥。开发者使用私钥对APK文件进行加密生成数字签名,而用户使用公钥对数字签名进行解密验证。
2. APK签名密钥的生成:
生成APK签名密钥的常用工具是Java的keytool命令行工具。以下是生成APK签名密钥的步骤:
步骤1:打开命令行终端或命令提示符。
步骤2:进入Java JDK安装目录下的bin文件夹。
步骤3:执行以下命令生成私钥和公钥对:
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 365 -keystore mykey.keystore
其中,"-alias"参数指定密钥的别名;"-keyalg"参数指定密钥算法为RSA;"-keysize"参数指定密钥的长度;"-validity"参数指定密钥的有效期;"-keystore"参数指定生成的密钥存储文件名。
执行完毕后,会提示输入密钥库口令、姓名与姓氏、组织单位名称、组织名称、城市或区域名称、州或省份名称、两个字母的国家代码等信息。按照提示一步一步输入信息并确认即可生成密钥。
3. APK签名密钥的使用:
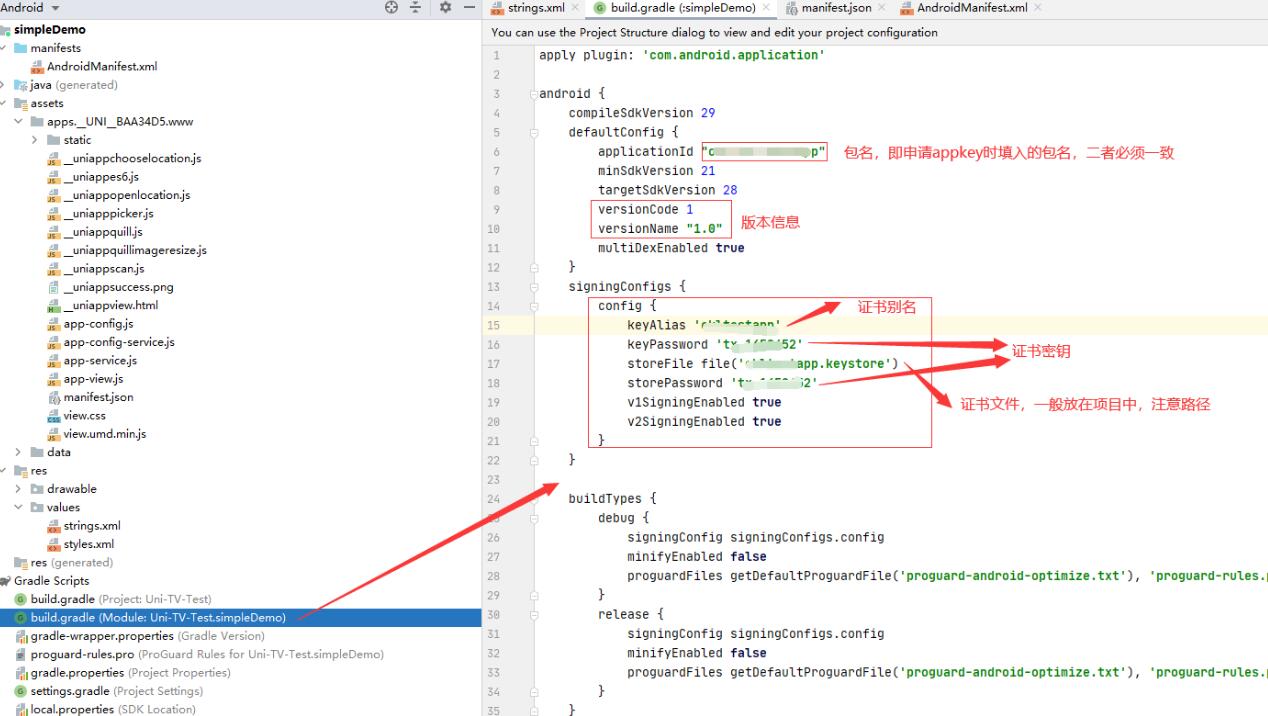
生成APK签名密钥后,可以使用Android Studio或命令行工具进行签名。
使用Android Studio签名:
步骤1:打开Android Studio,并打开要签名的应用项目。
步骤2:点击"Build"菜单,选择"Generate Signed Bundle/APK"。
步骤3:选择"APK"并点击"Next"。
步骤4:选择与生成密钥时相同的密钥存储文件和密钥别名,并输入相应的口令。
步骤5:点击"Next",选择构建类型和输出目录。
步骤6:点击"Finish",完成签名。
使用命令行工具签名:
执行以下命令进行签名:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykey.keystore app.apk mykey
其中,"-keystore"参数指定密钥存储文件名;"app.apk"为要签名的APK文件名;"mykey"为生成密钥时指定的密钥别名。
以上就是APK签名密钥的原理和详细介绍。通过生成和使用APK签名密钥,开发者可以确保其应用的完整性和可信性,并防止应用被篡改或恶意签名。对于Android应用开发者和发布者来说,理解APK签名密钥的原理和使用方法是非常重要的。