APK签名是Android应用程序打包后的重要一环,用于保证应用的完整性和安全性。每个APK文件都必须由开发者私有的签名密钥进行签名,以确保文件的完整性和来源可信。
APK签名的原理是使用开发者自己生成的数字证书对APK文件进行加密。这个数字证书包括两个关键部分:公钥和私钥。公钥可以在Android设备上公开存储,以供其他人验证APK的完整性。而私钥只有开发者自己持有,用于对APK文件进行签名。
下面详细介绍APK签名密钥生成的步骤:
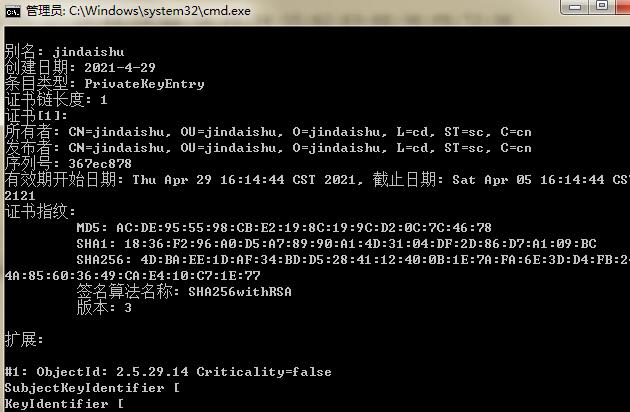
1. 生成密钥库:首先,我们需要使用Java密钥管理工具(keytool)生成一个密钥库(keystore),密钥库是存放密钥的容器。在命令行中输入以下命令:
```
keytool -genkeypair -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令会生成一个名为my.keystore的密钥库,并在密钥库中生成一个别名为myalias的密钥对。同时,还需要设置密钥的算法为RSA,密钥的长度为2048位,有效期为10000天。执行完命令后,会要求输入一系列信息,例如密钥库的密码、密钥对的密码、姓名等。请按照提示输入相应信息。
2. 备份密钥库:生成密钥库后,我们需要对其进行备份,以防止密钥丢失。密钥库是非常重要的,一旦丢失,就无法对APK文件进行签名了。通过复制我的.keystore文件到一个安全的位置进行备份,确保备份的密钥库得到妥善保管。
3. 导出证书:我们需要从密钥库中导出证书,以便在构建APK时使用。在命令行中,输入以下命令:
```
keytool -export -rfc -alias myalias -file my.cer -keystore my.keystore
```
这个命令会将名为my.keystore中的别名为myalias的证书导出为名为my.cer的文件。执行完命令后,需要输入密钥库密码和密钥对密码。
4. 使用证书进行签名:最后一步是使用导出的证书对APK文件进行签名。首先,将生成的my.cer文件复制到你的工程目录下。然后,通过使用Android的构建工具进行APK的打包和签名。具体方法因不同的构建工具而有所不同,这里以使用Gradle构建工具为例:
在build.gradle文件中添加以下代码:
```
android {
...
signingConfigs {
release {
storeFile file("my.keystore") // 密钥库路径
storePassword "yourStorePassword" // 密钥库密码
keyAlias "yourKeyAlias" // 密钥别名
keyPassword "yourKeyPassword" // 密钥密码
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
...
}
```
在上面代码中,需要将"yourStorePassword"、"yourKeyAlias"和"yourKeyPassword"替换为你生成密钥库时设置的密码和别名。然后执行构建命令,即可生成签名后的APK文件。
通过以上几个步骤,你就可以生成自己的APK签名密钥。需要注意的是,要妥善保管好密钥库和密码,以确保应用的安全性和完整性。