APK签名密钥提取是一项重要的安全操作,用来验证和保护Android应用程序的完整性和真实性。在Android应用中,APK签名密钥用于对应用进行数字签名,以确保应用在发布过程中没有被更改或篡改。
签名密钥由两部分组成:私钥和公钥。私钥由应用开发者生成并保管,用于对APK文件进行签名;公钥则包含在APK文件中,用于验证APK的签名。
下面是APK签名密钥提取的原理和详细介绍:
1. 了解APK签名机制:
在Android系统中,APK签名通过数字证书实现。应用开发者使用私钥对APK文件进行签名,生成签名数据,并将签名数据与公钥(证书)一起打包到APK文件中。当用户安装应用时,Android系统会使用公钥来验证APK的签名数据,以确保APK文件没有被篡改或修改。
2. 提取签名信息:
在Android应用中,签名信息存储在APK的META-INF目录下的.CERT文件中。可以使用解压工具(如WinRAR、7-Zip等)来打开APK文件,并在META-INF目录下找到.CERT文件。将.CERT文件导出到本地文件夹。
3. 转换为可读格式:
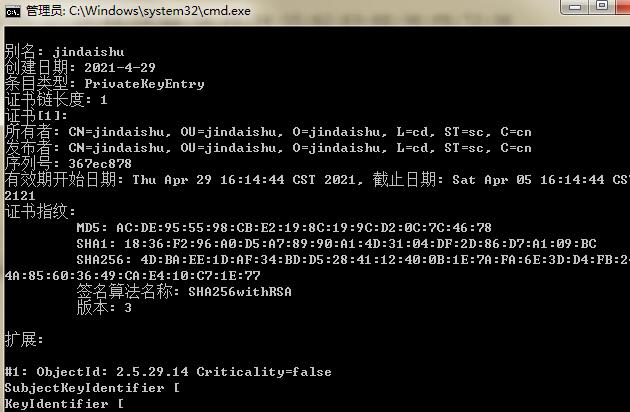
.CERT文件是二进制文件,不可直接读取。需要使用Java的keytool命令来将.CERT文件转换为可读格式(如PEM或DER)。在命令行工具中执行如下命令:
keytool -printcert -file /path/to/CERT.file
其中,/path/to/CERT.file为.CERT文件的路径。执行命令后,会输出签名信息的各个字段,包括证书所有者、有效期、公钥哈希等。
4. 提取私钥:
私钥是开发者生成和保管的,不直接存储在APK文件中。要提取私钥,可以使用Java的keytool命令或使用Android开发工具(如Android Studio)来进行。
使用keytool命令提取私钥的命令为:
keytool -importkeystore -srckeystore /path/to/keystore.file -destkeystore /path/to/keystore.p12 -srcstoretype JKS -deststoretype PKCS12
其中,/path/to/keystore.file是开发者的.keystore文件路径,/path/to/keystore.p12是导出私钥的目标文件路径。执行命令后,会提示输入.keystore文件的密码,并将私钥导出为.p12格式的文件。
如果使用Android Studio,可以通过以下步骤来提取私钥:
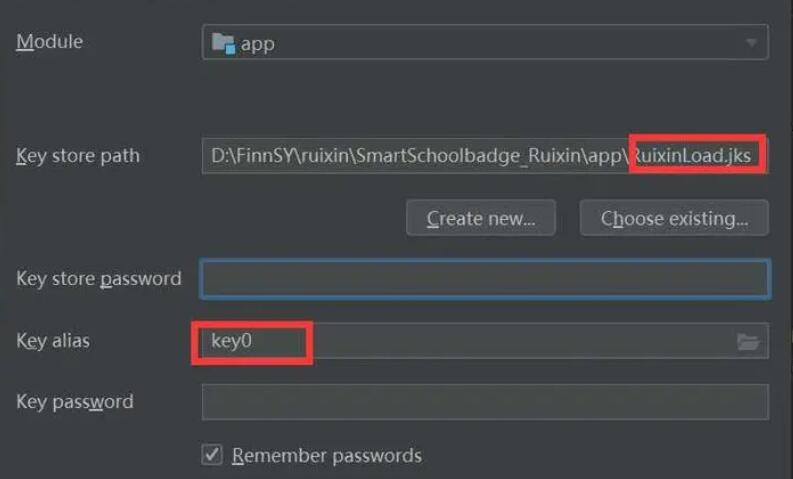
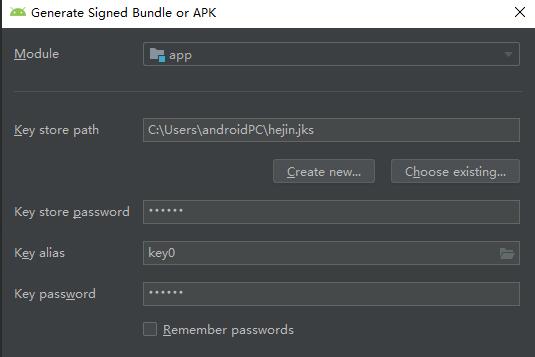
- 打开项目,点击菜单栏中的"Build" -> "Generate Signed Bundle/APK"。
- 在弹出的窗口中选择"APK"并点击"Next"。
- 在"Key store path"字段中选择.keystore文件,并输入密钥库密码。
- 点击"Next",填写相关信息,点击"Finish"。
- 完成后,将生成的.keystore文件备份到安全的位置,即可获得私钥。
需要注意的是,私钥是应用的重要机密,开发者应该妥善保管私钥文件,并确保不会丢失或泄露。
通过以上步骤,可以提取APK签名密钥的公钥和私钥。公钥用于验证APK的签名,私钥用于对应用进行签名。签名密钥提取和管理是Android应用开发和发布过程中的重要环节,开发者应该妥善保管密钥,确保应用的安全性和真实性。