APK签名是Android开发中非常重要的一个步骤,它用于确认应用的身份并保证应用在安装和升级过程中的完整性和安全性。在生成APK签名key之前,我们先来了解一下APK签名的基本原理和流程。
APK签名的原理:
APK签名采用了非对称加密算法,使用私钥对应用文件进行签名,而使用公钥进行验证。在签名过程中,使用SHA-1或SHA-256等摘要算法将应用文件生成一个唯一的数字摘要(Digest),然后使用私钥对该摘要进行加密生成签名。在验证过程中,使用相同的摘要算法将应用文件重新生成摘要,并使用公钥对签名进行解密,再将两个摘要进行比较,如果一致,则证明应用文件没有被篡改。
APK签名key的生成步骤:
1. 生成秘钥库(Keystore):
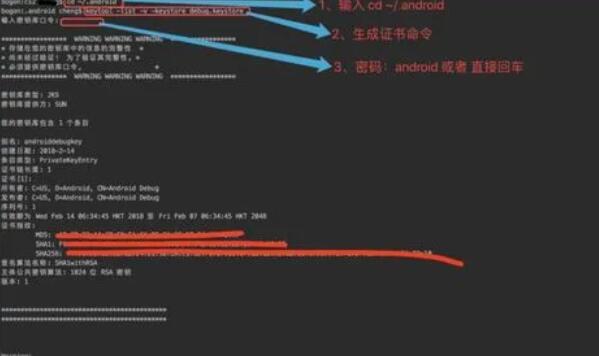
秘钥库是包含一个或多个秘钥对的二进制文件,用于存储私钥和对应的证书。可以使用Java自带的keytool工具来生成秘钥库。使用以下命令生成秘钥库:
```
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
其中,-keystore指定了秘钥库的名称,-alias指定了秘钥对的别名,-keyalg指定了加密算法,-keysize指定了密钥长度,-validity指定了证书的有效期。
2. 生成签名文件:
签名文件是用于对应用进行签名的文件,它是秘钥库的一个副本,包含了签名所需的私钥和证书。使用以下命令生成签名文件:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk alias_name
```
其中,-sigalg指定了签名算法,-digestalg指定了摘要算法,-keystore指定了秘钥库的路径,my_application.apk指定了待签名的APK文件,alias_name指定了秘钥对的别名。
3. 验证签名:
在签名完成后,可以使用以下命令验证签名是否成功:
```
jarsigner -verify -verbose -certs my_application.apk
```
如果命令输出中包含"jar verified"字样,则证明签名验证通过。
需要注意的是,生成APK签名时,秘钥库和签名文件需要妥善保管,私钥尤其要保密,因为私钥的泄露将会导致对应用的篡改风险。同时,签名文件也需要在发布应用时一同打包发布,以供用户验证应用的真实性。
总结:
APK签名是保证Android应用安全性和完整性的重要步骤。通过使用非对称加密算法,对应用文件进行签名和验证,可以确保应用文件的真实性和完整性。生成APK签名key需要先生成秘钥库,然后使用秘钥库生成签名文件,最后进行签名验证。务必妥善保管和管理生成的秘钥库和签名文件,以确保应用的安全性。