APK签名是Android开发中非常重要的一个步骤,它用于保证应用的完整性和安全性。在上架应用商店之前,每个APK都必须经过签名。
APK签名的原理是使用开发者的私钥对APK进行加密,生成数字证书。当用户下载安装APK时,系统会使用开发者的公钥来验证APK的完整性和真实性。
下面我将详细介绍APK签名的流程和步骤:
1. 创建密钥库(KeyStore):
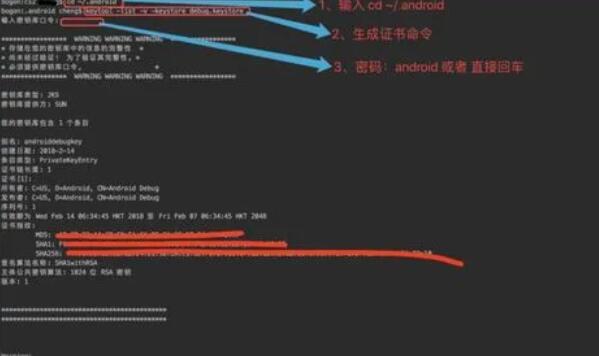
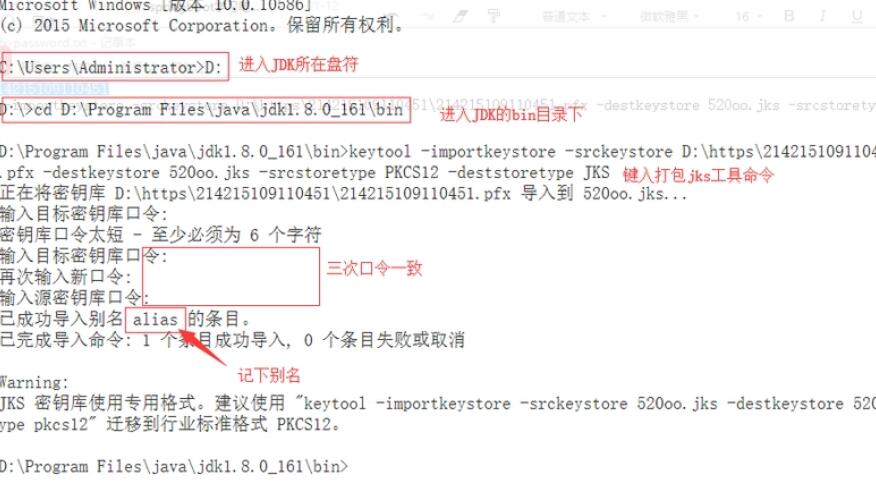
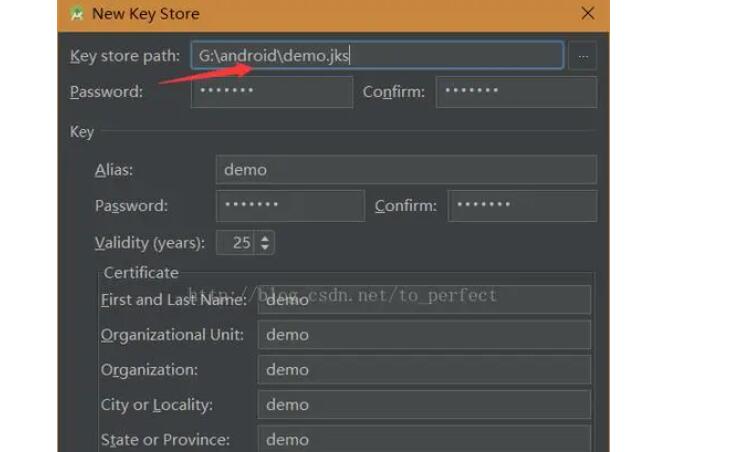
开发者需要使用Java的keytool工具或Android Studio生成密钥库文件(.jks格式)。密钥库文件包含了开发者的私钥和公钥。
2. 生成密钥对:
在密钥库中生成私钥和公钥对。私钥用于签名APK,公钥用于验证签名。
3. 配置构建脚本(build.gradle):
在项目的build.gradle文件中配置签名相关的参数,如密钥库位置、别名、密码等。
4. 生成APK:
使用Android Studio或其他构建工具生成未签名的APK文件。
5. 签名APK:
使用密钥库中的私钥对APK进行签名。可以使用下列命令行工具进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore <密钥库位置> -storepass <密钥库密码> -keypass <私钥密码>
```
简单解释一下各个参数的含义:
- `-sigalg SHA1withRSA`: 签名的算法,一般使用SHA1withRSA。
- `-digestalg SHA1`: 摘要算法,一般使用SHA1。
- `-keystore <密钥库位置>`: 密钥库的路径。
- `-storepass <密钥库密码>`: 密钥库的密码。
- `-keypass <私钥密码>`: 私钥的密码。
- `
- `<别名>`: 在密钥库中给密钥对起的别名。
6. 验证签名:
使用以下命令行工具验证签名:
```
jarsigner -verify -verbose -certs
```
如果APK通过验证,会显示相关证书和签名信息。如果未通过验证,可能是APK被篡改或签名不正确。
7. 对齐APK:
这一步是可选的,但建议进行。通过对齐操作,可以优化APK的读写速度。
```
zipalign -v 4 <未对齐APK> <对齐APK>
```
`-v 4`是对齐的优化级别,4是最高级别。
通过以上步骤,一个已签名的APK文件就生成了。
总结一下,APK签名是一种确保应用完整性和真实性的重要手段,它通过使用开发者的私钥对APK进行加密,生成数字证书。这个过程包括创建密钥库、生成密钥对、配置构建脚本、生成未签名APK、签名APK、验证签名和对齐APK等步骤。通过APK签名,用户可以信任应用的来源,并确保应用没有被篡改。