在Android开发中,APK签名是非常重要的一环。签名是用来保证APK文件的完整性和安全性的,它可以防止黑客篡改APK或者对其进行恶意篡改。在发布APK之前,我们通常会对其进行签名。
下面我将为你介绍一下APK签名的基本原理,并给出一个实现APK签名的Java代码示例。
APK签名的原理:
APK签名使用的是非对称加密算法,主要是通过私钥对APK文件的数字摘要(也就是APK的哈希值)进行加密,从而生成一个签名文件。然后,通过公钥验证这个签名文件,来保证APK文件的完整性和安全性。
APK签名工具类Java代码示例:
```java
import java.io.FileInputStream;
import java.io.FileOutputStream;
import java.security.KeyStore;
import java.security.PrivateKey;
import java.security.cert.Certificate;
public class ApkSigner {
private static final String KEYSTORE_PATH = "your_keystore_path"; // keystore文件路径
private static final String KEYSTORE_PASSWORD = "your_keystore_password"; // keystore密码
private static final String ALIAS = "your_alias"; // 别名
private static final String ALIAS_PASSWORD = "your_alias_password"; // 别名密码
public static void main(String[] args) {
try {
// 读取keystore文件
FileInputStream fis = new FileInputStream(KEYSTORE_PATH);
KeyStore ks = KeyStore.getInstance(KeyStore.getDefaultType());
ks.load(fis, KEYSTORE_PASSWORD.toCharArray());
// 获取私钥
PrivateKey privateKey = (PrivateKey) ks.getKey(ALIAS, ALIAS_PASSWORD.toCharArray());
// 获取证书链
Certificate[] certificateChain = ks.getCertificateChain(ALIAS);
// 创建APK签名对象
ApkSigner apkSigner = new ApkSigner();
// 签名APK
apkSigner.signApk("your_unsigned_apk_path", "your_signed_apk_path", privateKey, certificateChain);
// 关闭输入流
fis.close();
} catch (Exception e) {
e.printStackTrace();
}
}
private void signApk(String srcApkPath, String signedApkPath, PrivateKey privateKey, Certificate[] certificates) throws Exception {
// 读取APK文件
FileInputStream fis = new FileInputStream(srcApkPath);
// 创建一个带有签名的APK文件输出流
FileOutputStream fos = new FileOutputStream(signedApkPath);
// 创建APK签名对象
ApkUtils.Signer signer = new ApkUtils.Signer(privateKey, certificates);
// 对APK文件进行签名
signer.sign(fis, fos);
// 关闭输入流和输出流
fis.close();
fos.close();
}
}
```
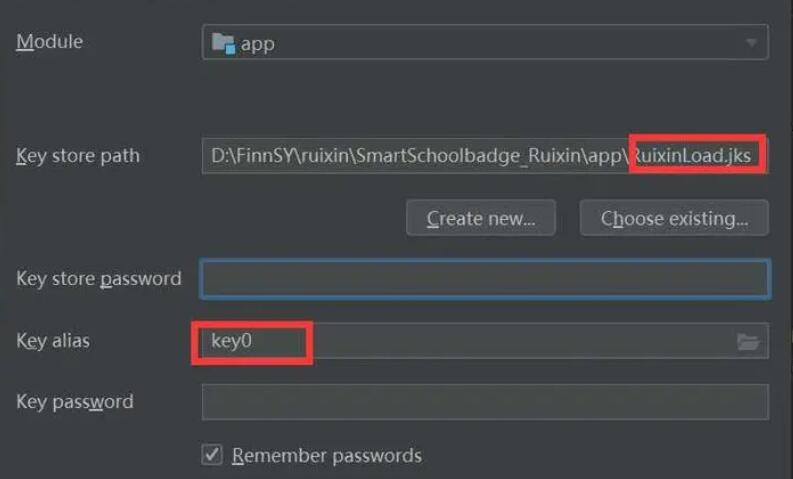
以上是一个简单的APK签名的Java代码示例。在这个示例中,你需要替换`KEYSTORE_PATH`、`KEYSTORE_PASSWORD`、`ALIAS`和`ALIAS_PASSWORD`这四个变量的值为你自己的keystore的路径和密码信息。
这里使用了`ApkUtils`,你需要将其导入到你的项目中。`ApkUtils`是一个第三方库,用于进行APK签名操作。
需要注意的是,以上示例仅供参考,实际应用中可能还需要做一些额外的处理,如验证证书的合法性、处理异常情况等。
希望以上内容能对你理解APK签名有所帮助,如果有更多问题可以随时提问。