APK签名工具是在Android应用开发过程中经常使用的工具之一。在发布Android应用时,必须对应用进行数字签名,以确保应用的完整性和安全性。APK签名工具可以生成一个证书文件,并使用该证书对APK文件进行签名。本文将详细介绍APK签名工具的原理和使用方法。
一、APK签名的原理
APK签名是将应用的集成代码与数字证书进行关联,以证明应用的完整性和来源的过程。在签名之前,Android系统无法验证应用的完整性和可信度。当用户从应用商店下载应用时,系统会验证应用的签名,并与应用商店提供的签名进行比对,以确保应用未被篡改。
APK签名的过程包括以下几个步骤:
1. 生成数字证书:
开发者需要生成一个数字证书,该证书用于对应用进行签名。数字证书包含开发者的公钥和私钥,用于加密和解密数据。
2. 生成应用的哈希值:
哈希值是对应用进行数字签名的前提。系统会对应用的内容进行哈希计算,生成唯一的哈希值。这个哈希值将与签名一起封装到APK中。
3. 使用私钥对哈希值进行加密:
开发者使用私钥对应用的哈希值进行加密,生成数字签名。只有使用相应的公钥才能解密数字签名,验证应用的完整性和来源。
4. 将证书和签名添加到APK中:
开发者将数字证书和数字签名添加到APK文件中的META-INF目录下。这样当用户安装应用时,系统可以通过证书和签名来验证应用的完整性和来源。
二、APK签名工具的使用方法
APK签名工具是一个命令行工具,可以通过命令行或者脚本来调用。下面介绍一个常用的APK签名工具的使用方法,主要包括以下几个步骤:
1. 安装Java Development Kit (JDK):
APK签名工具是基于Java开发的,必须先安装JDK。可以从Oracle官网下载并安装最新版本的JDK。
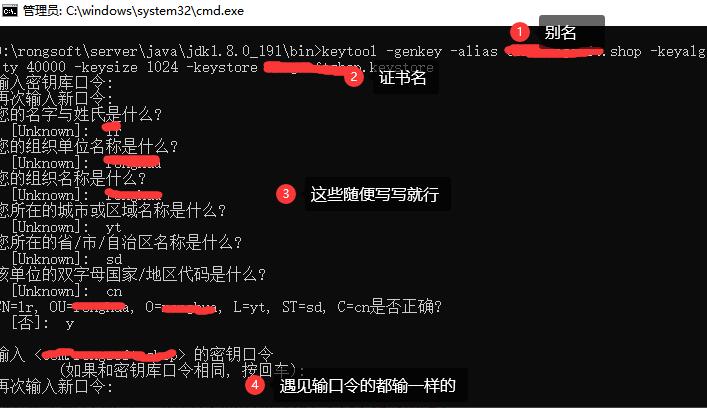
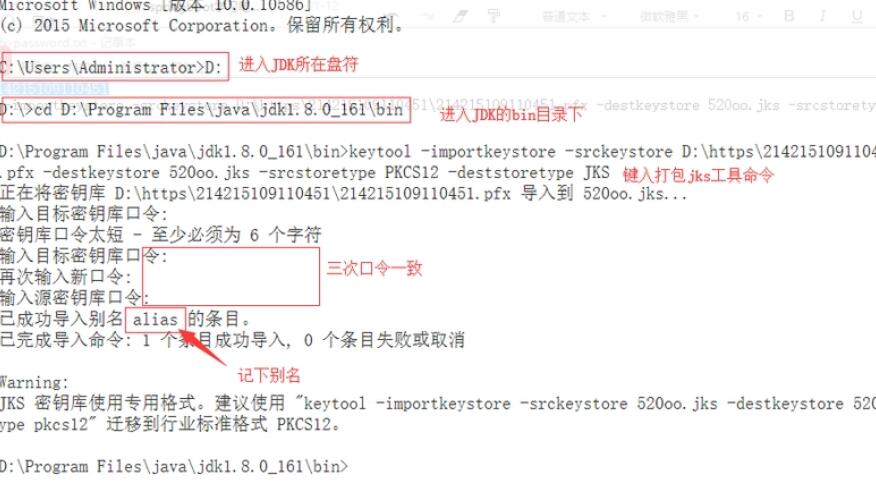
2. 生成数字证书:
打开命令行界面,使用以下命令生成数字证书:
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
上述命令会生成一个名为"my-release-key.keystore"的数字证书文件,其中包含了公钥和私钥。
3. 签名APK文件:
使用以下命令对APK文件进行签名:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-key-alias
上述命令包括了签名算法、数字证书、APK文件和别名等信息。
4. 验证签名:
使用以下命令验证APK文件的签名:
jarsigner -verify -verbose -certs my_application.apk
如果签名验证成功,命令行会显示"jar verified"的提示。
通过上述步骤,你可以使用APK签名工具生成数字证书并对APK文件进行签名。签名后的APK文件可以发布到应用商店,用户在下载安装时,系统会验证签名以确保应用的完整性和来源。
总结:
APK签名工具是Android开发中必不可少的工具。理解APK签名的原理和使用方法,可以帮助开发者确保应用的安全性和完整性。希望本文对你理解APK签名工具有所帮助。如有疑问,请随时留言。