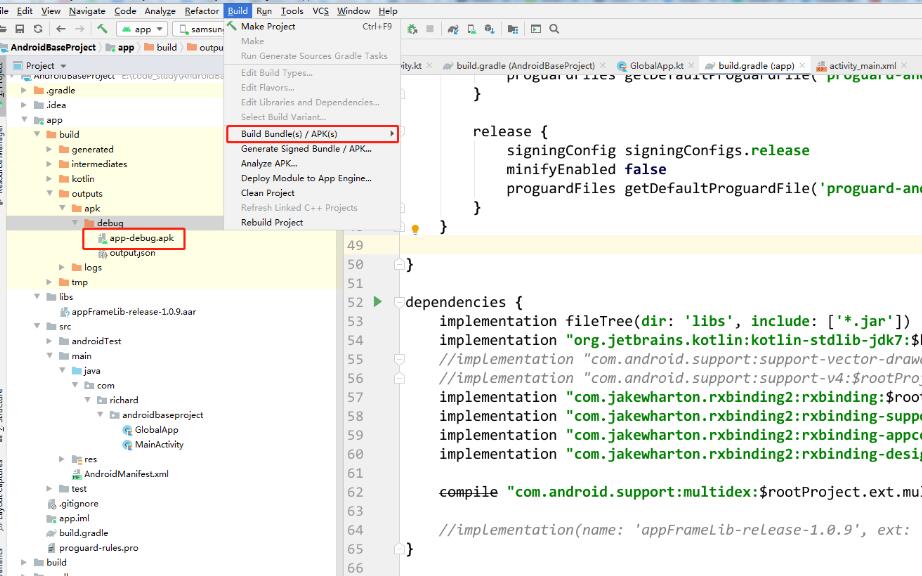
APK签名是Android开发中非常重要的一步,能够保证应用的安全性和完整性。APK签名能够确保APK在发布过程中没有被篡改,同时也能够验证APK的来源和完整性。下面将介绍两种APK签名的方法。
方法一:使用Java Keytool和Jarsigner进行APK签名
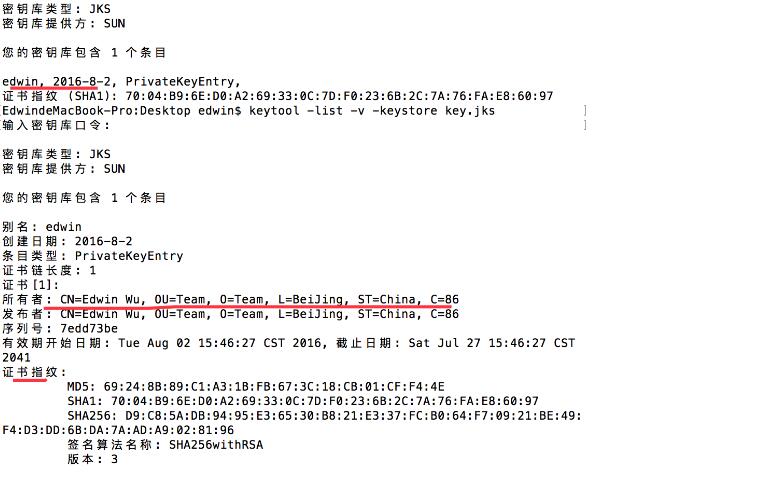
1. 首先,你需要生成一个密钥库(keystore)。密钥库是一个用于存储私钥和相应的数字证书的文件。使用以下命令生成密钥库:
```
keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
其中,-keystore参数指定生成的密钥库的名称,-alias参数指定别名,-keyalg参数指定密钥的算法(此处选择RSA),-keysize参数指定密钥的长度,-validity参数指定证书的有效期。
2. 接下来,你需要将生成的密钥库应用到APK文件上。首先将APK文件重命名为zip文件,并解压缩。
3. 打开终端或命令提示符,进入到APK文件所在目录,并使用以下命令进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore appname.apk myalias
```
其中,-sigalg参数指定签名算法(此处选择SHA1withRSA),-digestalg参数指定摘要算法(此处选择SHA1),-keystore参数指定密钥库的路径和名称,appname.apk参数指定APK文件的路径和名称,myalias参数指定导入的别名。
4. 最后,使用以下命令对签名后的APK文件进行优化:
```
zipalign -v 4 appname.apk appname-signed.apk
```
其中,-v参数表示显示详细信息,4参数表示内存对齐大小(必须是2的幂)。
方法二:使用Android Studio进行APK签名
1. 打开Android Studio,进入项目根目录下的app目录。
2. 在app目录下创建一个名为release的文件夹。
3. 打开终端或命令提示符,进入到项目根目录,并使用以下命令生成签名所需的密钥库文件:
```
keytool -genkey -v -keystore keystore.jks -keyalg RSA -keysize 2048 -validity 10000 -alias myalias
```
其中,-keystore参数指定生成的密钥库文件的名称,-keyalg参数指定密钥的算法(此处选择RSA),-keysize参数指定密钥的长度,-validity参数指定证书的有效期,-alias参数指定别名。
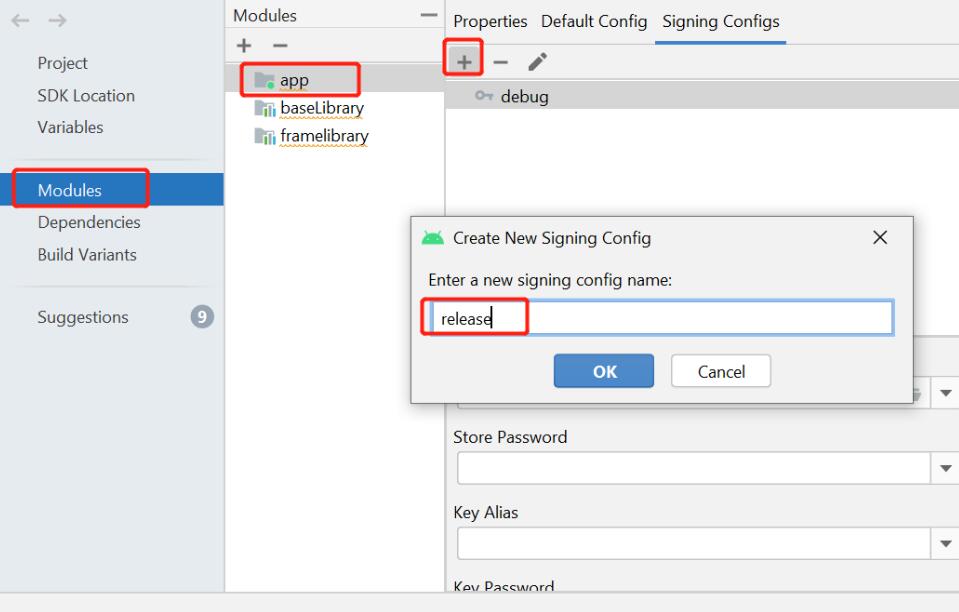
4. 在app目录下的build.gradle文件中添加如下代码段:
```
android {
...
signingConfigs {
config {
storeFile file("release/keystore.jks")
storePassword "password"
keyAlias "myalias"
keyPassword "password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.config
}
}
}
```
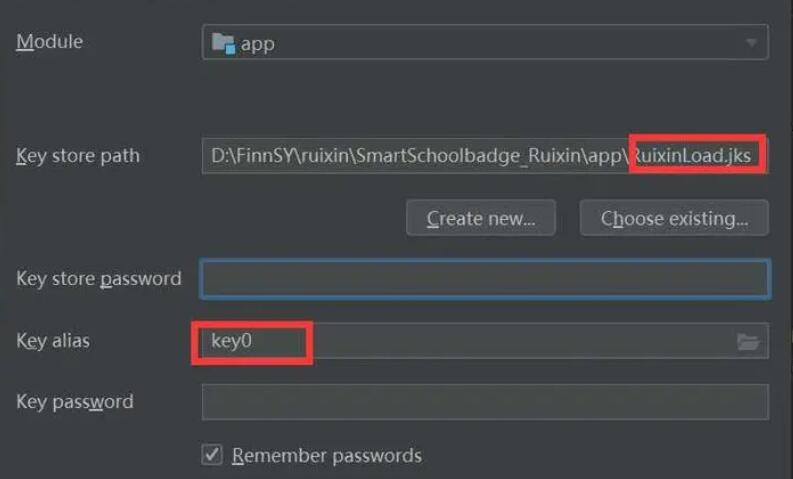
其中,storeFile参数指定密钥库文件的路径,storePassword参数指定密钥库文件的密码,keyAlias参数指定密钥别名,keyPassword参数指定密钥的密码。
5. 最后,在Android Studio的右侧面板中,选择Build Variants,并将Build Variants选项设置为release。
6. 点击Android Studio菜单栏中的Build -> Build Bundles(s) /APK(s) -> Build APK(s)。
以上两种方法都能够进行APK签名,你可以根据自己的需要选择适合的方法进行签名。无论使用哪种方法,APK签名都是确保应用的安全性和完整性的重要步骤。