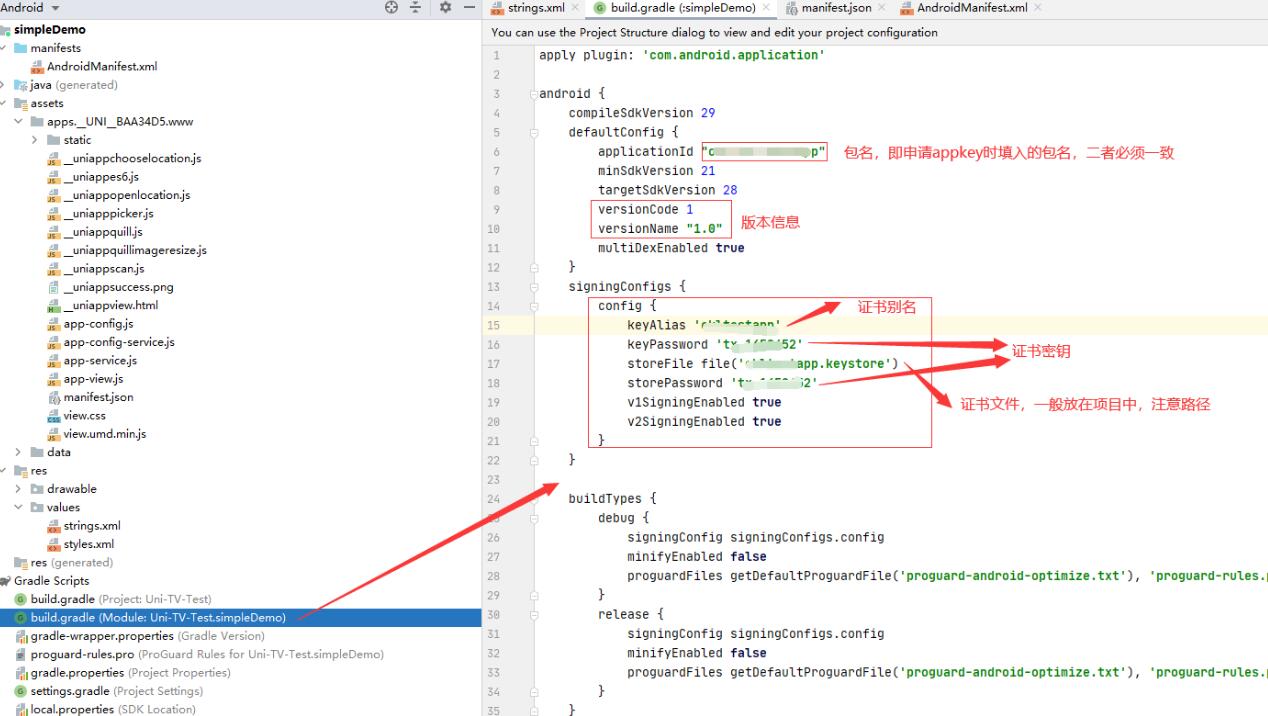
APK批量签名是Android开发中常用的工具,用于将多个APK文件进行批量签名。签名是Android系统用来验证应用的一种机制,通过对APK文件进行签名,可以确保应用的完整性,防止篡改和未授权的修改。
APK批量签名的原理可以简要地描述为以下几个步骤:
1. 获取需要签名的APK文件列表。
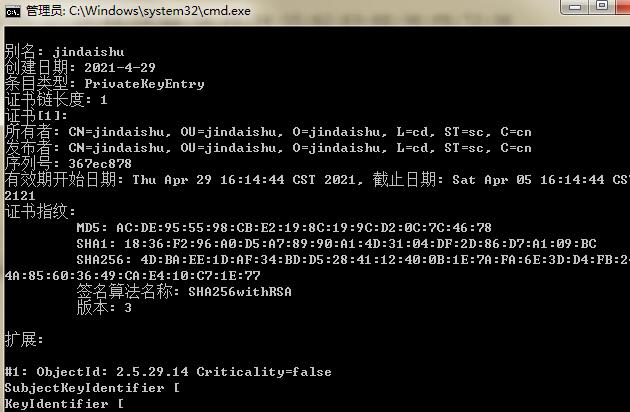
2. 使用Java Keytool(密钥管理工具)生成一个新的密钥库(Keystore)文件。密钥库文件是用来存储密钥和证书的文件。
3. 使用Java Keytool命令生成一个或多个密钥对(私钥和公钥)。私钥用于对APK进行签名,公钥用于验证签名的合法性。
4. 使用Java Keytool将生成的密钥对存储到密钥库文件中。
5. 使用Java Keytool导出密钥库文件的证书。
6. 使用Java Keytool将证书导入到系统的信任库中,以便后续验证APK的合法性。
7. 使用APK签名工具(如Android SDK中的jarsigner命令)对每个APK文件进行签名,并使用生成的密钥和证书加入签名。
8. 验证签名是否成功。
下面是对每个步骤的详细介绍:
1. 获取需要签名的APK文件列表:
首先,你需要准备好需要签名的APK文件列表。这些可以是你自己开发的APK文件,或者是从第三方渠道获得的APK文件。
2. 使用Java Keytool生成新的密钥库文件:
使用以下命令生成新的密钥库文件:
```shell
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.keystore
```
这个命令将生成一个新的密钥库文件`mykeystore.keystore`,其中包含了一个别名为`myalias`的密钥对。
3. 生成密钥对并存储到密钥库文件中:
使用以下命令生成密钥对并存储到密钥库文件中:
```shell
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.keystore
```
这个命令将生成一个新的密钥对,并将其存储到密钥库文件中。
4. 导出密钥库文件的证书:
使用以下命令导出密钥库文件的证书:
```shell
keytool -exportcert -alias myalias -keystore mykeystore.keystore -file mycert.crt
```
这个命令将密钥库文件中的证书导出为一个.crt文件。
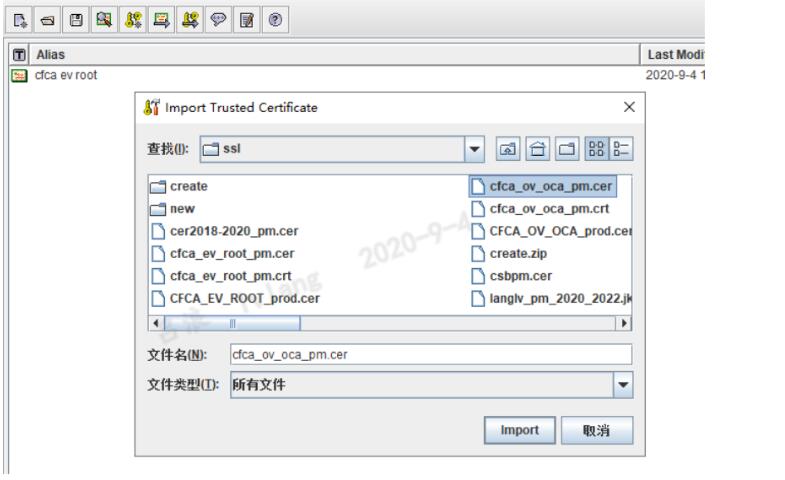
5. 导入证书到信任库中:
使用以下命令将证书导入到系统的信任库中:
```shell
keytool -import -alias myalias -file mycert.crt -keystore cacerts
```
这个命令将证书导入到名为`cacerts`的信任库文件中。
6. 使用APK签名工具对APK进行签名:
使用签名工具(如Android SDK中的jarsigner命令)对每个APK文件进行签名,使用生成的密钥和证书加入签名。
```shell
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.keystore myapp.apk myalias
```
这个命令将对名为`myapp.apk`的APK文件进行签名,使用名为`myalias`的密钥对进行签名。
7. 验证签名是否成功:
使用签名验证工具(如Android SDK中的jarsigner命令)验证签名是否成功。
```shell
jarsigner -verify -verbose -certs myapp.apk
```
这个命令将验证名为`myapp.apk`的APK文件的签名是否成功。
以上就是APK批量签名的原理和详细介绍。通过这些步骤,你可以批量地对多个APK文件进行签名,确保应用的完整性和安全性。