当然可以!在Android开发中,apk文件可以通过多次签名来实现不同的功能或达到不同的目的。下面将为你详细介绍多次签名的原理和过程。
首先,让我们回顾一下apk签名的基本概念。APK文件是Android应用程序打包后生成的安装包文件,其中包含了应用程序的源代码、资源文件以及其他必要的信息。APK签名是为了确保APK文件的完整性和认证性,以防止应用程序被篡改或伪装。一个APK文件可以被签名多次,每次签名都会在原来的签名基础上追加新的签名信息。
多次签名的主要原理是基于Android的V1、V2和V3签名方案。在Android 7.0及以上的版本中,引入了APK Signature Scheme V2(简称V2),它使用了更强大的签名算法和更灵活的签名结构。此外,在Android 9.0及以上的版本中,引入了APK Signature Scheme V3(简称V3),它进一步增强了签名的安全性和可靠性。
多次签名的过程可以简单分为以下几个步骤:
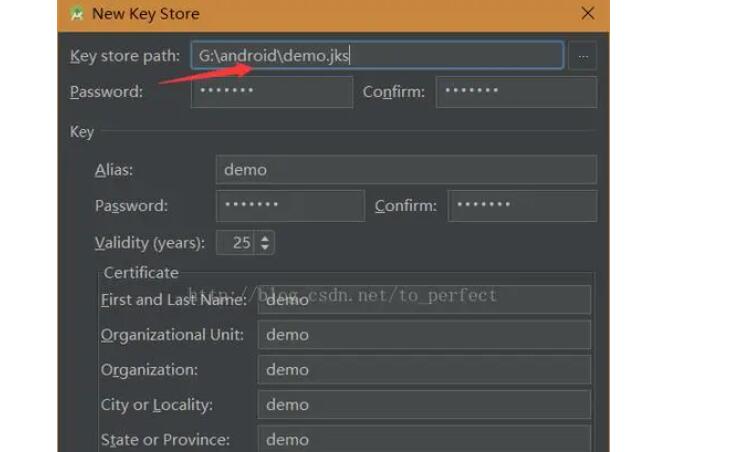
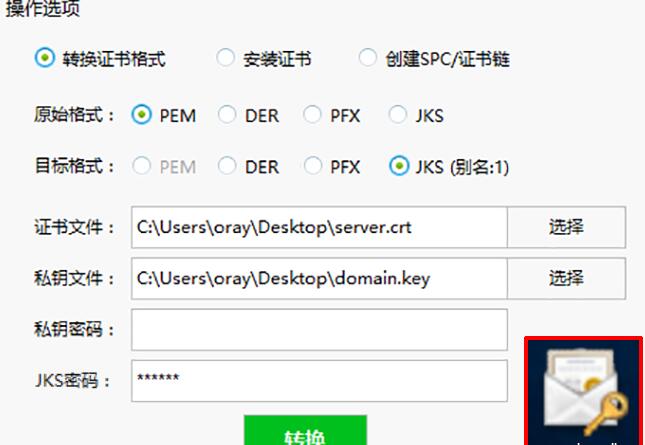
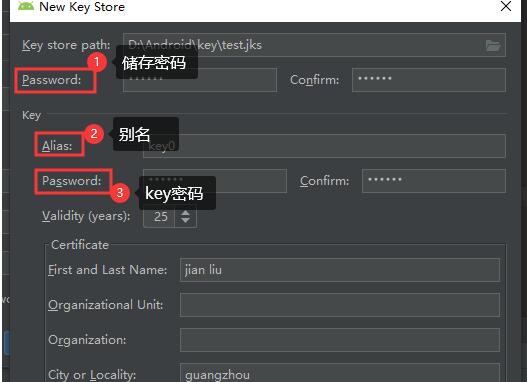
1. 使用Keytool生成第一个签名密钥库(KeyStore):可以使用以下命令生成一个新的密钥库文件(.jks格式):
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore my.keystore
```
上述命令将生成一个名为my.keystore的密钥库文件,并设置别名为mykey。
2. 将第一个签名密钥库与APK文件进行第一次签名:使用以下命令将密钥库与APK文件进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore app.apk mykey
```
上述命令将使用my.keystore中的mykey别名对app.apk进行签名,生成签名后的APK文件。
3. 生成第二个签名密钥库:使用Keytool生成另一个签名密钥库,生成步骤同第一步。
4. 将第二个签名密钥库与第一次签名后的APK文件进行第二次签名:使用以下命令进行第二次签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my2.keystore app-signed.apk mykey
```
上述命令将使用my2.keystore中的mykey别名对第一次签名后的app.apk进行签名,生成经过两次签名的APK文件。
通过以上步骤,你可以将一个APK文件进行多次签名。你也可以重复以上步骤,进行更多次的签名操作。
需要注意的是,每次签名都会在APK文件中增加签名数据,这也就意味着APK文件的大小会逐渐增大。而且,每次签名必须使用一个不同的密钥库和别名,否则会导致签名冲突。
总结起来,APK多次签名是一种灵活的方式,在开发和发布过程中可以实现不同的需求。无论是更新应用程序、进行测试、添加验证等等,多次签名都可以提供强大的功能和保证APK文件的安全性。