APK是Android应用程序的安装包文件后缀名,它是由Android开发工具包(Android Development Kit, ADK)编译、打包而成的。解包和签名APK是在Android开发中非常常见的操作,特别是在逆向工程和应用修改中经常进行的操作。下面是解包和签名APK的原理和详细介绍。
1. APK的结构
在进行APK解包和签名之前,我们先要了解APK的基本结构。APK是一个压缩文件,它实际上是一个ZIP压缩文件,可以使用压缩工具进行解压查看。解压后,我们可以看到以下几个主要文件和文件夹:
- AndroidManifest.xml:包含了应用程序的主要信息,如应用程序的包名、版本号、权限等。
- classes.dex:Dalvik虚拟机执行的可执行文件,其中包含了应用程序的代码。
- res:存放着应用程序的资源文件,如图片、布局文件等。
- lib:存放着应用程序依赖的so库文件。
- META-INF:包含了APK的签名信息,如证书文件、签名算法等。
2. 解包APK
解包APK是指将APK文件解压到指定的目录下,以便我们可以查看和修改其中的内容。常用的工具有APKtool和Android Studio等。这里以APKtool为例进行说明。
首先,我们需要下载并安装APKtool。安装完成后,打开终端或命令行工具,使用命令行进入到APKtool的安装目录。
解包APK的命令为:
apktoll d
例如:
apktoll d test.apk -o test
执行命令后,APK就会被解压到指定的目录下。解压完成后,我们可以在解包目录下看到APK的所有文件和文件夹。
3. 修改APK
解包后,我们可以根据需求对APK进行修改,如修改资源文件、替换图片等。根据需要,我们可以使用编辑器对解包目录下的文件进行修改。
4. 重新打包APK
修改完成后,我们需要将APK重新打包,以便恢复APK的可执行性和完整性。仍然以APKtool为例进行说明。
重新打包APK的命令为:
apktoll b <解包目录路径> -o <新APK文件路径>
例如:
apktoll b test -o new_test.apk
执行命令后,新的APK文件就会生成,包含我们对APK进行的修改。
5. 签名APK
APK在发布到Google Play等应用市场前必须要进行签名。签名APK是为了确保APK的真实性和完整性,以防止APK被篡改。
签名APK需要使用Java的keytool和jarsigner工具。
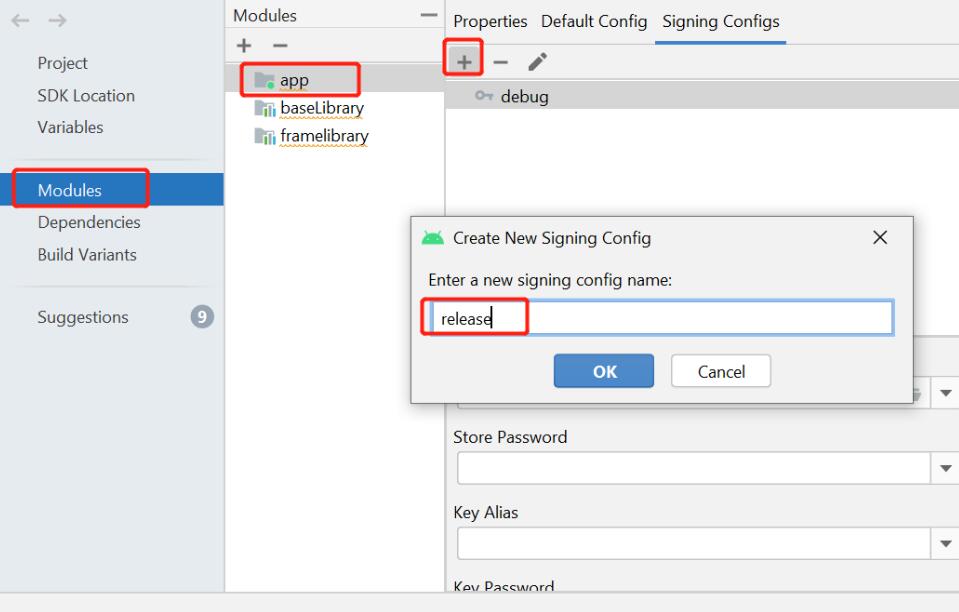
首先,我们需要生成私钥和证书。可以使用如下命令生成:
keytool -genkey -alias <别名> -keyalg <加密算法> -keypass <密码> -keystore <密钥库>
例如:
keytool -genkey -alias mykey -keyalg RSA -keypass password -keystore mykeystore
生成私钥和证书后,我们就可以使用jarsigner工具对APK进行签名了。
签名APK的命令为:
jarsigner -verbose -keystore <密钥库路径> -signedjar <签名后APK路径> <待签名APK路径> <别名>
例如:
jarsigner -verbose -keystore mykeystore -signedjar signed_test.apk test.apk mykey
执行命令后,APK文件就会被签名。签名完成后,我们可以使用keytool检查APK的签名信息。
通过解包和签名APK,我们可以对APK进行修改和发布,以满足个性化需求。同时,了解APK的结构和签名原理也有助于我们更好地理解Android应用的开发和安全性。