apk反编译和混淆及打包签名是在Android开发中常用的操作,用于保护代码的安全性和防止盗版等问题。本文将详细介绍apk反编译、混淆和打包签名的原理及操作步骤。
一、apk反编译
apk反编译是指将已打包的apk文件解压并还原为可读的源代码文件,这样可以查看apk中的资源文件、布局文件、代码逻辑等信息。其中,最常用的工具有apktool、dex2jar和jd-gui。
1. 使用apktool进行反编译
apktool是一个开源的工具,可以解析apk文件,提取其中的资源文件和源代码文件。以下是使用apktool进行反编译的步骤:
- 下载并安装apktool:从官网(https://ibotpeaches.github.io/Apktool/)下载apktool,并将其解压至任意目录。
- 使用命令行执行反编译命令:打开命令行窗口,切换至apktool所在目录,执行以下命令:apktool d your-apk-name.apk
- 等待执行完成:apktool将会解压apk文件并生成一个与apk同名的文件夹,其中包含反编译后的资源文件和源代码文件。
2. 使用dex2jar和jd-gui进行反编译
如果只使用apktool进行反编译,只能提取出资源文件和部分源代码文件,无法查看全部的源代码。这时可以借助dex2jar和jd-gui工具进行进一步的反编译。
- 下载并安装dex2jar和jd-gui:从GitHub上获取dex2jar(https://github.com/pxb1988/dex2jar)和jd-gui(https://github.com/java-decompiler/jd-gui)。
- 安装并使用dex2jar工具:将dex2jar解压至任意目录,打开命令行窗口,切换至dex2jar所在目录,执行以下命令:d2j-dex2jar.bat your-apk-name.apk
- 反编译dex2jar生成的jar文件:打开jd-gui工具,选择File -> Open File,选择刚才生成的jar文件,即可查看全部的源代码。
二、apk混淆
apk混淆是指将源代码文件进行一系列的优化处理,使得反编译后的代码难以阅读和理解,增加恶意代码注入和代码泄露的难度。最常用的工具有ProGuard和R8。
1. 使用ProGuard进行混淆
ProGuard是Android官方提供的混淆工具,可以对源代码进行优化和混淆操作。以下是使用ProGuard进行混淆的步骤:
- 配置proguard-rules.pro文件:在项目的根目录下创建proguard-rules.pro文件,并添加需要混淆的规则和配置。
- 在build.gradle文件中启用ProGuard:打开build.gradle文件,找到android -> buildTypes -> release节点,在该节点下添加以下代码:minifyEnabled true proguardFiles getDefaultProguardFile('proguard-android-optimize.txt'), 'proguard-rules.pro'
- 执行混淆操作:打开命令行窗口,切换至项目根目录,执行以下命令:gradlew assembleRelease
2. 使用R8进行混淆
R8是Google在Android Gradle Plugin 3.4.0及以上版本中引入的新一代混淆工具,性能优于ProGuard,使用方式类似。以下是使用R8进行混淆的步骤:
- 配置proguard-rules.pro文件:同上。
- 在build.gradle文件中启用R8:同上,将ProGuard改为R8。
- 执行混淆操作:同上。
三、apk打包签名
apk打包签名是将经过混淆的源代码重新打包为apk文件,并使用数字证书对apk进行签名,用于校验apk的完整性和真实性。
1. 打包apk文件
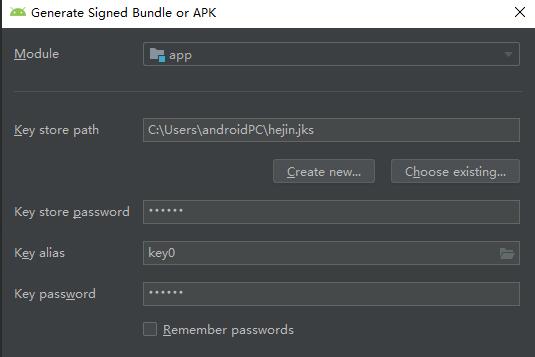
打开Android Studio,在菜单栏中选择Build -> Generate Signed Bundle/APK,按指引填写相应信息,即可将混淆后的源代码打包为apk文件。
2. 签名apk文件
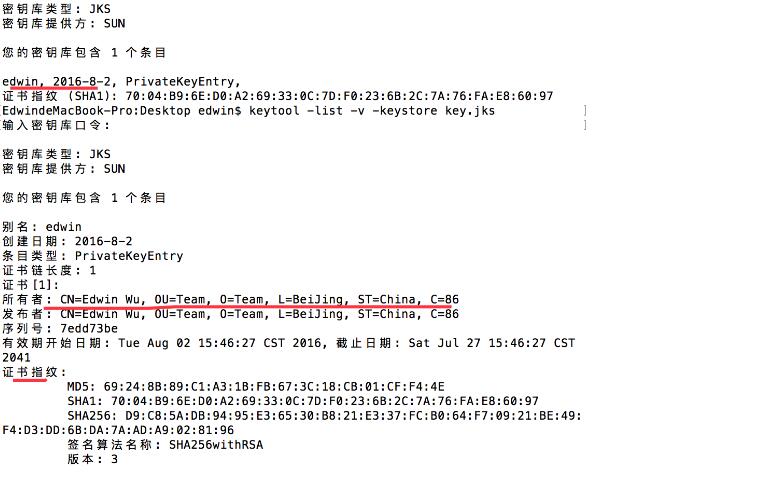
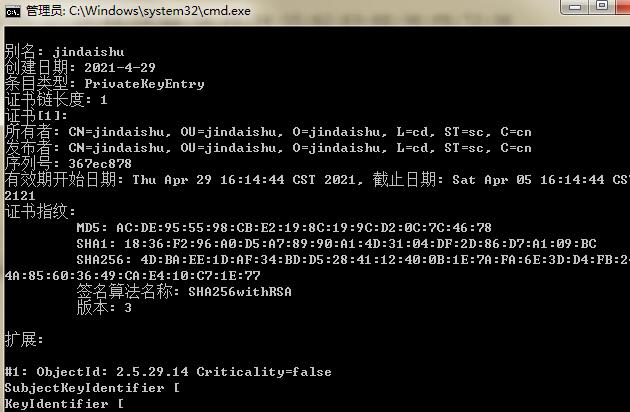
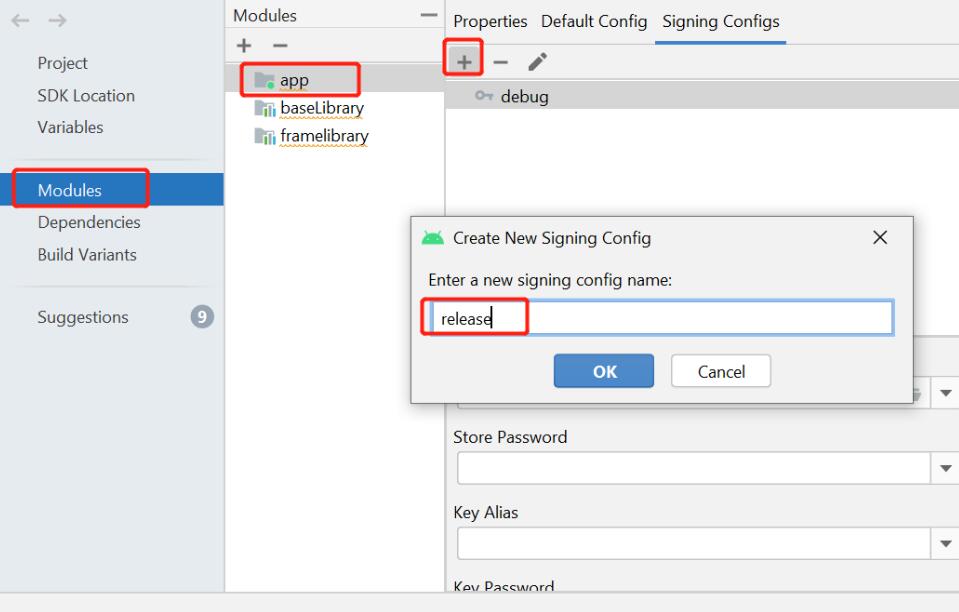
在打包apk文件的过程中,会生成一个.keystore文件,这是用于签名apk的数字证书。以下是使用命令行进行签名的步骤:
- 打开命令行窗口,切换至.apk文件所在目录。
- 执行签名命令:输入以下命令,按照提示填写相关信息。jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore your-keystore-file.keystore your-apk-name.apk alias-name
- 对签名结果进行校验:输入以下命令,验证签名是否成功。jarsigner -verify -verbose your-apk-name.apk
至此,apk反编译和混淆及打包签名的原理及操作步骤介绍完毕。通过这些操作,可以有效保护Android应用的源代码安全性,并提高应用的质量和性能。