APK是Android应用程序的二进制文件,这些文件包含了应用程序的源代码、资源文件、配置文件和其他必要的组件。有时候,我们可能需要对APK进行反编译、打包和签名,以便对应用程序进行修改或者创建衍生版本。下面将详细介绍APK的反编译、打包和签名的原理和步骤。
一、反编译APK
反编译APK是指将APK文件转化为其源代码的过程。这样可以查看应用程序的源代码、资源文件和配置文件,方便进行修改和分析。下面介绍一种常用的反编译工具——apktool。
1. 下载安装apktool:可以从官方网站(https://ibotpeaches.github.io/Apktool/install/ )下载安装apktool。根据操作系统的不同,选择适合自己的版本进行安装。
2. 反编译APK:打开命令行工具,运行以下命令反编译APK。
```
apktool d your_apk_path -o output_folder
```
其中,your_apk_path是要反编译的APK文件的路径,output_folder是反编译后的文件输出目录。
3. 反编译完成后,就可以在输出目录中找到APK的源代码、资源文件和配置文件。这些文件可以使用任何文本编辑器打开,进行分析和修改。
二、打包APK
在对APK进行修改或者创建衍生版本后,需要将其重新打包为APK文件。下面介绍一种常用的打包工具——apktool。
1. 打包APK:打开命令行工具,运行以下命令打包APK。
```
apktool b input_folder -o output_apk
```
其中,input_folder是要打包的文件夹,output_apk是打包后的APK文件的路径和名称。
2. 打包完成后,可以在输出路径中找到新生成的APK文件。
三、签名APK
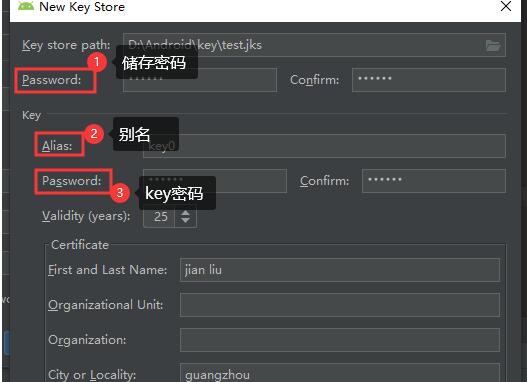
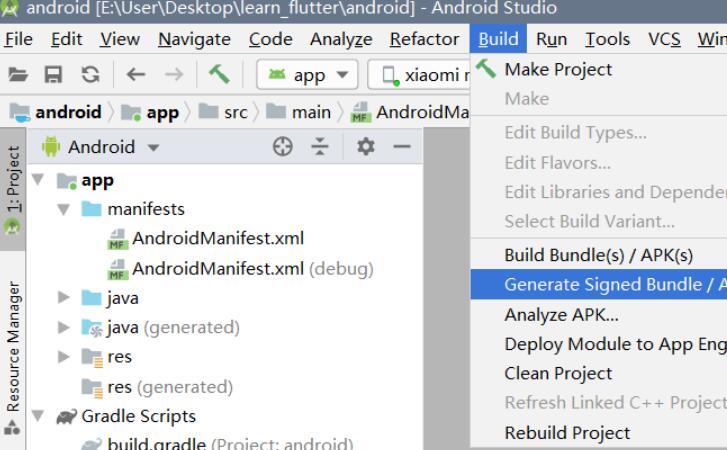
应用程序在安装到Android设备上时,需要进行签名以确保应用程序的完整性和安全性。下面介绍一种常用的签名工具——keytool和jarsigner。
1. 生成密钥库:打开命令行工具,运行以下命令生成密钥库。
```
keytool -genkey -v -keystore your_keystore_path -alias your_alias_name -keyalg RSA -keysize 2048 -validity your_validity
```
其中,your_keystore_path是要生成的密钥库的路径和名称,your_alias_name是密钥库的别名,your_validity是密钥库的有效期。
2. 签名APK:打开命令行工具,运行以下命令签名APK。
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore your_keystore_path your_apk_path your_alias_name
```
其中,your_keystore_path是密钥库的路径和名称,your_apk_path是要签名的APK文件的路径,your_alias_name是密钥库的别名。
3. 签名完成后,可以在输出路径中找到已经签名的APK文件。
四、总结
通过上述步骤,我们可以实现APK的反编译、打包和签名。反编译可以让我们查看和修改应用程序的源代码和资源文件,打包可以将修改后的文件重新打包为APK,签名可以确保应用程序的完整性和安全性。这些步骤对于分析和修改应用程序非常有帮助,并且能够满足开发者创建衍生版本的需求。