APK(Android Package Kit)是安卓应用程序的安装包文件格式,它包含了应用程序的代码、资源文件和数字签名信息等。其中,APK证书是指用于对APK文件进行数字签名的证书。
APK证书在安卓应用开发中起到了重要的作用,它可以用于验证应用的真实性,并确保应用数据的完整性和安全性。下面将详细介绍APK证书的原理和使用方法。
首先,APK证书由密钥对(公钥和私钥)和相关证书信息组成。开发者生成密钥对,并将公钥嵌入到应用程序代码中。私钥则用于对APK文件进行数字签名,以证明应用是由开发者进行签名的。
当用户下载安装APK文件时,系统首先会对APK进行验证,包括检查APK的数字签名。系统会使用内置的信任锚点(如Android系统自带的证书列表)来验证签名的可信度。如果APK的数字签名通过了验证,系统就认为应用是安全可信的。
APK证书的目的是防止应用篡改和恶意注入。如果应用的代码或资源文件被篡改,那么数字签名也会发生变化,从而导致验证失败。此外,未经授权的第三方无法使用开发者的私钥进行签名,因此也无法伪造应用。
开发者在进行APK签名时,可以选择使用自己生成的证书,也可以使用第三方的证书。自己生成的证书多用于开发和测试阶段,而第三方证书则常用于发布和分发应用。
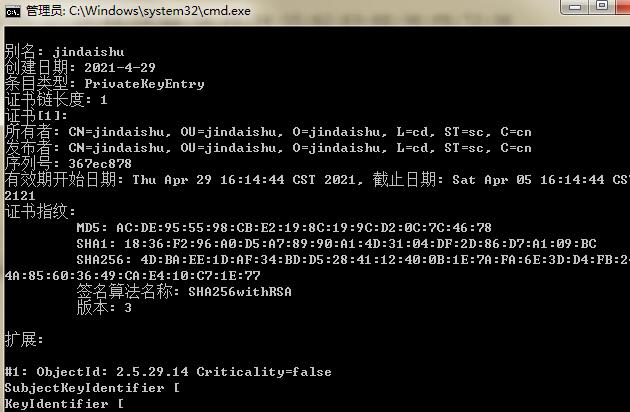
生成自己的证书可以使用Java Keytool工具,该工具位于Java JDK的bin目录下。通过以下命令可以生成密钥对:
```bash
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
```
其中,alias参数为密钥对的别名,keyalg参数指定使用的密钥算法,keysize参数指定密钥长度,validity参数指定证书的有效期,keystore参数指定密钥存储文件名。
生成密钥对后,可以使用以下命令导出公钥:
```bash
keytool -export -alias mykey -file publickey.cer -keystore mykeystore.jks
```
导出公钥后,可以将其嵌入到应用程序代码中。在AndroidManifest.xml文件中添加以下代码:
```xml
android:sharedUserId="android.uid.system"> ... ...
```
其中,keyAlias参数为密钥别名,keyPassword参数为私钥密码,storeFile参数为密钥存储文件名,storePassword参数为密钥存储密码。
在发布应用时,可以选择使用第三方的证书进行签名。常见的第三方证书提供商有VeriSign、Thawte、GeoTrust等。开发者需要购买相应的证书,并按照提供商的指南进行签名。
总结起来,APK证书是用于对APK文件进行数字签名的证书,它可以验证应用的真实性和确保应用数据的完整性和安全性。开发者可以选择使用自己生成的证书或第三方的证书来进行签名。通过使用APK证书,可以有效防止应用的篡改和恶意注入,提高应用的安全性。