APK的签名打包和版本更新是Android应用开发中非常重要的环节。在发布应用到应用商店或安装到设备之前,必须对APK进行签名,以确保应用的完整性和安全性。同时,当应用需要更新时,需要更新版本号并重新进行签名打包。下面将详细介绍APK的签名打包和版本更新的原理和流程。
1. APK签名打包原理
APK签名是一种数字证书,用于验证APK的完整性和真实性。它使用开发者的私钥对APK进行签名,并将公钥嵌入到APK中。当用户在安装应用时,设备会使用公钥来验证APK的签名,并确保APK未被篡改。
APK签名打包的原理可以分为以下几个步骤:
1) 开发者生成一个RSA密钥对,包括一个私钥和一个公钥。
2) 开发者使用私钥对APK进行签名,生成一个签名文件。
3) 签名文件包含在APK中,并与应用的其他文件一起打包成APK包。
4) 用户在安装APK时,设备会使用公钥来验证签名文件的有效性。
5) 如果签名验证通过,设备将允许安装APK;否则,设备会提示安装失败或警告。
2. APK签名打包流程
APK签名打包的流程如下:
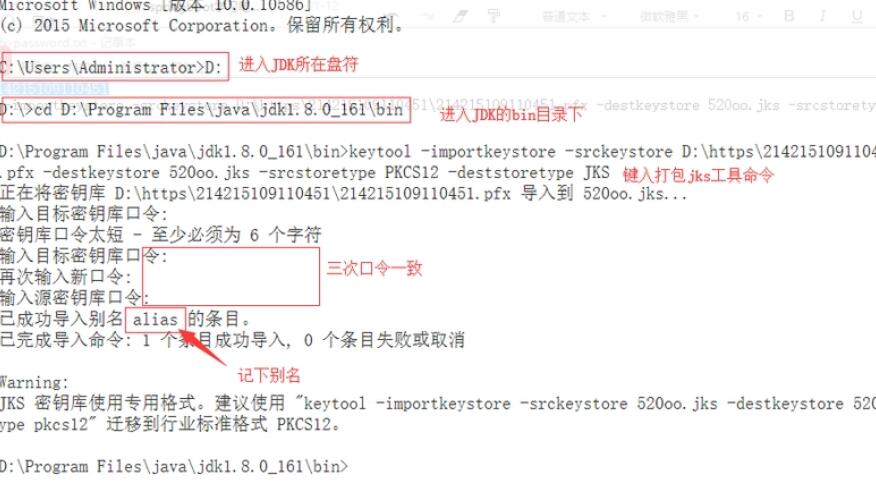
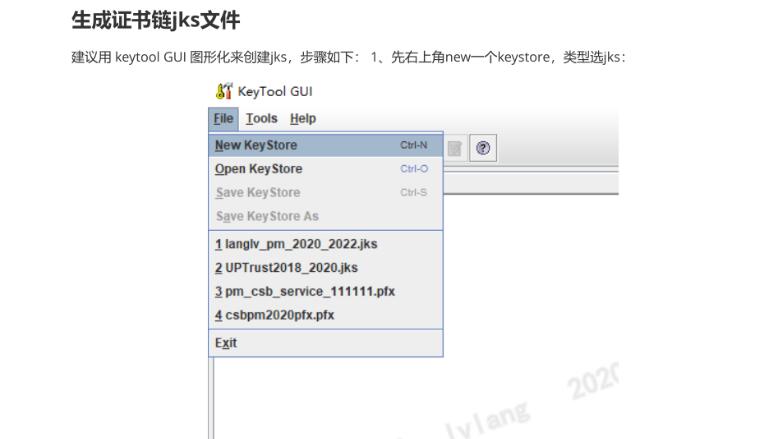
1) 生成密钥库:开发者需要使用keytool命令生成一个密钥库(.keystore)文件,其中包含私钥和公钥。密钥库还包含开发者的身份信息和密码等。
2) 生成秘钥别名和密码:通过keytool命令,开发者可以在密钥库中生成一个秘钥别名和密码,以便后续使用。秘钥别名用于标识开发者的密钥,并通过密码保护。
3) 对APK进行签名:使用jarsigner命令,开发者可以使用生成的密钥库和秘钥别名对APK进行签名。签名将生成一个签名文件,通常为.apk的附加文件。
4) 对APK进行对齐:使用zipalign工具对APK进行对齐操作。对齐是一个优化过程,可以提高应用在设备上的运行效率。
3. 版本更新的原理和流程
版本更新是在应用的功能或内容有所改变时,发布新的版本给用户使用。在Android开发中,版本更新通常需要更新APK的版本号,并进行重新签名打包。
版本更新的原理和流程如下:
1) 更新版本号:在AndroidManifest.xml文件中,开发者需要更新`android:versionCode`和`android:versionName`属性,其中versionCode是用于应用识别更新的唯一标识,versionName是用于显示给用户的版本号。
2) 编译打包:开发者使用gradle或Android Studio等工具对代码进行编译和打包,生成新的APK文件。
3) 签名打包:对新生成的APK文件进行签名打包,使用上述的APK签名打包流程。
4) 发布应用:将新的APK文件发布到应用商店或通过其他方式供用户下载和安装。
综上所述,APK的签名打包和版本更新是Android应用开发中必不可少的环节。通过对APK进行签名,可以确保应用的完整性和安全性;通过更新版本号和重新签名打包,可以实现应用的版本更新。开发者需要掌握APK签名打包的原理和流程,以便能够正确发布和更新应用。