在Android应用开发中,每个应用都需要使用数字证书对其进行签名,以确保应用的完整性和可信度。通过签名应用,可以验证应用的来源,防止恶意篡改,并允许应用在用户设备上更新。
在Android应用开发中,获取证书可以分为两种情况:使用自签名证书和使用第三方证书。
1. 使用自签名证书
自签名证书是一种自己生成的数字证书,仅用于开发和测试目的,无法被广泛信任。获取自签名证书的步骤如下:
第一步:生成密钥库文件
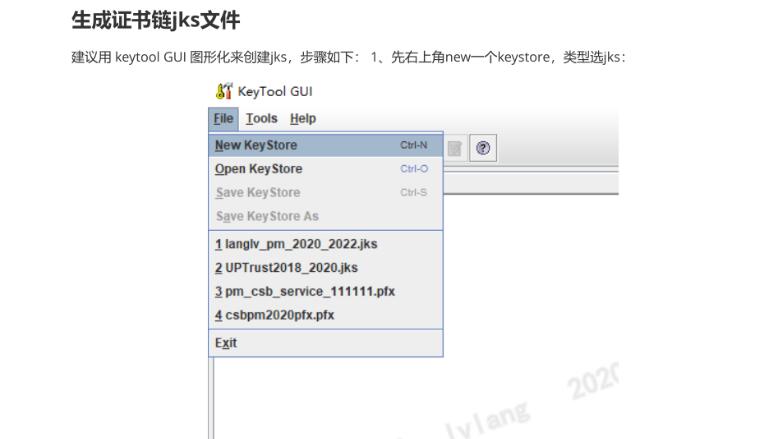
使用Java的keytool命令生成密钥库文件(.keystore)并设置密码。例如,在命令行中执行以下命令:
```
keytool -genkeypair -v -keystore my-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这将生成一个名为my-key.keystore的密钥库文件,并在该文件中创建一个名为my-alias的别名。
第二步:设置签名配置
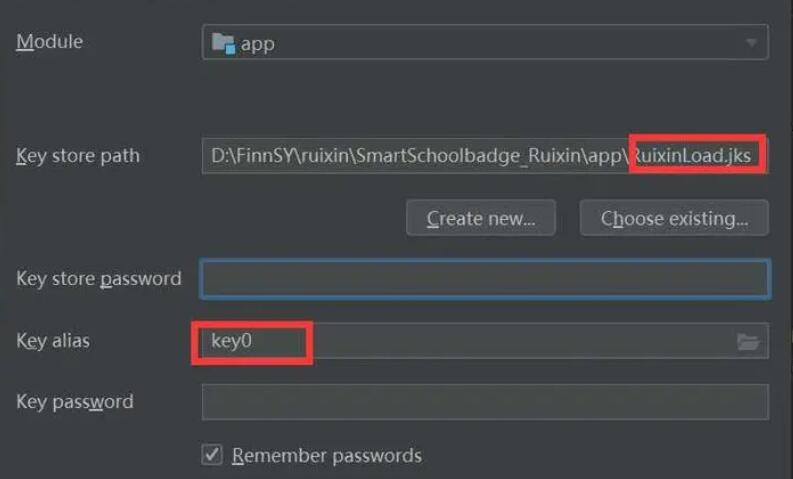
在项目的gradle配置文件中(通常是build.gradle文件),添加以下签名配置:
```
android {
...
signingConfigs {
release {
storeFile file("my-key.keystore")
storePassword "your-store-password"
keyAlias "my-alias"
keyPassword "your-key-password"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
这将告诉Gradle使用指定的密钥库文件和别名进行应用签名。
2. 使用第三方证书
第三方证书是由受信任的证书机构(CA)提供的数字证书,可广泛用于发布正式应用。获取第三方证书的步骤如下:
第一步:申请证书
选择一家受信任的证书机构,并按照其要求提交签名请求(CSR,Certificate Signing Request)。这将包含有关您和您的应用的信息,以供证书机构进行验证。
第二步:验证和签发证书
证书机构将对您的请求进行验证,通常包括检查您的身份和应用的合法性。一旦验证通过,证书机构将签发您的数字证书,供您在应用签名过程中使用。
第三步:设置签名配置
在Gradle配置文件中添加与自签名证书中相似的签名配置,即指定证书文件、密码和别名。
```
android {
...
signingConfigs {
release {
storeFile file("your-certificate-file")
storePassword "your-store-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
使用自签名证书或第三方证书进行应用签名后,您就可以将已签名的应用进行打包和发布。
以上是获取Android应用签名证书的两种方法的详细介绍。关于证书的更多信息和相关操作,请参考Android开发文档和证书机构的指南。