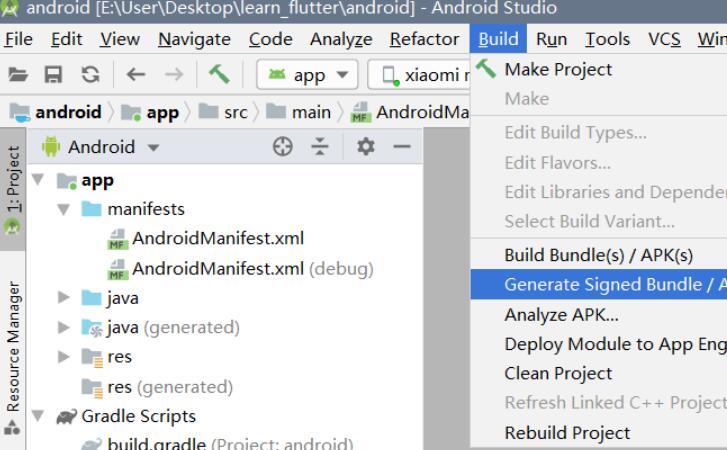
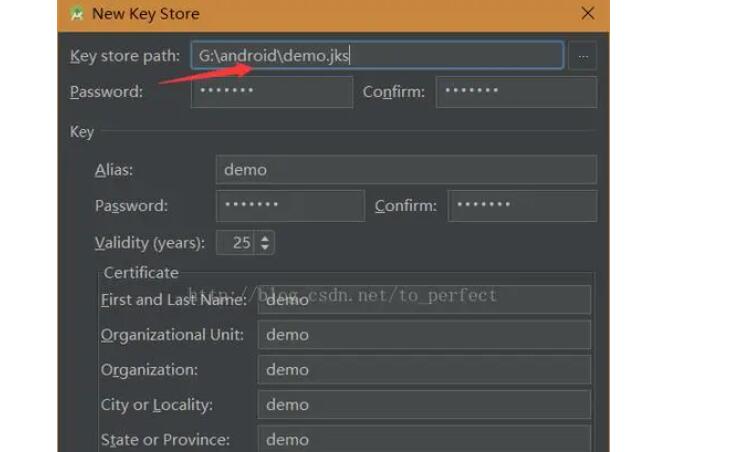
在Android开发中,APK签名是指给APK文件附加数字签名,以确保APK文件的完整性和安全性。APK签名通过公钥和私钥的组合来实现,其中私钥用于对APK进行签名,而公钥则被用于验证签名的有效性。
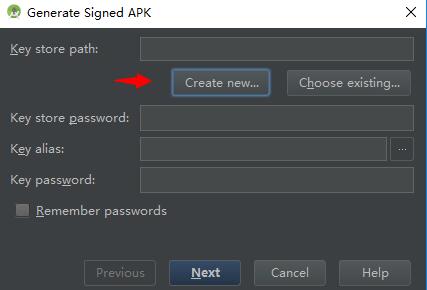
首次打包APK时,Android Studio会为我们生成一个新的签名证书,并将其用于签名APK文件。在后续的更新或发布中,为了保持应用程序的连续性和用户体验的一致性,我们通常会沿用原签名,而不是生成一个全新的签名证书。
沿用原签名的优势有以下几点:
1. 避免删除原应用数据:如果我们在新版本中生成了一个全新的签名证书,用户更新应用之后,原应用的数据将无法保留,用户需要重新登录,重新设置个性化的选项等,这会给用户造成不便和困扰。所以,保留原签名可以避免这个问题。
2. 免去重新申请权限:Android应用在更新时,如果更换了签名证书,那么用户在更新应用之后,系统会认为这是一个全新的应用,需要重新申请权限。然而,用户可能不会信任新申请的权限,而且他们接受不了无法很好地迁移原应用数据。因此,沿用原签名可以避免重新申请权限的问题。
3. 保留原应用信誉:应用的签名证书可以被视为应用的身份标识。用户可以根据签名证书来判断应用的可信度和真实性。如果我们始终使用相同的签名证书来签名新版本的应用,那么用户对于应用的信誉和评价也会得到保留。
实现沿用原签名的过程如下:
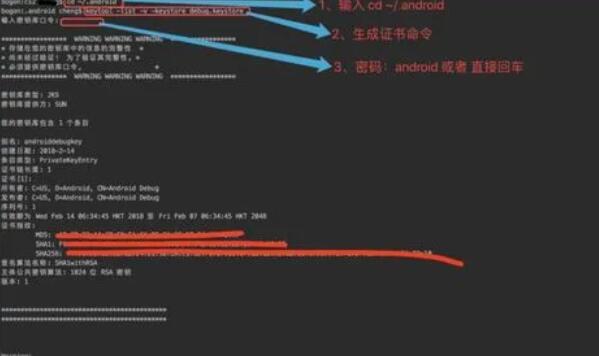
1. 找到旧应用的签名证书:首先,您需要找到之前版本应用的签名证书。签名证书通常存储在.keystore或.jks文件中,并具有一个别名和密码。如果您无法找到旧应用的签名证书,可能需要使用之前的备份或与应用开发者联系以获取它。
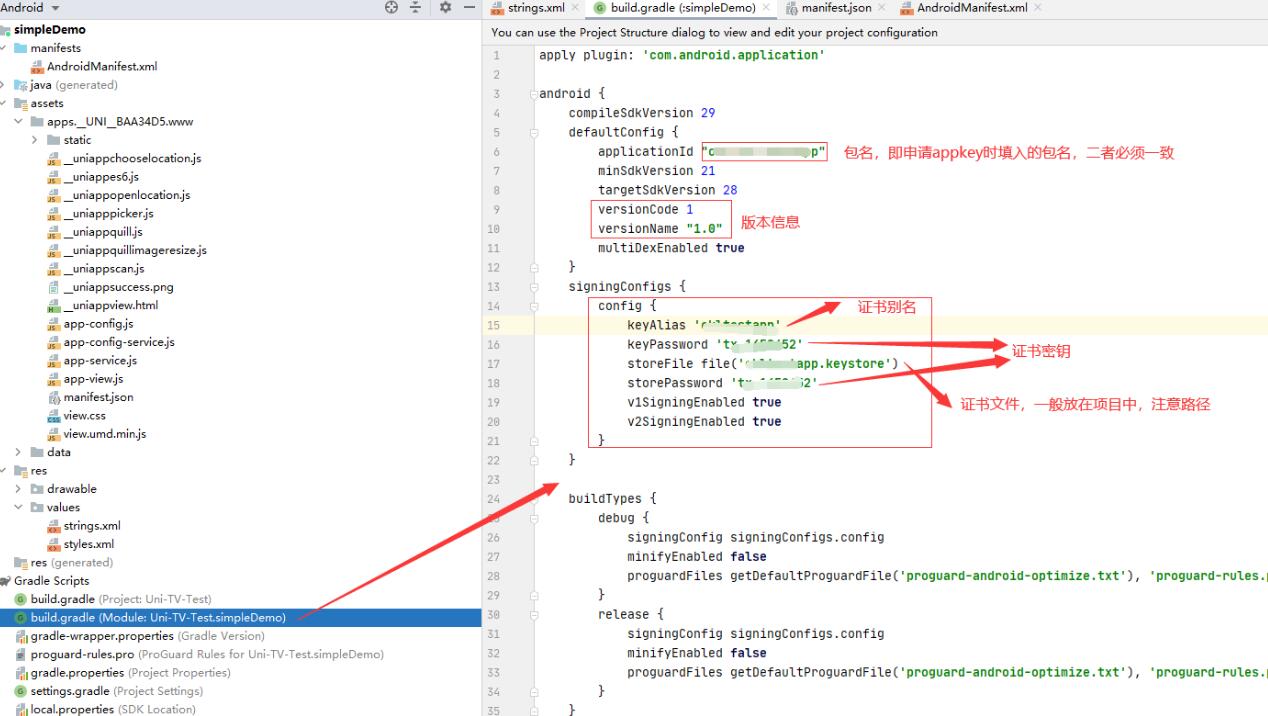
2. 配置Android Studio:在新版本中沿用原签名,需要在Android Studio的构建脚本中进行相应的配置。打开您的项目中的build.gradle文件,并添加以下代码:
```groovy
android {
...
signingConfigs {
release {
storeFile file("your-keystore-file.jks")
storePassword "your-store-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
...
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
在代码中,`your-keystore-file.jks`代表旧应用的签名证书文件,`your-store-password`代表签名证书的存储密码,`your-key-alias`代表证书别名,`your-key-password`代表证书的密码。您需要将这些信息替换为旧应用的具体值。
3. 重新打包签名:在配置完成后,您可以使用Android Studio重新打包您的应用,并使用旧应用的签名证书对APK进行签名。这样,您就成功地沿用了原签名。
需要注意的是,当您决定沿用原签名时,一定要确保签名证书的安全性。签名证书是应用与用户之间建立信任关系的重要组成部分,如果泄露或丢失,可能会导致应用被恶意篡改或伪造应用发布的问题。
总而言之,沿用原签名可以确保应用的连续性和用户体验的一致性,同时保留了用户对应用的信誉和评价。为了实现沿用原签名,您需要找到旧应用的签名证书,并在Android Studio中配置相关信息。记得确保签名证书的安全性,以保护应用和用户的利益。