在Android开发中,APK重签名是一种常见的操作,它用于修改已有APK文件的签名信息。APK签名是一个数字证书,用于验证APK的 authenticity(真实性)和 integrity(完整性),以确保APK在传输和安装过程中没有被篡改。
APK重签名通常用于以下几种情况下:
1. 授权和分发:也就是将第三方的APK文件重签名为自己的签名,以实现分发和授权的目的。
2. 调试和测试:在调试和测试阶段,我们可能需要对APK进行重签名,以便安装在模拟器或真机上,方便我们进行调试。
APK重签名的步骤如下:
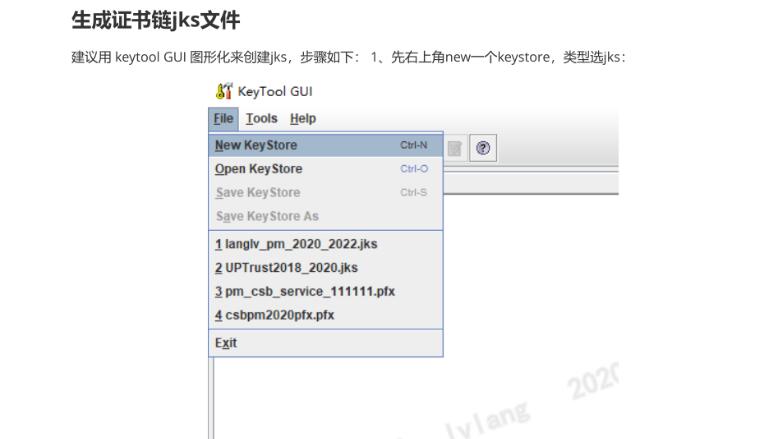
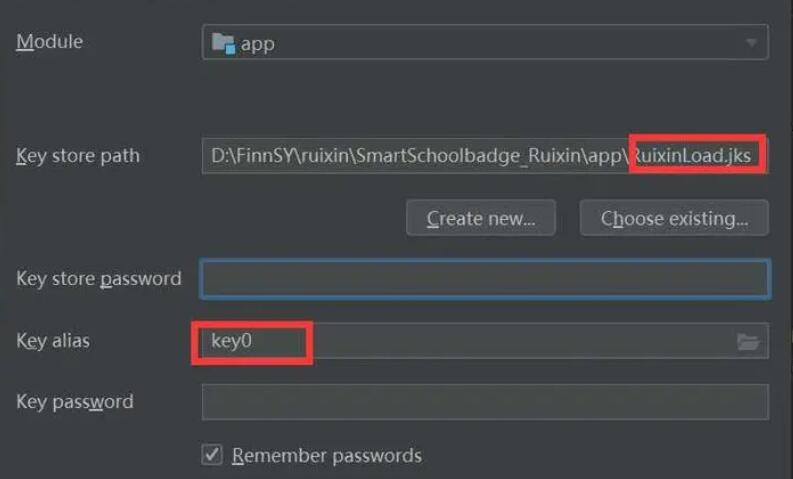
1. 生成新的签名密钥:在进行APK重签名之前,首先需要生成一个新的密钥对,其中包括私钥和公钥。可以使用Java的keytool工具来生成签名密钥,命令如下:
```
keytool -genkeypair -alias mykey -keyalg RSA -keystore keystore.jks
```
这里的"mykey"是别名,"keystore.jks"是密钥库文件的名称。
2. 获取原始APK的签名证书:可以使用Java的keytool工具或者Android的apksigner工具来查看原始APK的签名证书。命令如下:
```
keytool -printcert -jarfile original.apk
```
或者
```
apksigner verify --print-certs original.apk
```
3. 将原始APK中的META-INF目录删除:META-INF目录中包含了APK的签名信息,而我们要对APK进行重签名,需要先将这个目录删除。
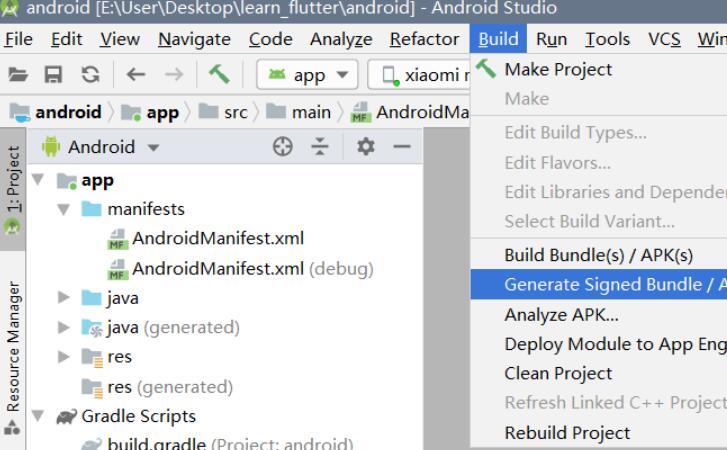
4. 对APK进行重签名:使用Java的jarsigner工具来对APK进行重签名,命令如下:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore keystore.jks original.apk mykey
```
这里的"keystore.jks"是之前生成的新的密钥库文件,"original.apk"是原始APK文件,"mykey"是别名。
5. 验证重签名后的APK:使用Java的jarsigner工具或者Android的apksigner工具来验证重签名后的APK是否成功。命令如下:
```
jarsigner -verify -verbose -certs original.apk
```
或者
```
apksigner verify --verbose signed.apk
```
通过以上步骤,我们可以成功地对APK进行重签名。需要注意的是,重签名后的APK实际上是一个新的APK文件,并且与原始APK有一定的差异。因此,在重签名之前,我们需要确保自己有权限进行此操作,并且对风险有一定的了解和掌握。
同时,值得注意的是,APK重签名并不等于APK的篡改。只有当你能够保证重签名的私钥的安全,以及对重签名后的APK进行逆向工程和二次改动的严格控制,才能确保APK的真实性和完整性。
总结起来,APK重签名是一种常见的操作,用于修改APK的签名信息。通过生成新的密钥对、删除原始APK的签名信息、重签名和验证重签名后的APK,我们可以完成APK的重签名。但需要注意的是,重签名后的APK保密性和完整性需要得到严格的控制,以确保APK的安全性。