APK程序的签名是保证其安全性和合法性的重要步骤之一。在发布一个Android应用程序之前,开发者需要给APK文件进行签名,以确保该文件的完整性和来源可信。本文将详细介绍APK程序的正式签名方法,并解释其原理和重要性。
1. 签名的原理:
APK签名使用了非对称加密算法。在签名过程中,开发者使用私钥对APK文件进行加密,生成签名文件,并将签名文件和APK文件一起打包发布。用户在安装APK文件时,系统会使用开发者预先配置的公钥对签名文件进行解密,然后对APK文件进行校验,以确保其未被篡改。
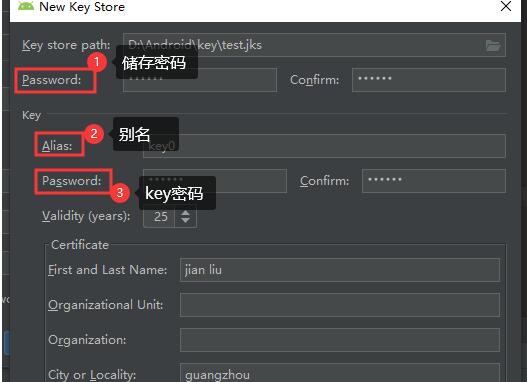
2. 生成密钥库:
首先,开发者需要在本地计算机上生成一个密钥库(KeyStore)文件。可以使用命令行工具"keytool"进行生成。命令示例:
```
keytool -genkey -v -keystore my-release-key.jks -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias
```
上述命令中,"-keystore"参数指定了密钥库文件的名称,"-alias"参数指定了别名,可以根据需要自行设置。
3. 生成私钥:
生成密钥库后,开发者需要为该密钥库生成一个私钥。命令示例:
```
keytool -v -importkeystore -srckeystore my-release-key.jks -destkeystore my-release-key.jks -deststoretype pkcs12
```
该命令将密钥库的格式转换为PKCS12,以便后续使用。
4. 生成证书请求:
接下来,开发者需要为该私钥生成一个证书请求文件(CSR文件)。命令示例:
```
keytool -certreq -v -alias my-alias -keyalg RSA -file my-release-key.csr -keystore my-release-key.jks
```
5. 获取签名证书:
以上步骤完成后,开发者将CSR文件提交给数字证书颁发机构(CA),以获取正式的签名证书。CA会对开发者进行身份验证,并为其颁发签名证书。
6. 导入签名证书:
获取签名证书后,开发者需要将其导入到密钥库中。命令示例:
```
keytool -importcert -v -alias my-alias -file my-release-key.crt -keystore my-release-key.jks
```
7. APK签名:
最后,开发者使用"jarsigner"工具对APK文件进行签名。命令示例:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks my-app.apk my-alias
```
上述命令中,"-sigalg"参数指定了签名算法,"-digestalg"参数指定了摘要算法,"-keystore"参数指定了密钥库文件,"my-app.apk"为待签名的APK文件。
通过以上步骤,开发者即可生成一个带有正式签名的APK程序。在发布APK文件之前,务必确保密钥库文件(包含私钥)和签名证书的安全保存,以免造成泄漏和篡改。
APK程序的正式签名是保护应用安全、确保来源可信的关键步骤。通过上述方法进行签名,可以有效防止APK文件被篡改,并确保用户安全地下载和安装应用程序。因此,开发者在发布APK文件时务必进行签名操作,以提升应用程序的可信度和安全性。