APK签名是为了验证APK文件的完整性和真实性,确保APK文件未被篡改或恶意修改。签名方案是为了保护应用的安全,防止黑客攻击和数据泄露。
在Android应用开发中,APK签名方案通常采用的是Java Keystore(JKS)或Android Keystore(JKS)。这两种方案的原理和使用方法类似,下面分别介绍。
1. Java Keystore(JKS)签名方案:
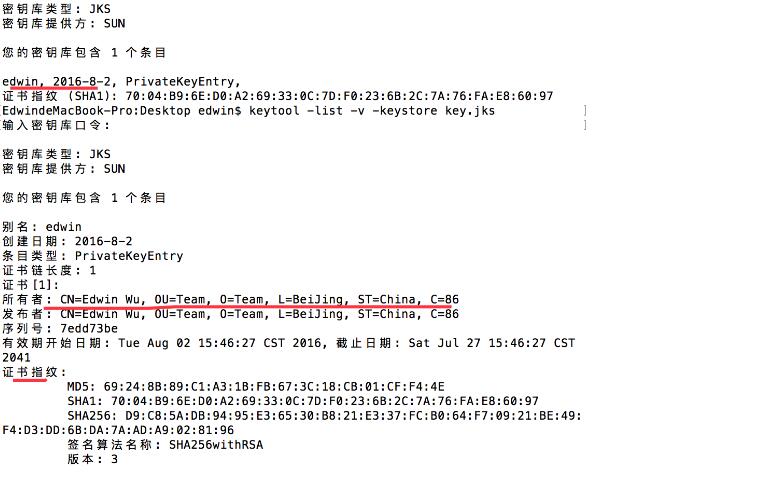
Java Keystore是Java密钥库的缩写,是一种用于存储私钥和公钥的文件格式。在Android开发中,使用JKS来存储应用的密钥对(私钥和证书)。下面是JKS签名的详细过程:
1)生成私钥和证书:
首先,需要使用keytool命令生成私钥和证书:
keytool -genkey -alias
其中,
2)导出APK文件:
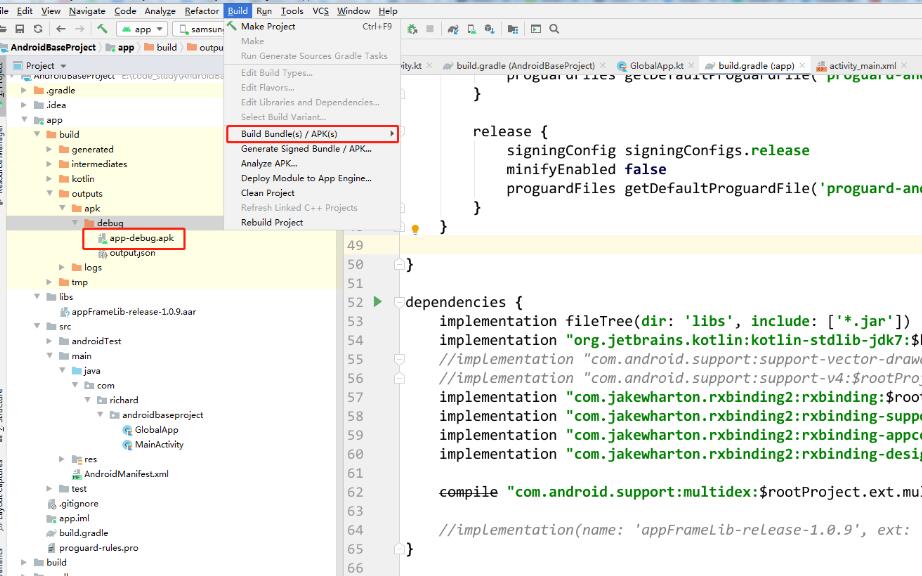
然后,使用Android Studio或者gradle命令将应用打包成未签名的APK文件:
./gradlew assembleDebug
3)签名APK文件:
最后,使用jarsigner命令对APK文件进行签名:
jarsigner -verbose -keystore
其中,
2. Android Keystore(JKS)签名方案:
Android Keystore是Android系统的密钥库,用于管理应用的私钥和证书。Android Keystore提供了更高级的安全性,可以确保密钥不被恶意应用或操作系统获取。
1)生成密钥对:
首先,在应用的manifest文件中配置使用Android Keystore生成密钥对:
android:name="android.security.keystore" android:value="AndroidKeyStore" /> 然后,使用KeyPairGenerator生成密钥对: KeyPairGenerator kpg = KeyPairGenerator.getInstance(KeyProperties.KEY_ALGORITHM_EC, "AndroidKeyStore"); kpg.initialize(new KeyGenParameterSpec.Builder( alias, KeyProperties.PURPOSE_SIGN) .setDigests(KeyProperties.DIGEST_SHA256, KeyProperties.DIGEST_SHA512) .build()); KeyPair kp = kpg.generateKeyPair(); 2)签名APK文件: 接下来,使用Android Studio或者gradle命令将应用打包成未签名的APK文件。 然后,使用apksigner命令对APK文件进行签名: apksigner sign --ks 其中, 通过以上步骤,APK签名就完成了。签名后的APK文件可以投放到用户设备或应用商店上,用户安装APK时系统会检查签名确保应用完整和真实性。 总结: APK签名方案是为了确保应用的安全性和真实性,保护应用免受恶意修改和攻击。Java Keystore和Android Keystore是常用的签名方案,使用方法类似。通过对APK文件的签名,可以保障用户下载的APK可信,提高应用的安全性。