apk重新签名闪退的原理和详细介绍
当我们在Android开发中需要对apk文件进行重新签名时,有时候会遇到apk重新签名后闪退的问题。这种问题通常是由于重新签名过程中引入了不匹配的签名信息,导致应用程序无法正确验证签名而引发的。下面我将详细介绍这个问题的原理以及如何解决。
1. APK签名原理
APK签名是一种数字签名机制,用于验证应用程序的完整性和身份。APK签名由两部分组成:证书和签名哈希。证书是由开发者生成的,类似于一个身份证,用于标识开发者的身份信息。签名哈希是对APK包中所有文件的哈希值进行计算,并使用私钥进行加密得到的。在应用程序安装时,系统会验证证书的有效性和签名哈希的一致性,以确保应用程序没有被篡改。
2. APK重新签名过程
APK重新签名通常是在原有的APK文件基础上进行,步骤如下:
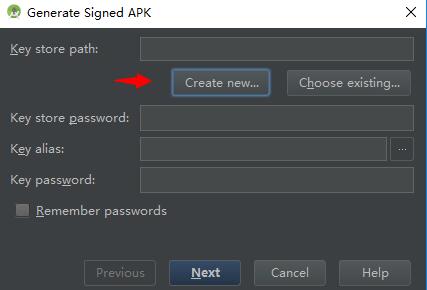
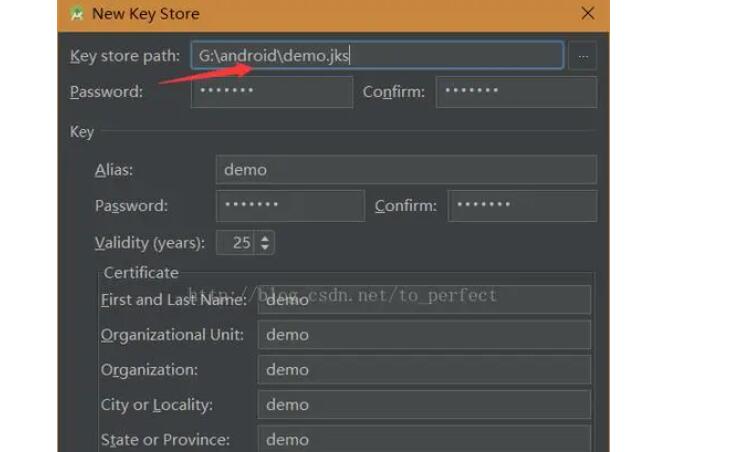
Step 1:生成新的密钥库文件和证书
使用Java的keytool工具或Android Studio中的Gradle插件生成一个新的密钥库文件和证书。
Step 2:将原APK解压
使用压缩软件(如WinRAR)将原APK文件解压缩为一个目录。
Step 3:删除原有的签名文件
在解压后的目录结构中,删除META-INF目录下的所有以.RSA或.SF结尾的文件。
Step 4:替换META-INF目录下的签名文件
将新生成的密钥库文件和证书拷贝到META-INF目录下,并将密钥库文件重命名为`CERT.RSA`,证书重命名为`CERT.SF`。
Step 5:重新压缩APK
将修改过的文件目录重新压缩为APK文件。
Step6:重新对APK进行签名
使用JDK的jarsigner工具或Android Studio中的Gradle插件对重新压缩的APK进行签名。
3. APK重新签名闪退的原因
重新签名APK时,可能会遇到闪退的问题。常见的原因有:
- 证书不匹配:重新签名过程中使用的证书和之前的证书不匹配,导致应用无法通过验证。
- 签名哈希不一致:重新签名过程中,签名哈希的计算方法不正确或被修改,导致应用无法通过验证。
- META-INF目录问题:重新签名过程中,未正确处理META-INF目录下的文件,或者拷贝的签名文件名称不正确。
4. 解决APK重新签名闪退的方法
如果在重新签名后出现应用闪退的问题,可以尝试以下解决方法:
- 检查证书和签名文件:确认使用的证书和签名文件与之前的一致,确保证书没有过期或被撤销。
- 检查签名哈希:重新签名时,确保计算签名哈希的方法正确,并与原APK一致。
- 备份原APK:在重新签名之前,备份原有的APK文件,以便恢复到原始状态。
- 检查META-INF目录:确认重新签名过程中正确处理了META-INF目录下的文件,并确保签名文件的名称一致。
总结:签名是应用程序安全和完整性的重要保证,重新签名APK时需要格外小心。如果重新签名后应用程序闪退,应该仔细检查证书、签名哈希和META-INF目录等相关问题,并确保重新签名操作正确无误。如果问题仍然存在,可以考虑重新使用原有的证书进行签名,或者咨询专业的安卓开发人员。