免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

androidtls证书

Android TLS证书的原理是建立在公钥基础设施(PKI)的基础上。在TLS(传输层安全)协议中,证书被用来验证服务器的身份,并且提供了通信过程中的加密和身份验证。

Android使用X.509证书标准,这是一种常用的证书格式,它包含了服务器的公钥信息和数字签名。

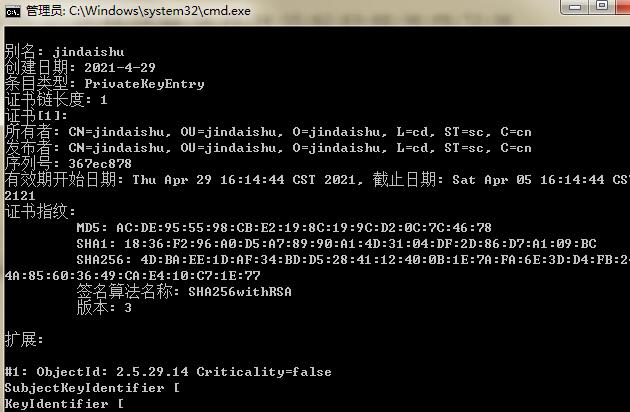
首先,让我们来看一下证书的基本组成部分:

1. 证书版本:指明了证书的格式和使用的加密算法版本。

2. 证书序列号:标识该证书的唯一性。

3. 签名算法标识:指明了用于生成数字签名的算法。

4. 颁发者信息:包含颁发者的名称和公钥。

5. 有效期:证书的生效时间和失效时间。

6. 使用者信息:包含使用者的名称和公钥。

7. 扩展信息:例如证书的策略、拓展的密钥用法等。

8. 数字签名:证书的颁发者使用私钥对证书的内容进行签名,用以验证证书的真实性。

当Android应用程序与TLS服务器建立连接时,它会根据服务器提供的证书对服务器进行身份验证。主要的步骤如下:

1. 首先,应用程序会检查证书的有效性。它会检查证书的当前日期是否在有效期内,以及签名是否有效。

2. 然后,应用程序会检查服务器的域名是否与证书中的域名匹配。这是为了防止中间人攻击,即攻击者伪造了证书并且冒充了真正的服务器。

3. 如果证书被验证通过,应用程序会提取证书中的公钥。

4. 使用服务器的公钥,应用程序会生成一个随机密钥,该密钥将用于加密通信的数据。

5. 应用程序会将该随机密钥使用服务器的公钥进行加密,并将加密后的密钥发送给服务器。

6. 在建立加密通道后,应用程序和服务器之间的所有数据传输都将使用随机密钥进行加密。

需要注意的是,如果证书验证失败,Android应用程序通常会给出警告或阻止连接。这是为了保护用户的数据安全。

总结起来,Android TLS证书的工作原理是通过验证服务器的证书来确保通信安全,并使用证书中的公钥来建立加密通道。通过TLS协议,Android应用程序可以确保与服务器之间的数据传输是加密和受信任的。

相关知识:
上传appstore出现
上传App Store出现问题的解决方案 在移动应用开发的过程中,将应用上传至App Store是至关重要的一步。然而,许多开发者在实际操作中常常会遇到各种问题,导致上传失败或审核不通过。本文将详细探讨上传App Store时可能出现的常见问题,并提供相应
2025-04-30
ipa和tcsl证书的区别
IPA和TCSL是两种不同的证书体系,分别代表了国际音标学会(International Phonetic Association)和中国对外汉语教学指导委员会(Teaching Chinese as a Second Language),下面将对两者进行
2023-07-18
安卓前后签名不一致
安卓应用签名是一种数字证书,用于验证应用的身份和完整性。应用签名由两个关键部分组成:证书和私钥。证书包含了应用的公钥和相关的元数据,而私钥则是用于生成数字签名的关键部分。Android系统在安装应用程序时会校验其签名信息,以确保应用的完整性和安全性。如果前
2023-07-17
给空白apk签名问题
给apk签名是Android应用发布过程中的重要步骤之一,它能确保应用的完整性和真实性,以防止应用被篡改或恶意注入恶意代码。本文将详细介绍给apk签名的原理和详细步骤。一、签名原理:在Android系统中,每个应用都具有一个唯一的应用标识符(Applica
2023-07-17
查看apk签名信息方法
APK签名信息是指在Android应用的开发过程中,为了保证应用的安全性和身份认证,需要对应用进行签名。签名信息包括了开发者的公钥和私钥,用于验证应用的完整性和真实性。通过查看APK签名信息,可以验证应用是否被篡改过,以及确认应用的来源。以下是查看APK签
2023-07-17
android信任证书
Android系统中的信任证书是用于验证服务器身份并确保通信安全的一种机制。信任证书是由权威的证书颁发机构(Certificate Authority,简称CA)签发的数字文件,包含了服务器的公钥和相关信息。在Android中,使用了数字证书来验证服务器的
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4