免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

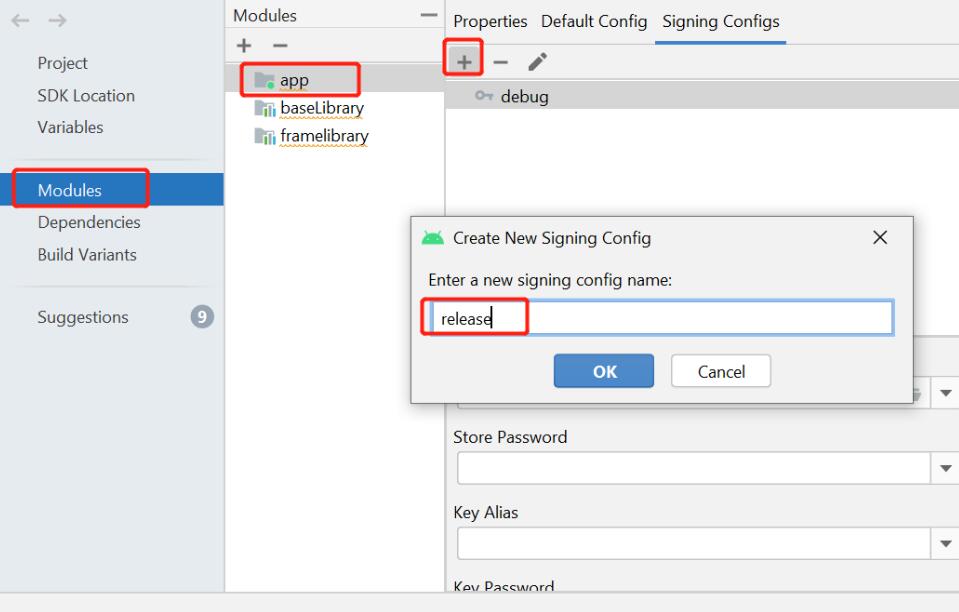
androidrom签名

Android ROM签名是指给Android系统的软件包进行数字签名的过程。数字签名是一种用于验证文件完整性和真实性的技术,它是通过对文件进行哈希(生成一段固定长度的数字指纹)后使用私钥对哈希值进行加密来实现的。

Android ROM签名用于确保软件包的完整性和身份的真实性,以防止恶意软件和未授权软件的安装。当用户从官方渠道下载和安装应用程序时,Android系统会验证其数字签名以确保应用程序没有被篡改。

下面是Android ROM签名的详细步骤和原理:

1. 生成密钥对

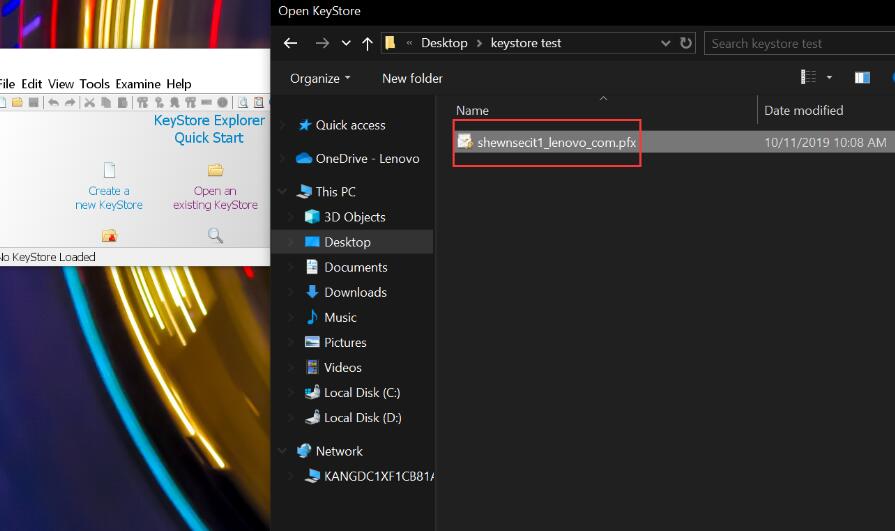
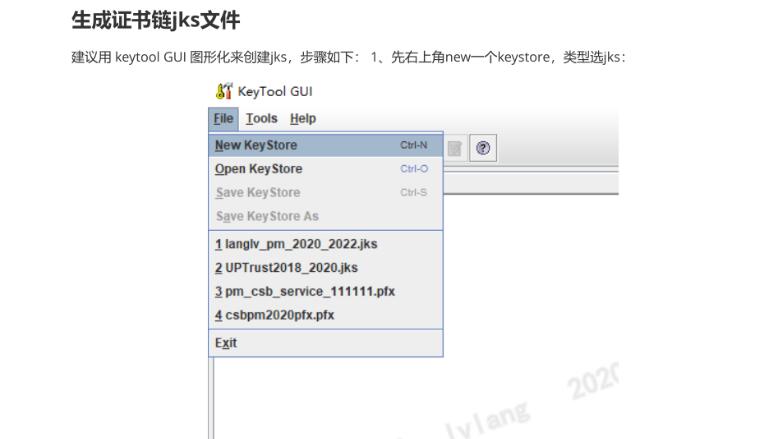
ROM签名的第一步是生成密钥对,它包含一个私钥和一个公钥。私钥是保密的,只有开发者可以访问,而公钥是公开的,任何人都可以使用。密钥对可以使用Java的Keytool工具生成。

2. 生成哈希值

接下来,对整个软件包进行哈希运算,生成一个唯一的哈希值。哈希算法常用的有MD5、SHA-1和SHA-256等。

3. 使用私钥对哈希值进行签名

使用私钥对哈希值进行数字签名,生成一个签名文件。签名过程是对哈希值进行加密,签名文件包含了加密后的哈希值。

4. 将签名文件添加到软件包中

将签名文件添加到原始软件包中,这个签名文件就是ROM签名的关键文件。它将证明软件包的完整性和身份的真实性。

5. 发布签名后的软件包

当开发者准备发布软件包时,他们会将签名后的软件包上传到官方渠道进行分发。用户下载软件包后,Android系统会自动验证签名以确保软件包没有被篡改。

Android ROM签名的原理是基于非对称加密算法和数字证书。私钥和公钥是成对的密钥,私钥用于签名,公钥用于验证签名。只有使用私钥签名的软件包,才能使用公钥进行验证。数字证书用于证明公钥的真实性,由数字证书颁发机构(Certificate Authority)签发。

总结:

Android ROM签名是一种保证软件包完整性和真实性的重要技术。它使用哈希算法生成唯一的哈希值,并使用私钥对哈希值进行加密,生成一个签名文件。用户下载软件包后,Android系统会验证签名文件以确保软件包没有被篡改。Android ROM签名的原理是基于非对称加密算法和数字证书。


相关知识:
苹果tf签名有什么作用嘛知乎
苹果TF签名是一种用于iOS设备的应用程序签名方式,也被称为临时签名或企业签名。它主要用于绕过App Store的限制,在未越狱的iOS设备上安装并运行未经App Store审核的第三方应用程序。TF签名的原理是通过一种特殊的证书,将未经App Store
2023-07-20
未签名的描述文件ios如何卸载
由于iOS的安全机制,只有通过官方渠道下载的应用才能在设备上运行。非官方渠道下载的应用需要使用开发者帐号创建描述文件(Provisioning Profile)并进行签名,以便在设备上安装和运行。描述文件是一个XML格式的文件,其中包含了应用的开发者信息和
2023-07-18
ios怎么在手机上文件签名
在iOS设备上文件签名,主要涉及到应用程序的代码签名和证书签名两个过程。代码签名是为了验证应用程序的合法性和完整性,而证书签名是为了验证签名者的身份和可信任性。1. 代码签名代码签名是保证应用程序的安全性和完整性的重要步骤。在iOS开发中,每个应用程序都需
2023-07-18
p12证书请求解决问题过程
当你需要在一个网站上使用HTTPS来确保数据的安全传输时,你可能会被要求提供一个P12证书。P12证书是一种常用的数字证书,用作身份验证和数据加密。在本篇文章中,我们将详细介绍P12证书的生成过程以及解决相关问题的方法。首先,我们需要了解P12证书的基本原
2023-07-18
自签名的安卓证书区别
自签名的安卓证书是一种由开发者自行生成的数字证书,用于验证应用程序的身份和完整性。与由受信任的证书颁发机构(CA)签名的证书相比,自签名证书在安全性上稍逊一筹,但它们在特定情况下仍然有一定的用途。自签名证书的生成过程相对简单,开发者只需使用自己的私钥对证书
2023-07-17
apk改之理签名教程
APK是Android系统上的应用程序文件,每个APK文件都有一个数字签名,用于验证应用程序的身份和完整性。APK签名是确保应用程序没有被篡改或损坏的重要安全措施。然而,有时候我们需要修改APK文件的签名,例如在应用程序发布过程中或测试环境中。APK签名由
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4