APK(Android Package) 签名是 Android 平台用于验证应用程序的身份和完整性的重要机制。签名可以确保应用程序来自可信任的开发者,并且在发布过程中没有被篡改。在本文中,我将为您介绍 APK 签名的原理以及详细的签名过程。
1. 签名原理
APK 签名利用了公钥加密和哈希算法来确保应用程序的完整性和来源的可信。签名过程包括以下步骤:
- 首先,应用开发者创建一对加密密钥,包括一个私钥(private key)和一个相应的公钥(public key)。私钥用于生成数字签名,而公钥用于验证签名。
- 开发者使用私钥对应用程序的清单文件(manifest file)进行加密哈希,生成一个唯一的数字签名。
- 开发者将签名和公钥一同打包进应用程序的 APK 文件中。
- 当用户安装应用程序时,Android 系统会提取 APK 文件中的签名并与应用程序的清单文件进行比对。
- 如果签名匹配,系统可以确认应用程序来自已签名的开发者,并且在发布过程中没有被篡改。如果签名不匹配,应用程序可能被篡改或来自未知来源,系统将拒绝安装应用。
2. 签名过程
现在让我们详细了解如何对 APK 文件进行签名。
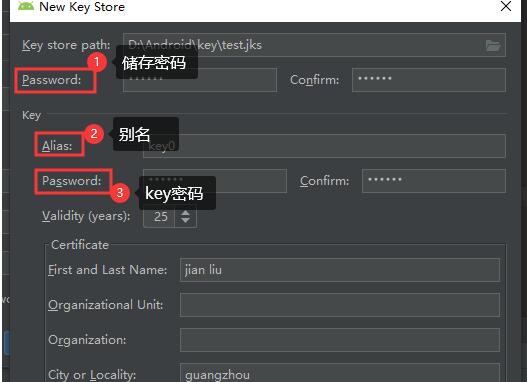
步骤一:生成密钥库文件(Key Store)
在命令行中使用 keytool 工具生成密钥库文件,命令如下:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore keystore.jks
```
在此命令中,-genkeypair 选项表示生成一对密钥,-alias 选项指定密钥别名,-keyalg 选项指定密钥算法为 RSA,-keysize 选项指定密钥长度为 2048 位,-validity 选项指定密钥的有效期限为 10000 天,-keystore 选项指定密钥库文件名。
步骤二:使用签名密钥
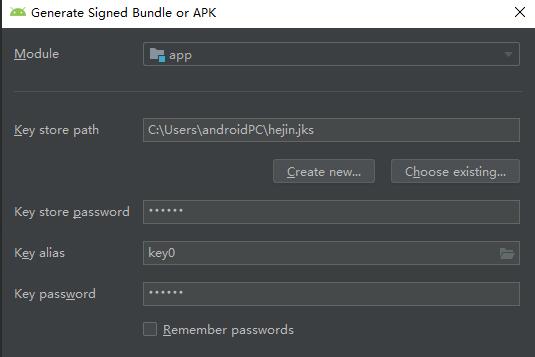
使用 jarsigner 工具对 APK 文件进行签名,命令如下:
```
jarsigner -verbose -keystore keystore.jks -signedjar yourapp-signed.apk yourapp.apk mykey
```
在此命令中,-verbose 选项用于显示签名过程详细信息,-keystore 选项指定密钥库文件路径,-signedjar 选项指定签名后生成的 APK 文件名,也就是签名后的应用程序文件,yourapp.apk 是待签名的 APK 文件名,mykey 是导入的密钥别名。
步骤三:验证签名
使用 jarsigner 工具验证签名是否成功,命令如下:
```
jarsigner -verify -verbose -certs yourapp-signed.apk
```
此命令会显示签名验证的详细信息,可以通过查看输出来确认签名是否有效。
总结:
APK 签名是 Android 平台的一项重要机制,用于验证应用程序的完整性和来源的可信。签名原理基于公钥加密和哈希算法,签名过程包括生成密钥库文件和使用签名密钥对 APK 文件进行签名。通过理解并正确使用 APK 签名,开发者可以确保他们的应用程序来自可信任的来源,并且在发布过程中没有被篡改。