Android API 接口签名是一种保护机制,用于确保只有经过授权和验证的应用程序才能访问特定的系统功能或资源。在 Android 开发中,API 接口签名可以防止未经授权的应用程序获取敏感信息、执行恶意操作或滥用系统权限。下面将具体介绍 Android API 接口签名的原理和详细内容。
1. 引言
在 Android 开发中,每个 Android 应用程序都有一个唯一的应用程序包名,并且每个应用程序都会被分配一个密钥库文件(keystore file),其中包含一个或多个密钥(key)。这些密钥用于对应用程序进行数字签名,以确保应用程序的完整性和真实性。
2. 数字签名
数字签名是一种使用密钥进行加密的技术,用于验证文件的完整性和身份。在 Android 开发中,应用程序通过将其应用程序包(APK)文件进行数字签名来证明其身份和完整性。具体而言,数字签名使用开发者的私钥对应用程序包进行加密,然后使用开发者的公钥对应用程序包进行解密和验证。通过验证数字签名,系统可以确保应用程序的完整性和真实性,并且可以对其授权访问系统功能和资源。
3. API 接口签名
在 Android 开发中,API 接口签名用于保护特定的系统功能和资源。每个系统级 API 接口都有一个唯一的签名标识符(signature),只有具有相同签名标识符的应用程序才能使用该接口。API 接口签名使得开发者可以限制仅有授权的应用程序能够使用敏感的系统功能和资源,从而增强应用程序的安全性。
4. 实现步骤
要实现一个 API 接口签名,在 Android 开发中需要完成以下步骤:
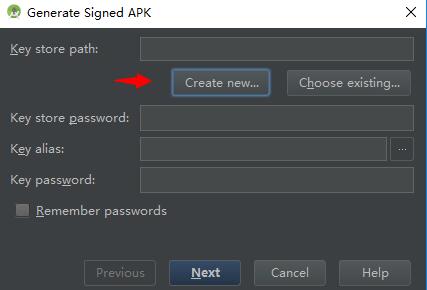
4.1 生成密钥库文件:使用 JDK 中的 keytool 工具生成一个密钥库文件,该文件包含一个或多个密钥对。
4.2 使用密钥库文件签名应用程序:使用 JDK 中的 jarsigner 工具,使用密钥库文件对应用程序进行签名。
4.3 定义签名标识符:在应用程序的清单文件(AndroidManifest.xml)中,使用 `
4.4 检查签名标识符:在应用程序的 Java 代码中,使用 `PackageManger` 类中的 `checkSignatures()` 方法检查调用者的签名标识符是否与目标 API 接口的签名标识符匹配。
4.5 授权访问:根据 API 接口的签名标识符和应用程序的签名标识符进行比较,判断是否授权访问系统功能和资源。
5. 注意事项
在进行 API 接口签名时,需要注意以下事项:
5.1 密钥库文件的安全性:密钥库文件包含私钥,必须妥善保管,并设置密码保护。
5.2 签名标识符的一致性:确保应用程序和 API 接口的签名标识符保持一致,以便进行授权访问。
5.3 签名标识符的保密性:签名标识符不应该公开,以防止恶意应用程序模拟你的应用程序和滥用系统功能和资源。
总结:
Android API 接口签名是一种保护机制,用于限制只有授权的应用程序才能访问特定的系统功能和资源。通过数字签名和签名标识符的验证,API 接口签名可以确保应用程序的完整性和真实性,并增强应用程序的安全性。开发者可以通过生成密钥库文件、签名应用程序、定义签名标识符等步骤来实现 API 接口签名。然而,需要注意密钥库文件的安全性和签名标识符的一致性与保密性。