安卓7.0(Nougat)是一款非常流行的移动操作系统,并且由于其高度的自定义性和灵活性,许多用户都希望对其进行“root”(即获取管理员权限)。在本篇文章中,我们将详细介绍Android 7.0 root证书的原理和详细介绍。
首先,我们需要明确什么是root。Root是指在安卓系统中获取管理员或超级用户权限的过程。通过root,用户可以深入访问系统文件和设置,以及执行一些被系统限制的操作。这些操作包括删除预装的应用程序、安装自定义ROM(重新设计的安卓操作系统)和执行高级设置等。
在Android 7.0中,root证书是一种特殊的数字证书,用于验证用户是否具有管理员权限。这个证书是由设备制造商或运营商颁发的,并在系统启动时被验证。因此,如果你想root你的Android 7.0设备,你需要获取并安装正确的root证书。
要获得root证书,你需要按照以下步骤进行操作:
1.备份你的设备:在进行root之前,务必备份你的设备数据。因为root过程可能会导致数据丢失或设备损坏。
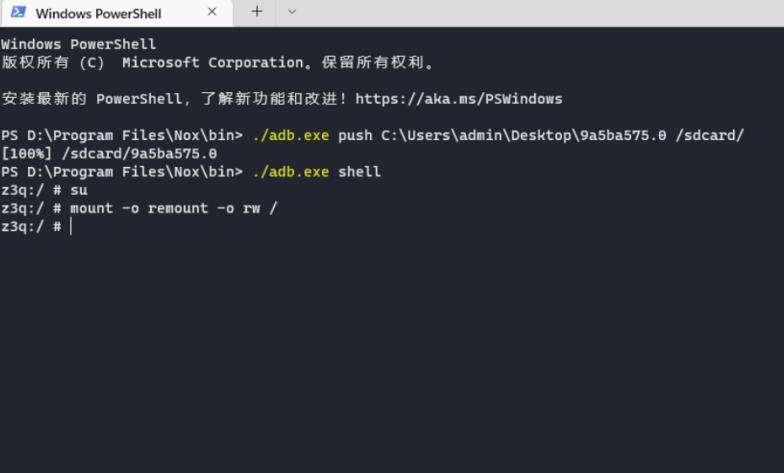
2.解锁bootloader(启动引导程序):在Android 7.0中,设备的bootloader是一个保护机制,阻止非授权的修改。要解锁bootloader,你需要参考设备制造商提供的具体步骤。通常情况下,你需要在设备进入fastboot模式后使用ADB工具或者特定的bootloader解锁工具。
3.安装自定义恢复模式:一旦你解锁了bootloader,你需要安装一个自定义恢复模式,如TWRP(Team Win Recovery Project)或ClockworkMod。这些恢复模式允许你在设备上安装自定义ROM和其他文件。
4.下载和安装root软件:有许多第三方的root软件可供选择,如SuperSU和Magisk。你可以在互联网上搜索并下载最新版本的root软件。
5.进入恢复模式:通过设备特定的操作,进入安装的恢复模式。
6.安装root软件:在恢复模式下,选择从SD卡或手机存储中安装已下载的root软件。
7.重启设备:完成安装后,选择重新启动设备。
8.验证root权限:一旦设备重新启动,你可以通过运行一个需要root权限的应用程序来验证是否成功获取了root权限。
需要注意的是,root可能会导致设备安全性下降,并且在错误操作的情况下可能会导致设备损坏。因此,在进行root之前,请确保你理解并愿意承担潜在的风险。
总结起来,获取Android 7.0的root证书需要先备份设备,然后解锁bootloader,安装自定义恢复模式,并通过恢复模式安装root软件。通过这些步骤,你可以获得管理员权限,并获得对设备更深入的控制。但请记住,root操作可能会导致设备失效,并且会使设备处于安全隐患之中。