免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

android7系统证书无法抓包

在Android 7系统中,由于系统的升级和安全策略的加强,导致常见的抓包工具无法直接抓取HTTPS流量或者抓取HTTPS流量时无法解密。这是由于Android 7系统引入了网络安全配置,其中包括了网络策略和证书锁定等功能,以增加系统的安全性。

具体来说,Android 7引入了网络安全配置文件(Network Security Configuration),该配置文件位于应用的res/xml目录下。开发者可以通过配置该文件来限制应用的网络连接和保护用户数据。其中一个重要的配置项是``元素,用于指定域名和相关的安全策略。

默认情况下,Android系统会对所有的HTTPS请求进行证书有效性检查,以保护用户的数据安全。这意味着抓包工具无法截获并解密通过HTTPS传输的数据,因为系统会拒绝未经验证的证书。

解决这个问题的方法有两种:

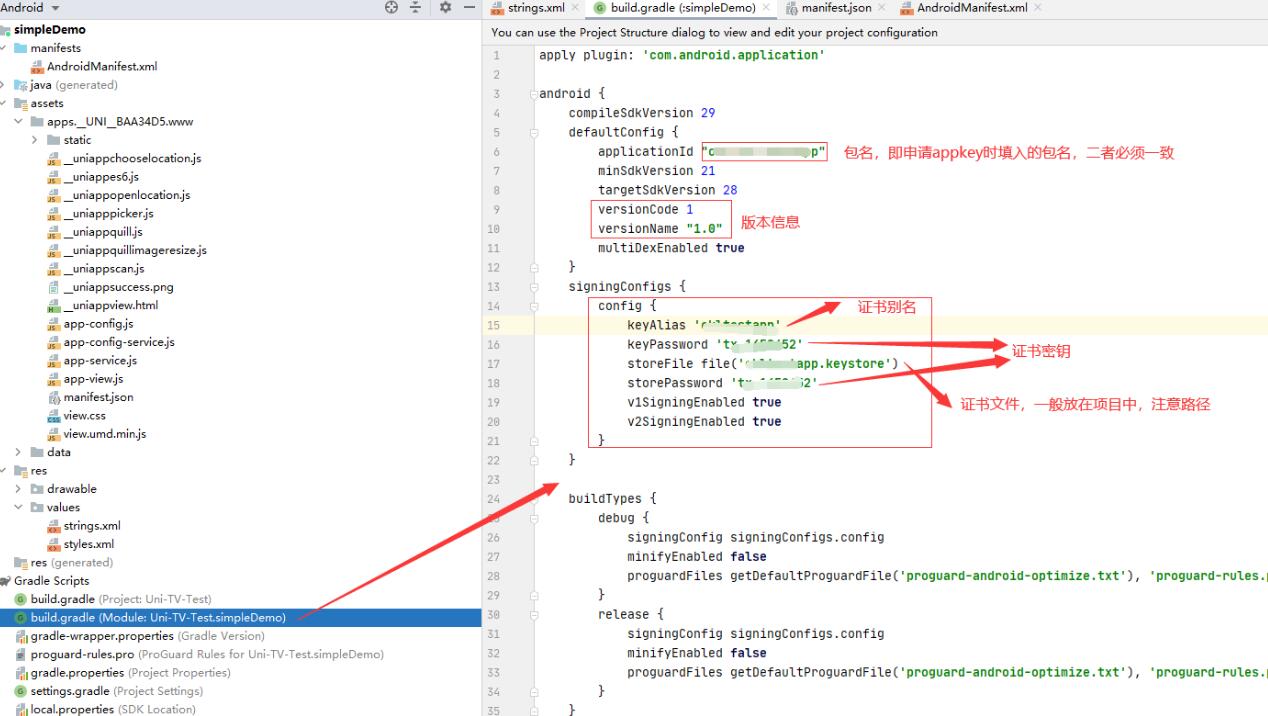
1. 使用自签名证书:自签名证书是由开发者自行生成的证书,无需经过权威的证书颁发机构(CA)签名。但是,使用自签名证书抓包会引发应用与服务器的通信问题,因为系统默认不信任自签名证书。要解决这个问题,可以在应用中使用自签名证书的根证书,并将其添加到系统的受信任证书库中。这样就能成功抓取HTTPS流量。

2. 使用系统证书:在Android设备上,系统会维护一个受信任的根证书列表,该列表中包含各种证书颁发机构(CA)的证书。开发者可以使用系统证书来进行抓包。具体来说,可以通过在网络安全配置文件中配置``元素的``子元素,将指定的证书添加到系统的受信任证书库中。这样就可以通过抓包工具来截获和解密通过HTTPS传输的数据。

需要注意的是,为了保护用户的数据安全,开发者应该十分慎重地选择使用自签名证书或者系统证书进行抓包,避免滥用和不当操作。

总结一下,在Android 7系统中,由于系统的安全策略加强,导致常见的抓包工具无法直接抓取HTTPS流量或者无法解密HTTPS流量。为了解决这个问题,开发者可以使用自签名证书或者系统证书来进行抓包。具体使用哪种方法,需要根据实际情况和需求来决定。

相关知识:
苹果应用上传appstore时
苹果应用上传App Store时,你需要注意的几大关键点 在移动应用开发的世界里,苹果的App Store无疑是最重要的应用分发平台之一。无论是个人开发者还是大型企业,都希望通过App Store将自己的应用推广给全球用户。然而,将应用成功上传到App S
2025-04-30
ios超级签名掉签闪退
iOS超级签名是一种绕过苹果官方限制的方法,通过修改授权证书和重签名应用程序来实现。它可以允许用户在没有开发者帐户的情况下,自由安装和使用第三方应用程序。然而,由于苹果公司对此类行为持零容忍态度,超级签名的应用程序很容易被撤销,导致闪退的问题。首先,让我们
2023-07-18
另外一台电脑的证书能导p12吗
当然可以将一台电脑上的证书导出为.p12格式。.p12文件是一种常见的数字证书格式,它通常包含了公钥、私钥以及其它相关的证书信息。在本文中,我们将详细介绍如何将证书导出为.p12文件,并解释一些相关原理。首先,让我们来了解一下数字证书的基本概念。数字证书是
2023-07-18
android电子签名
Android电子签名是一种可用于验证应用程序来源和完整性的机制。它通过使用数字证书对应用进行签名,以确保应用程序没有被篡改或修改。本文将详细介绍Android电子签名的原理和步骤。1. 数字证书数字证书是一种用于验证身份的电子文档。在Android开发中
2023-07-17
apk加密签名
APK加密签名是Android应用程序的开发者使用的一种安全机制,用于确保应用程序的完整性和真实性。它的原理是将应用程序的安装文件进行加密,并在应用程序发布前对其进行签名。首先,让我们了解一下APK的基本结构。APK是Android应用程序包的文件扩展名,
2023-07-17
android安装证书文件
在Android系统中,证书文件(Certificate File)常用于对SSL/TLS协议进行加密通信的认证。它通常以.crt、.cer、.pem等文件格式存在,包含了一个实体的公钥和相关的证书信息。安装证书文件可以确保Android设备和服务器之间的
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4