Android自定义证书是指在Android系统中添加自定义的证书文件,以用于建立与特定服务器的安全连接。原理上来说,Android系统在与服务器建立SSL/TLS连接时,会验证服务器发送的证书是否受信任。如果证书受信任,则可以建立安全连接;否则,系统会拒绝连接。因此,如果我们想要与一个自签名的服务器或者其他非公共信任机构颁发的证书建立安全连接,就需要在Android设备中添加自定义证书。
接下来,我将详细介绍如何在Android系统中实现自定义证书的添加。
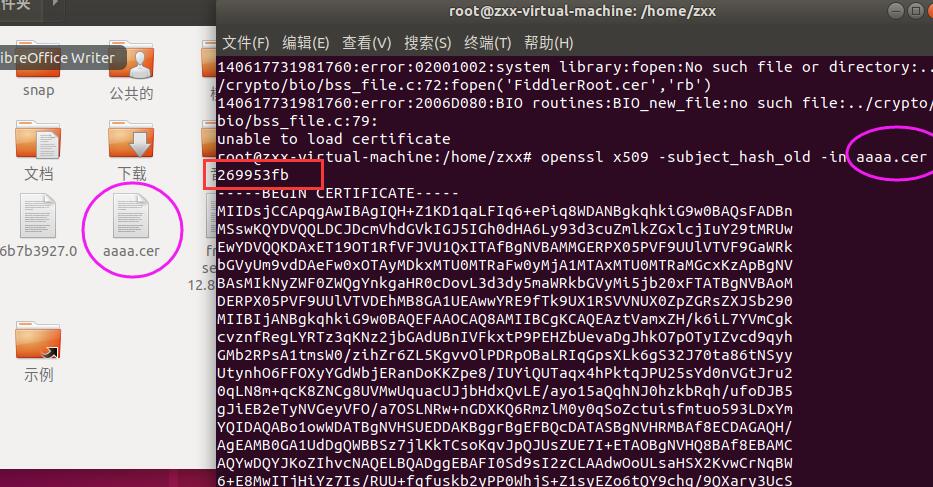
1. 获得服务器证书文件:首先,你需要获得服务器的证书文件,可以通过以下两种方式获取:
a. 如果你有权限,可以直接从服务器上复制证书文件;
b. 使用Web浏览器(如Chrome)访问服务器,然后导出服务器的证书文件。
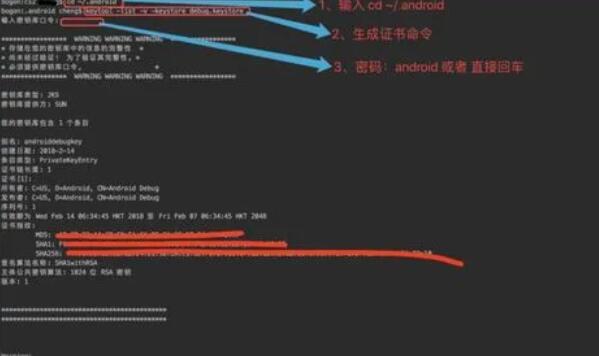
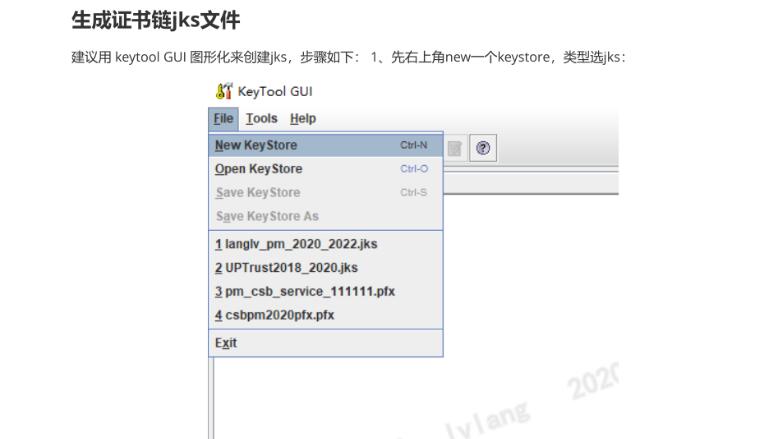
2. 将证书文件转换为BKS格式:Android系统使用BKS(Bouncy Castle KeyStore)格式来存储证书。因此,你需要将服务器证书文件转换为BKS格式。可以使用以下命令:
```
keytool -import -v -trustcacerts -alias
```
其中,
3. 在Android项目中添加Bouncy Castle库:在Android项目的build.gradle文件中添加以下依赖关系:
```
implementation 'org.bouncycastle:bcpkix-jdk15on:1.68'
implementation 'org.bouncycastle:bcprov-jdk15on:1.68'
```
4. 在代码中使用自定义证书:在与服务器建立连接之前,需要使用自定义证书进行SSL/TLS验证。可以使用以下代码示例:
```java
try {
CertificateFactory cf = CertificateFactory.getInstance("X.509");
InputStream certFileInputStream = new BufferedInputStream(new FileInputStream("
Certificate cert = cf.generateCertificate(certFileInputStream);
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null, null);
keyStore.setCertificateEntry("
TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
trustManagerFactory.init(keyStore);
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagerFactory.getTrustManagers(), null);
// 在建立连接时使用sslContext
URL url = new URL("
HttpsURLConnection httpsURLConnection = (HttpsURLConnection) url.openConnection();
httpsURLConnection.setSSLSocketFactory(sslContext.getSocketFactory());
// 其他连接相关代码
} catch (Exception e) {
e.printStackTrace();
}
```
其中,
通过以上步骤,我们就可以在Android系统中添加自定义证书并使用它与服务器建立安全连接了。请注意,自定义证书的添加可能存在安全风险,应谨慎使用,并确保证书的可信性。