Android应用程序的签名是确保应用的完整性和真实性的重要手段。当我们在开发Android应用时,最终要将应用发布到Google Play商店或者其他渠道时,都需要对应用进行签名。本文将详细介绍Android应用程序签名的原理和自定义签名的流程。
首先,我们来了解一下Android应用程序签名的原理。Android应用签名是通过使用密钥对对应用的文件进行数字签名,从而确保应用的完整性和真实性。在应用签名的过程中,会使用一个私钥对应用的文件进行加密,生成签名文件。这个私钥只有开发者自己拥有,并保密存储。当用户在安装应用时,系统会验证应用的签名文件,以确保应用没有被篡改过。
接下来,我们来介绍如何进行自定义签名。自定义签名通常分为以下几个步骤:
步骤一:生成密钥对
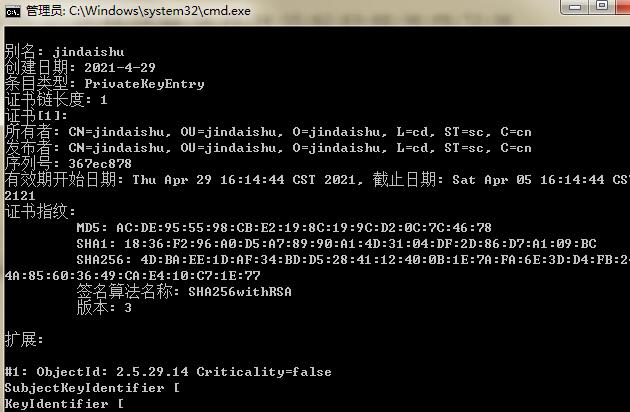
首先,我们需要生成一个密钥对,包括一个私钥和一个公钥。私钥用于签名应用,而公钥用于验证签名。
可以使用Java工具"keytool"来生成密钥对。在终端或命令行中输入以下命令:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 36500 -keystore my.keystore
```
其中,"-alias"用于指定密钥对的别名,"-keyalg"指定使用的算法,这里使用的是RSA算法,"-keysize"指定密钥的长度,这里使用的是2048位,"-validity"指定密钥的有效期,这里设置为36500天,"-keystore"指定生成的密钥存储的文件名。
在生成密钥对时,会要求输入一些相关信息,例如姓名、组织单位、城市等。按照提示依次输入相关信息即可生成密钥对。
步骤二:签名应用
在生成了密钥对之后,我们可以使用生成的私钥来签名应用。在Android Studio中,可以使用Gradle来进行应用的签名。
首先,在项目的根目录下的build.gradle文件中配置签名信息:
```
android {
signingConfigs {
release {
storeFile file("my.keystore")
storePassword "password"
keyAlias "mykey"
keyPassword "password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
```
其中,"storeFile"指定密钥存储文件的路径和文件名,"storePassword"指定密钥存储的密码,"keyAlias"指定签名密钥的别名,"keyPassword"指定签名密钥的密码。
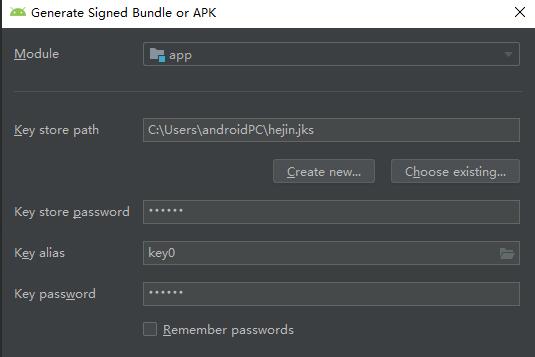
然后,在Android Studio中点击"Build"->"Generate Signed Bundle/APK",选择要签名的版本(例如release版本),点击"Next",填写相关的签名信息,点击"Finish"即可生成签名应用。
步骤三:验证签名
在应用安装到设备时,系统会检查应用的签名是否有效,以确保应用没有被篡改过。我们可以使用如下代码来验证应用的签名:
```
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
byte[] signatureBytes = signature.toByteArray();
// 进行签名验证
// ...
}
```
在代码中,我们可以通过PackageInfo的signatures属性获取到应用的签名信息,然后通过验证签名信息来判断应用的签名是否有效。
通过以上三个步骤,我们可以进行自定义签名操作,确保应用的完整性和真实性。
总结:
Android应用程序签名是保证应用的完整性和真实性的重要手段。通过生成密钥对,并使用私钥对应用进行签名,可以确保应用在安装过程中没有被篡改。自定义签名可以在Android Studio中进行配置,通过Gradle进行应用签名操作。验证签名可以通过获取应用的签名信息,并进行签名验证来判断签名是否有效。