免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

android中签名原理

Android中的签名机制是用来保证应用程序的安全性和完整性的重要手段。在Android应用程序开发中,每个应用都必须经过签名才能在设备上安装和运行。本文将详细介绍Android中的签名原理。

在Android中,应用签名使用的是非对称加密算法,主要涉及到公钥和私钥的使用。具体而言,应用的开发者首先需要生成一对密钥,即公钥和私钥。其中,私钥是开发者自己保管的,绝对不可泄露;公钥则可以自由分发。

在签名过程中,开发者使用私钥对应用程序的数字摘要进行加密,生成签名的结果。而在应用安装过程中,系统会使用开发者预先分发的公钥对应用的签名进行解密和验证。

具体的签名过程如下:

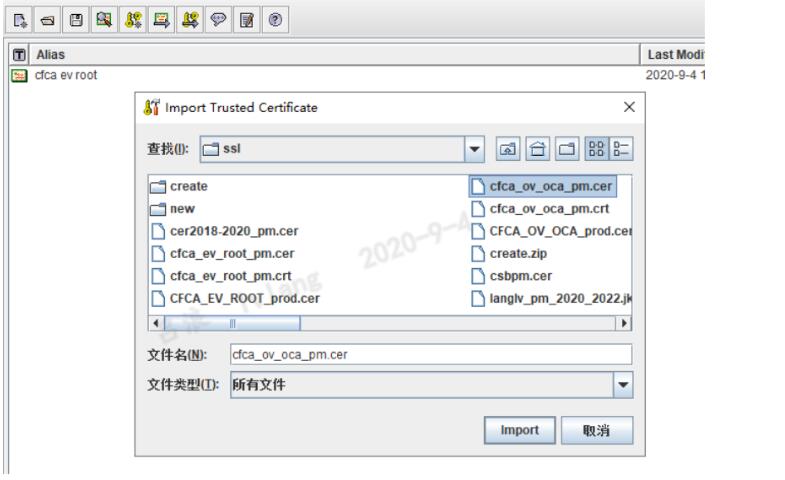
1. 生成密钥对:开发者使用工具生成一对公钥和私钥,并将公钥保存在证书文件中。

2. 对应用进行摘要计算:开发者使用摘要算法对应用的内容进行计算,生成一个唯一的数字指纹。常用的摘要算法有MD5、SHA-1、SHA-256等。

3. 使用私钥对摘要进行加密:开发者使用私钥对应用的数字指纹进行加密,生成签名。

4. 将签名和公钥保存在证书文件中:开发者将签名和公钥保存在证书文件中并发布。

5. 应用安装时的签名验证:在应用安装过程中,系统使用开发者预先分发的公钥对应用的签名进行解密。如果解密成功且签名与应用本身的数字指纹一致,则认为应用是可信的,可以安装和运行。

通过签名机制,Android系统可以验证应用的来源和完整性。只有使用相同私钥生成的签名,才能成功通过验证。这样一来,即使应用被篡改或冒名顶替,也会在签名验证过程中被发现。

值得注意的是,Android系统中还支持多重签名的方式。多重签名可以由多个开发者或机构提供的证书进行签名,这可以增加应用的可信度和安全性。

总结起来,Android中的签名机制通过使用非对称加密算法,保证了应用程序的安全性和完整性。开发者通过生成密钥对、计算应用的数字指纹并进行加密,将签名和公钥保存在证书文件中。在应用安装过程中,系统使用预先分发的公钥对应用的签名进行解密和验证,以确保应用的来源和完整性。

相关知识:
p12证书失败
P12证书是一种用于数字身份验证和加密通信的证书格式。它通常用于HTTPS通信、VPN连接以及电子邮件等场景。P12证书通常包含用户的私钥、公钥和证书链等信息,以确保通信的安全性和合法性。在实际应用中,由于各种原因,P12证书可能会失败。下面将详细介绍P1
2023-07-18
安卓签名验证代码
安卓签名验证是为了保证应用程序的完整性和安全性而设计的一项重要技术。通过对应用程序进行签名,可以验证应用程序的来源和完整性,以防止应用被非法篡改。下面为您介绍安卓签名验证的原理和详细操作步骤。一、原理:安卓应用程序通过使用数字证书对应用进行签名。数字证书是
2023-07-17
安卓实现签名校验
安卓应用的签名校验是一种重要的安全措施,可以确保应用的完整性和可信度。当用户下载并安装一个应用时,系统会自动校验应用的签名,以确保它是由可信任的开发者发布的,并且没有被恶意篡改过。本文将介绍安卓应用签名校验的原理以及具体的实现步骤。1. 签名校验原理:在安
2023-07-17
安卓二次签名
安卓二次签名是指在开发者签名后的APK文件上再次进行签名的过程。一般情况下,开发者在开发应用时会使用自己的签名证书给应用进行签名,以确保应用的安全性和完整性。然而,在某些情况下,我们可能需要对已签名的APK进行二次签名,例如在集成广告SDK、应用加固、应用
2023-07-17
怎么给安卓apk签名加密文件
给安卓APK签名加密文件的过程可以分为两个主要步骤:签名和加密。下面我将为您详细介绍这两个步骤的原理和实施方法。一、签名1. 签名的原理签名是确认APK文件来源和完整性的一种机制。在应用程序开发者将APK文件发布到Google Play商店或其他应用市场之
2023-07-17
android证书过期时间
Android证书过期时间是指应用程序签名的数字证书的有效期限。在Android开发中,每个应用程序都需要使用数字证书对应用进行签名,以确保应用的身份和完整性。数字证书由证书颁发机构(Certificate Authority,简称CA)签发,用于验证应用
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4