在Android开发中,证书是一种用于验证应用程序的数字文件。它可以确保应用程序的内容和来源是可信的,并防止恶意应用程序伪装成合法的应用程序。本文将详细介绍Android中的证书,包括其原理和使用方法。
1. 证书的原理
证书使用了公钥加密算法来确保应用程序的完整性和身份验证。每个应用程序都有一个私钥和一个公钥。私钥用于对应用程序进行数字签名,而公钥用于验证签名的有效性。
当应用程序发布时,它会被数字签名,并由证书机构(CA)进行验证。如果验证通过,证书机构就会颁发一个包含应用程序公钥和其他信息的证书。用户在安装应用程序时,系统会检查证书的有效性,并使用证书中的公钥来验证应用程序的身份和完整性。
2. 证书的使用方法
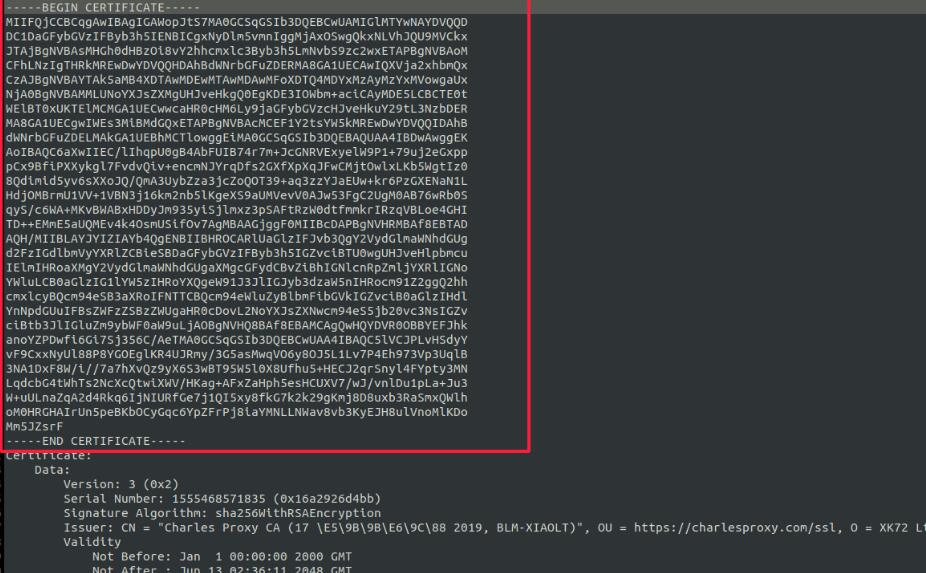
Android应用程序的证书信息存储在其APK文件的META-INF目录中。具体来说,证书信息存储在CERT.RSA文件中,该文件包含了应用程序的公钥和其他证书信息。
开发人员可以通过多种方式来验证证书的有效性。最常见的方式是使用KeyStore类来加载证书,并使用Certificate类来处理证书。以下代码片段演示了如何加载证书并验证其有效性:
```java
try {
CertificateFactory cf = CertificateFactory.getInstance("X.509");
InputStream certStream = context.getAssets().open("my_certificate.crt");
Certificate cert = cf.generateCertificate(certStream);
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null, null);
keyStore.setCertificateEntry("my_certificate", cert);
// 获取APK文件的签名信息
PackageManager pm = context.getPackageManager();
PackageInfo packageInfo = pm.getPackageInfo(context.getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
// 验证签名的有效性
Signature signature = signatures[0];
X509Certificate x509Certificate = (X509Certificate) cert;
PublicKey publicKey = x509Certificate.getPublicKey();
signature.verify(publicKey);
// 验证证书的有效性
x509Certificate.checkValidity();
} catch (Exception e) {
e.printStackTrace();
}
```
该代码片段中,我们首先通过CertificateFactory类加载证书。证书的文件格式一般为X.509格式的.crt文件。然后,我们使用KeyStore类来创建一个KeyStore对象,并将证书添加到其中。在获取APK文件签名信息后,我们可以通过Signature类验证签名的有效性,以及通过X509Certificate类来验证证书的有效性。
总结:Android中的证书是用于验证应用程序完整性和身份的数字文件。通过使用公钥加密算法,证书可以保证应用程序的来源可信。开发人员可以通过KeyStore类和Certificate类加载和验证证书的有效性。