在Android中制作HTTP证书涉及到SSL/TLS协议的使用。SSL(Secure Sockets Layer)是一种安全通信协议,它使用加密算法对网络连接进行加密,从而确保数据传输的安全性。而TLS(Transport Layer Security)则是SSL的继任者,提供更高的安全性和性能。
制作HTTP证书的过程可以分为以下几个步骤:
1. 创建一个自签名的证书颁发机构(CA)
2. 使用CA签名创建SSL/TLS证书
3. 在Android应用中使用证书进行HTTPS通信
下面将详细介绍每个步骤的具体操作。
1. 创建一个自签名的证书颁发机构(CA)
首先,我们需要创建一个自签名的证书颁发机构,该CA将被用于签署我们的SSL/TLS证书。我们可以使用OpenSSL工具来完成这个过程。打开命令行终端,输入以下命令:
```
openssl genrsa -out ca.key 2048
openssl req -new -x509 -days 3650 -key ca.key -out ca.crt
```
这将生成一个2048位的RSA私钥(ca.key)和自签名的CA证书(ca.crt)。
2. 使用CA签名创建SSL/TLS证书
接下来,我们可以使用之前创建的CA来签署我们的SSL/TLS证书。继续在命令行终端中输入以下命令:
```
openssl genrsa -out server.key 2048
openssl req -new -key server.key -out server.csr
openssl x509 -req -days 3650 -in server.csr -CA ca.crt -CAkey ca.key -CAcreateserial -out server.crt
```
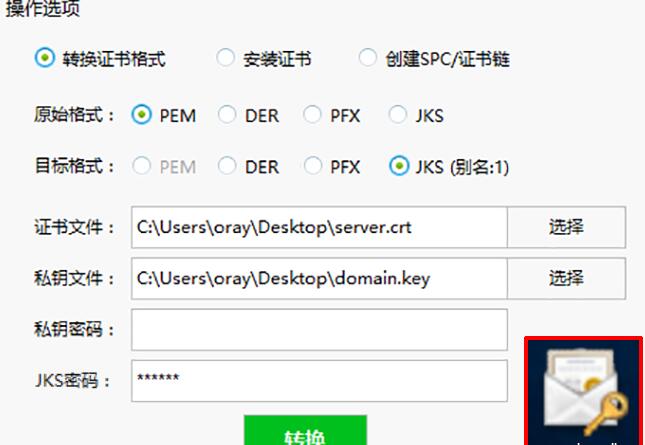
这将生成一个2048位的RSA私钥(server.key),一个证书签名请求(server.csr),以及由CA签署的SSL/TLS证书(server.crt)。
3. 在Android应用中使用证书进行HTTPS通信
现在,我们可以将生成的SSL/TLS证书(server.crt)添加到Android应用中,并使用它来进行HTTPS通信。首先,将证书文件复制到Android项目的"res/raw"目录下。然后,在代码中使用以下代码来加载证书:
```java
try {
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
InputStream inputStream = getResources().openRawResource(R.raw.server);
Certificate certificate = certificateFactory.generateCertificate(inputStream);
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null);
keyStore.setCertificateEntry("server", certificate);
TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
trustManagerFactory.init(keyStore);
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagerFactory.getTrustManagers(), null);
OkHttpClient client = new OkHttpClient.Builder()
.sslSocketFactory(sslContext.getSocketFactory())
.build();
// 使用client进行HTTPS通信
} catch (Exception e) {
e.printStackTrace();
}
```
这段代码中,我们首先使用CertificateFactory来加载证书文件,然后将其存储到KeyStore中。接下来,我们使用TrustManagerFactory初始化SSLContext,并使用这个SSLContext构建OkHttpClient,用于进行HTTPS通信。
通过以上步骤,我们可以在Android应用中生成自己的SSL/TLS证书,并使用它来进行安全的HTTPS通信。需要注意的是,自签名的证书在客户端无法验证其真实性,因此在生产环境中,我们应该使用受信任的证书颁发机构签署的证书来确保通信的安全性。