Android证书是用于确保应用程序的安全和完整性的关键组成部分。它们基于公钥加密和加密哈希函数的原理。在本篇文章中,我将详细介绍Android证书制作的原理和步骤。
1. 什么是Android证书?
Android证书是一种数字证书,用于验证应用程序的身份并确保程序未被篡改。每个应用程序都有一个唯一的证书,由开发者在构建和发布应用程序时生成。
2. 证书的类型
在Android开发中,我们通常使用两种类型的证书:开发者证书和发布证书。开发者证书用于调试和测试应用程序,而发布证书则用于发布到应用商店或分发给最终用户。
3. 证书生成的步骤
下面是生成Android证书的基本步骤:
3.1 生成私钥
首先,我们需要生成一个私钥,它将用于生成证书签名。私钥是一个保密的密钥,用于加密和解密数据。我们可以使用Java的keytool工具来生成私钥。以下是一个示例命令:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore keystore.jks
```
上述命令将生成一个2048位的RSA私钥,并将其存储在一个名为keystore.jks的密钥库文件中。
3.2 生成证书请求
接下来,我们需要生成一个证书请求,以便将其发送给证书颁发机构(Certificate Authority,简称CA)。证书请求包含开发者的公钥和身份信息。以下是一个示例命令:
```
keytool -certreq -alias mykey -keystore keystore.jks -file certreq.csr
```
上述命令将从keystore.jks中提取名为mykey的私钥,并生成一个证书请求文件certreq.csr。
3.3 签署证书
一旦我们生成了证书请求,就可以将其发送给CA进行签署。CA将对开发者的身份进行验证,并使用其私钥对证书请求进行签署。签署后的证书将包含开发者的公钥和身份信息,并由CA提供的根证书进行签名。
3.4 导入证书
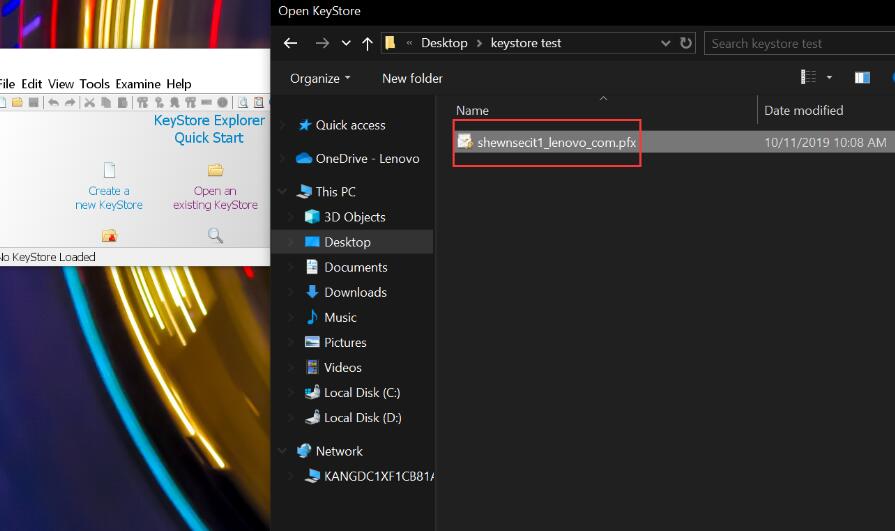
一旦我们收到签署后的证书,我们需要将其导入到密钥库中以进行使用。以下是一个示例命令:
```
keytool -importcert -alias mykey -file certificate.cer -keystore keystore.jks
```
上述命令将从名为certificate.cer的文件中导入证书,并将其存储在keystore.jks中的名为mykey的别名下。
4. 使用证书
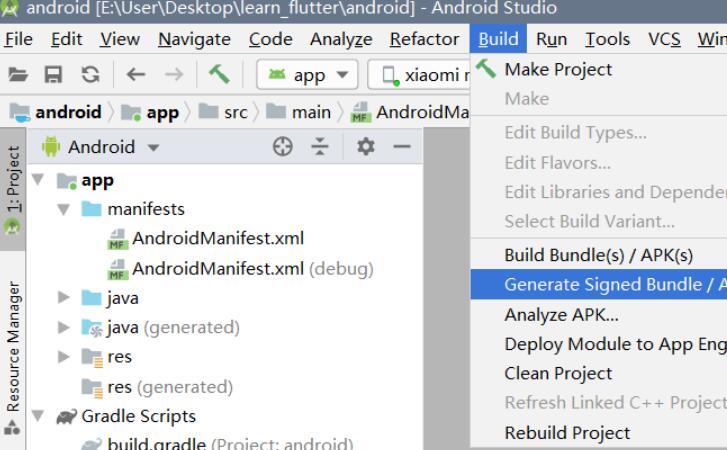
一旦我们生成了证书,并将其存储在密钥库中,我们可以将其用于多种目的,包括应用程序签名和HTTPS通信。在Android开发中,我们通常使用证书对应用程序进行数字签名,以确保其完整性和安全性。
总结:
Android证书是确保应用程序的安全和完整性的关键组成部分。通过生成私钥、生成证书请求、签署证书和导入证书等步骤,我们可以生成并使用Android证书。这些证书可以用于验证应用程序的身份,并提供数据加密的功能。