在Android开发中,签名是一项非常重要的操作,用于验证应用的身份和完整性。其中,SHA-1(Secure Hash Algorithm 1)是一种广泛使用的哈希算法,用于生成数字签名。
SHA-1算法的原理是将输入数据通过一个复杂的数学变换,生成一个长度为160位(20字节)的哈希值。这个哈希值是唯一的,并且可以通过任何小的改变进行检验,即如果输入数据发生任何改变,哈希值也会发生改变。
在Android开发中,每个应用都需要被签名,以确保其来源可靠,并且在安装和更新期间不被篡改。签名过程中就涉及到了SHA-1算法。
下面是生成Android证书签名SHA-1的步骤:
1. 生成Keystore文件:Keystore(密钥库)是存储密钥和证书的容器。可以通过以下命令生成一个Keystore文件:
```
keytool -genkey -alias androidkey -keystore android.keystore -keyalg RSA -keysize 2048 -validity 10000
```
在该命令中,-alias参数定义了Keystore的别名,-keystore参数定义了Keystore的文件名,-keyalg和-keysize参数指定了生成密钥对的算法和密钥长度,-validity参数指定了证书的有效期(单位为天)。
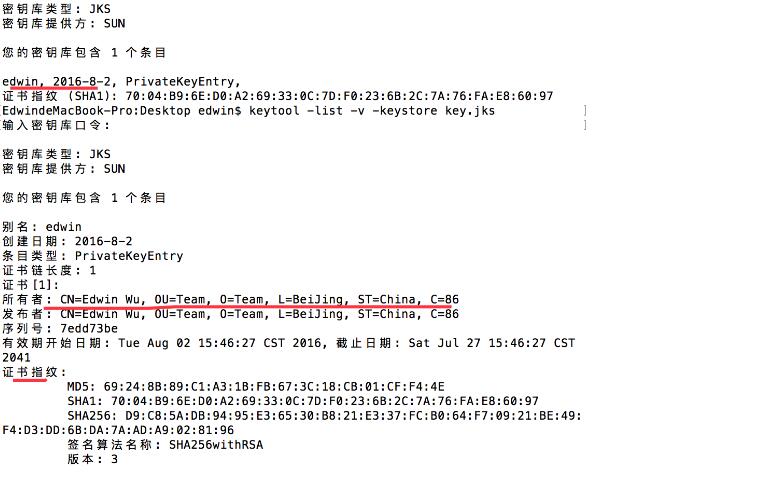
2. 查看Keystore中的证书:
```
keytool -list -v -keystore android.keystore
```
运行上述命令后,可以得到证书的详细信息,包括SHA1指纹。
例如:
```
SHA1: 12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78
```
上述的SHA1指纹就是Keystore中证书的SHA1值。
注意,每个Keystore文件通常包含一个或多个证书,每个证书都有自己独特的SHA1指纹。
3. 在应用的构建配置中引用SHA1指纹:
在Android项目的build.gradle文件中,通过在android节点下添加如下代码,将SHA1指纹添加到应用的构建配置中:
```
signingConfigs {
release {
storeFile file("android.keystore")
storePassword "your_keystore_password"
keyAlias "androidkey"
keyPassword "your_key_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
在上述代码中,storeFile参数指定Keystore文件路径,storePassword参数和keyPassword参数分别指定Keystore文件和Key的密码。
4. 获取SHA1指纹:
在应用代码中获取SHA1指纹,可以使用以下代码:
```java
try {
PackageInfo info = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
for (Signature signature : info.signatures) {
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
String sha1 = Base64.encodeToString(md.digest(), Base64.NO_WRAP);
Log.d("SHA1", sha1);
}
} catch (PackageManager.NameNotFoundException | NoSuchAlgorithmException e) {
e.printStackTrace();
}
```
运行上述代码后,可以在Logcat中看到应用的SHA1指纹。
通过上述步骤,你就可以生成并获取Android证书签名的SHA1值。这个值可以用于诸如谷歌地图API等需要验证应用身份的场景中。确保密钥库和签名文件的保密,以防别人盗用您的应用签名和证书。