Android证书密码用于保护应用程序的敏感信息和数据安全。本文将以详细的方式介绍Android证书密码的原理和使用方法。
一、Android证书密码的原理
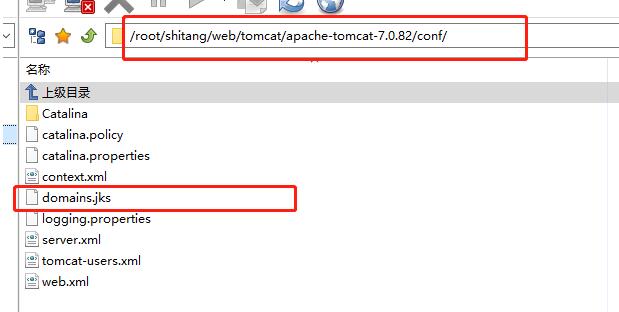
Android证书密码实际上是用于对应用程序进行数字签名的密钥库文件,通常以.keystore或.jks格式存储。数字签名用于验证应用程序的身份以及保证应用程序的完整性和安全性。
Android证书密码的生成和使用分为以下几个步骤:
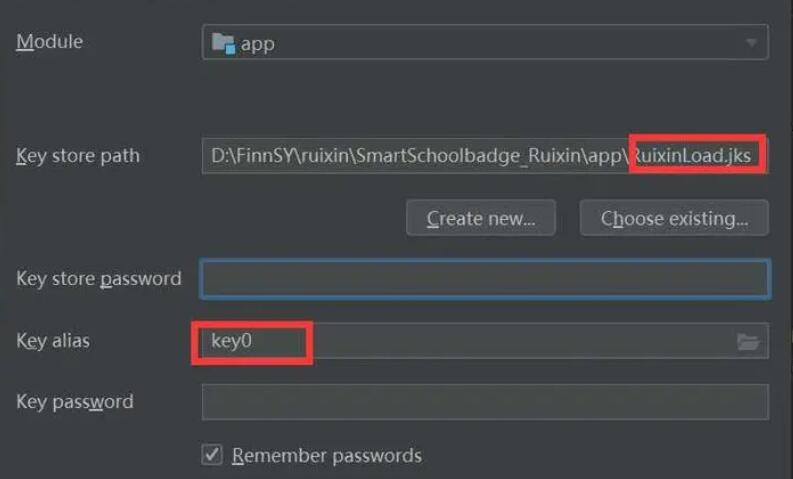
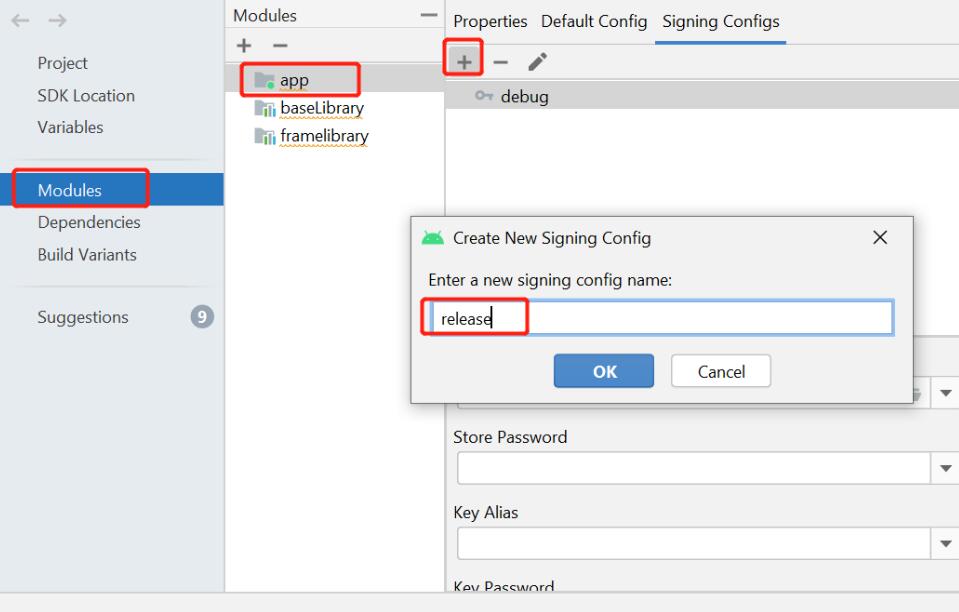
1. 生成密钥库文件:可以使用Java的keytool工具或者Android Studio自动生成密钥库文件。密钥库文件包含了应用程序的私钥和公钥。
2. 创建密钥对:每个应用程序都有一个唯一的密钥对,包括私钥和公钥。私钥用于对应用程序进行签名,保护应用程序的完整性和安全性,而公钥用于验证应用程序的身份。
3. 生成证书请求文件:使用keytool工具生成证书请求文件(CSR),包含应用程序的名称、组织信息等。CSR文件将作为申请证书的依据。
4. 向证书颁发机构(CA)申请证书:将生成的CSR文件发送给CA,CA将根据所提供的信息生成证书,并将证书返回给开发者。
5. 使用证书进行签名:使用CA颁发的证书对应用程序进行签名,生成带有签名信息的应用程序包(APK)。签名信息包括证书的公钥和其他相关信息。
6. 验证应用程序的签名:每次安装应用程序时,Android系统将验证应用程序的签名信息,以确认应用程序的真实性和完整性。只有证书和签名信息匹配,验证通过才能安装和运行应用程序。
二、Android证书密码的使用方法
Android证书密码的使用方法主要包括生成密钥库文件、创建密钥对、生成证书请求文件和使用证书进行签名等操作。
1. 生成密钥库文件:
可以使用Java的keytool工具或者Android Studio自动生成密钥库文件。
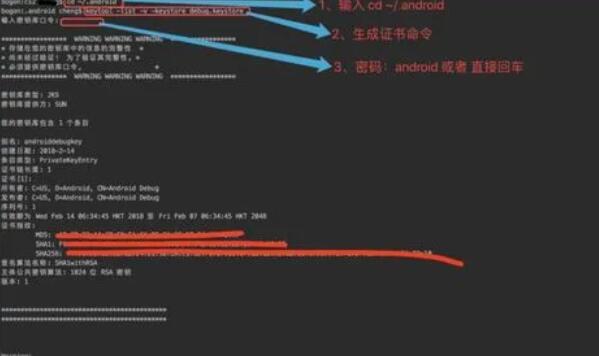
使用keytool工具的命令示例:
keytool -genkeypair -alias myalias -keypass mypassword -keystore mykeystore.jks -storepass mystorepass -validity 365 -keysize 2048
2. 创建密钥对:
在生成密钥库文件时会同时生成密钥对,无需额外操作。
3. 生成证书请求文件:
使用keytool工具的命令示例:
keytool -certreq -alias myalias -file mycsr.csr -keystore mykeystore.jks
4. 向CA申请证书:
将生成的CSR文件发送给CA,并按照CA的要求进行证书申请流程。
5. 使用证书进行签名:
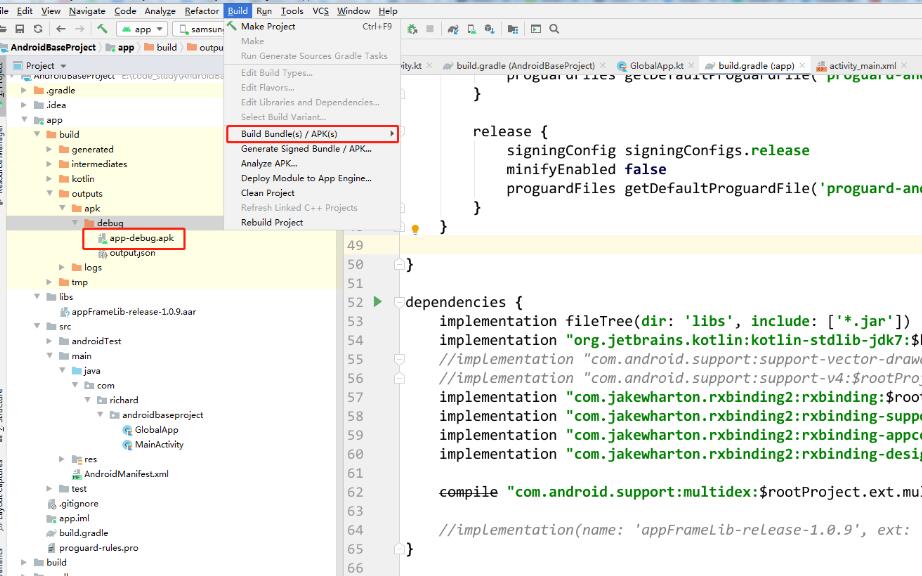
使用CA颁发的证书对应用程序进行签名,可以使用Android Studio的Gradle插件或者命令行工具进行签名。
使用Gradle插件的配置示例:
android {
signingConfigs {
release {
storeFile file("mykeystore.jks")
storePassword "mystorepass"
keyAlias "myalias"
keyPassword "mypassword"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
6. 验证应用程序的签名:
当用户安装应用程序时,Android系统将会验证应用程序的签名信息,确保应用程序的真实性和完整性。如果签名验证失败,系统将阻止应用程序安装。
以上是Android证书密码的原理和使用方法的详细介绍。了解并正确使用Android证书密码对于开发安全、可信赖的应用程序至关重要,建议开发者认真学习和实践相关知识。