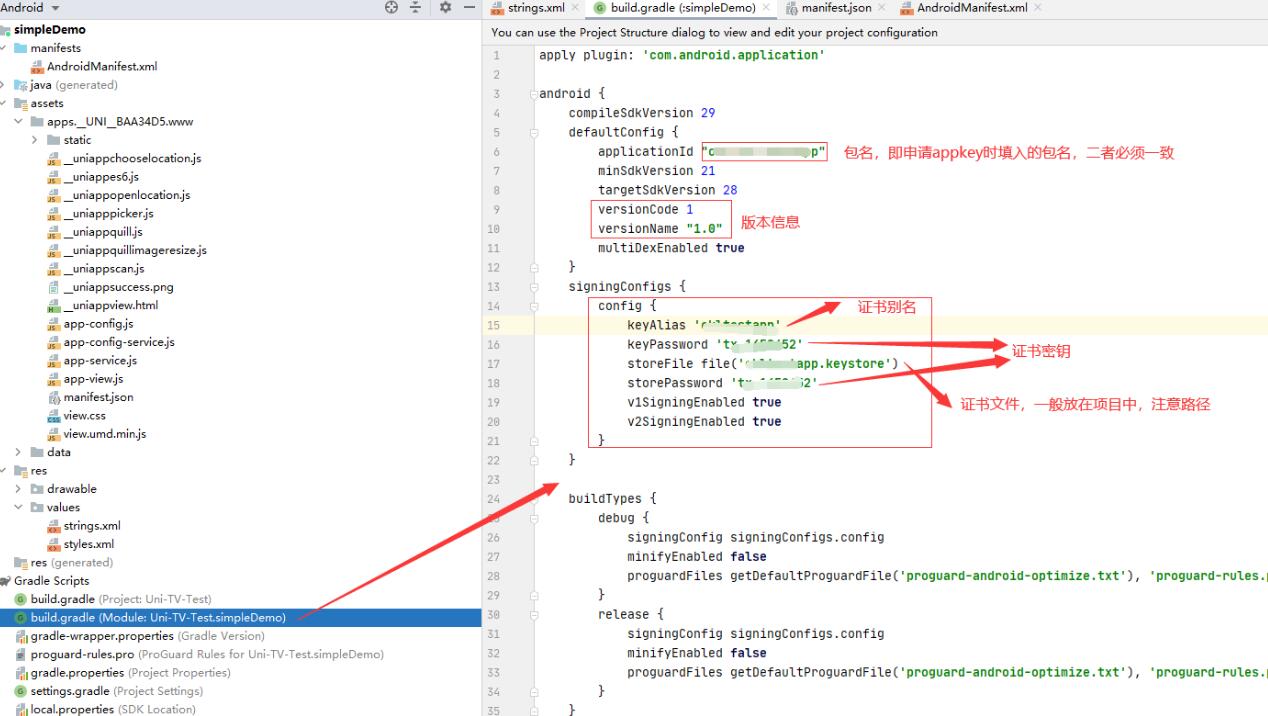
在Android开发中,为了提高应用程序的安全性,通常会对应用程序的签名进行校验。签名证书校验是一种保证应用程序来源可靠性的方法,它通过验证应用程序的数字签名,确保应用程序没有被篡改或者被恶意软件替换。
签名证书校验的原理是将应用程序的数字签名与其相应的签名证书进行比对。数字签名采用的是非对称加密算法,应用程序的开发者会使用自己的密钥对对应用程序进行签名,生成一个唯一的数字摘要。签名证书则是由证书颁发机构(CA)进行颁发,证书包含了开发者的公钥和相关的身份信息。
当用户安装应用程序时,Android系统会对应用程序的数字签名进行校验。系统会首先检查应用程序的签名是否与签名证书匹配,如果不匹配,则认为应用程序的来源不可信。然后系统还会根据签名证书的颁发机构进行校验,如果该机构不在系统的信任列表中,也会认为应用程序的来源不可信。
在Android应用程序的开发过程中,增加签名证书校验可以进一步提高应用程序的安全性。下面是实现签名证书校验的详细步骤:
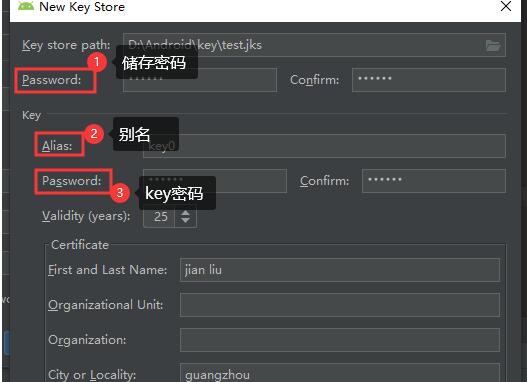
1. 生成密钥对。可以使用命令行工具或者Android Studio提供的工具生成密钥对,生成后会得到一个私钥和一个公钥。
2. 使用私钥对应用程序进行签名。可以使用Android Studio自带的签名工具或者使用命令行工具进行签名,签名后会生成一个新的APK文件。
3. 将签名证书导出。使用keytool工具将签名证书导出为一个单独的文件,该文件通常为一个以".cer"为后缀的文件。
4. 将签名证书嵌入应用程序。将签名证书文件复制到应用程序的"res/raw"目录下,同时在应用程序的AndroidManifest.xml文件中添加以下代码,以告知系统需要对应用程序进行签名证书校验:
```xml
... android:debuggable="false" android:extractNativeLibs="true" android:hasCode="true" android:icon="@drawable/ic_launcher" android:label="@string/app_name" android:testOnly="false"> ... android:name="com.android.vending.INSTALLER_PACKAGE_NAME" android:value="com.android.vending"/> ... ``` 5. 进行签名证书校验。在应用程序的代码中,可以使用以下代码进行签名证书校验: ```java PackageManager pm = getPackageManager(); PackageInfo packageInfo = pm.getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES); Signature[] signatures = packageInfo.signatures; // 取得第一个签名 Signature signature = signatures[0]; byte[] signatureBytes = signature.toByteArray(); // 读取签名证书 CertificateFactory cf = CertificateFactory.getInstance("X509"); X509Certificate cert = (X509Certificate) cf.generateCertificate(getResources().openRawResource(R.raw.certificate)); // 验证签名证书是否匹配 PublicKey publicKey = cert.getPublicKey(); Signature verifySignature = Signature.getInstance("SHA256withRSA"); verifySignature.initVerify(publicKey); verifySignature.update(signatureBytes); // 验证结果 boolean verified = verifySignature.verify(signatureBytes); if (verified) { Log.d(TAG, "Signature verified!"); } else { Log.d(TAG, "Signature verification failed!"); } ``` 通过上述步骤,就可以实现对应用程序签名证书的校验。如果校验通过,则可以认为应用程序的来源可信。反之,如果校验不通过,则应该提示用户应用程序可能存在风险,阻止应用程序的进一步运行。 总结起来,签名证书校验是保证Android应用程序来源可信的重要方法。通过对应用程序的数字签名与签名证书进行比对,可以确保应用程序没有被篡改或者被恶意软件替换。开发者可以按照上述步骤,实现签名证书校验,从而提高应用程序的安全性。