在Android应用开发过程中,为了保证应用的安全性,一种常用的方式是对应用进行签名证书校验。签名证书是由开发者使用私钥对应用进行签名后生成的,用以验证应用的完整性和真实性。下面将详细介绍Android增加签名证书校验的原理以及实现步骤。
1. 签名证书原理
签名证书是一种数字证书,由数字签名机构(CA)颁发。它包含了应用开发者的公钥,同时也包含了数字签名机构的公钥。应用的签名证书由开发者使用私钥对应用进行签名生成,然后由数字签名机构使用私钥对开发者的签名证书进行签名,确保签名证书的真实性和完整性。当应用安装到设备上时,Android系统会验证应用的签名证书并与系统内置的信任的CA证书进行比对,确保应用未被篡改或冒用。
2. 实现步骤
(1)生成秘钥库(KeyStore):
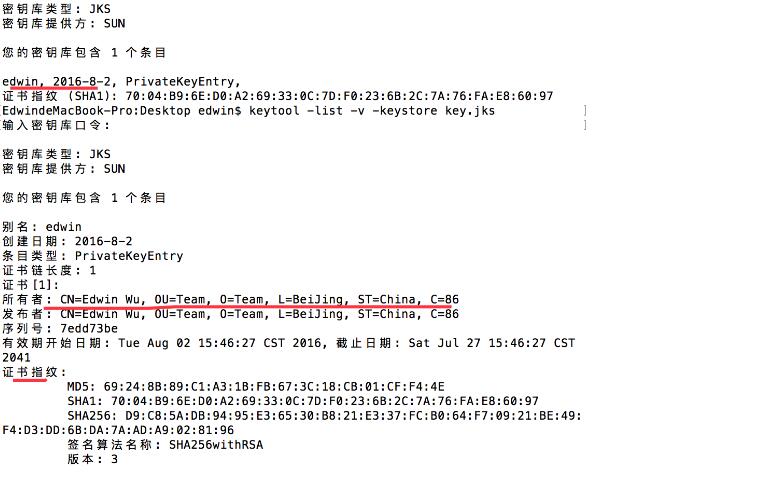
使用Java keytool工具生成秘钥库,命令如下:
```
keytool -genkeypair -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
这将生成一个名为my-release-key.keystore的秘钥库文件。
(2)签名应用:
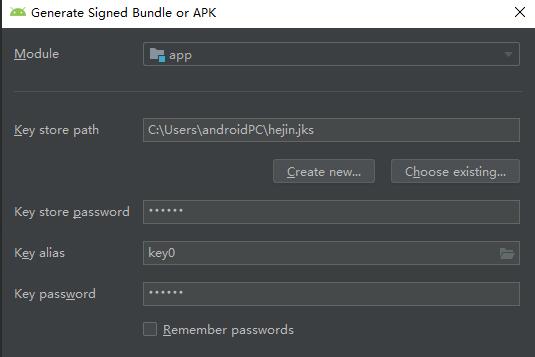
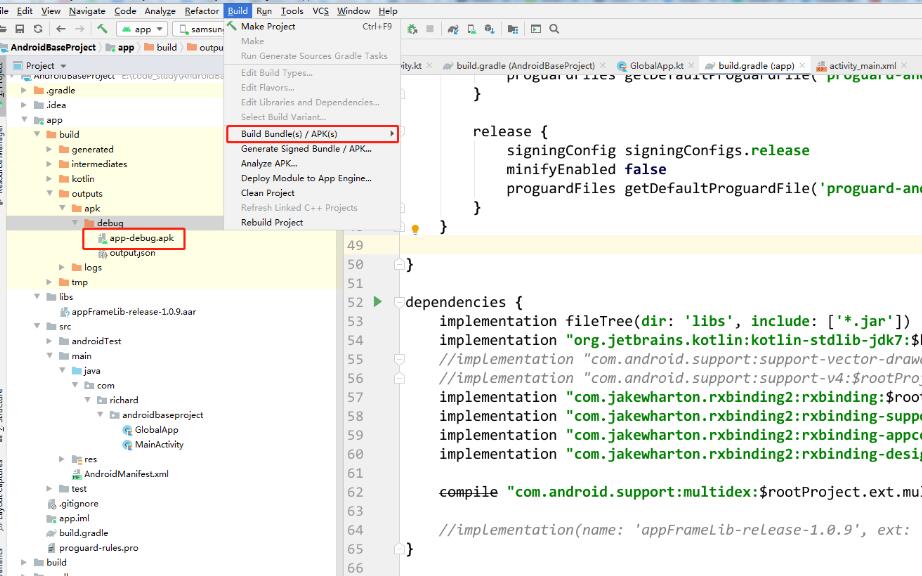
在构建Android应用的过程中,使用Android Studio或者命令行将应用进行签名。签名时需要使用之前生成的秘钥库文件以及别名和密码信息。
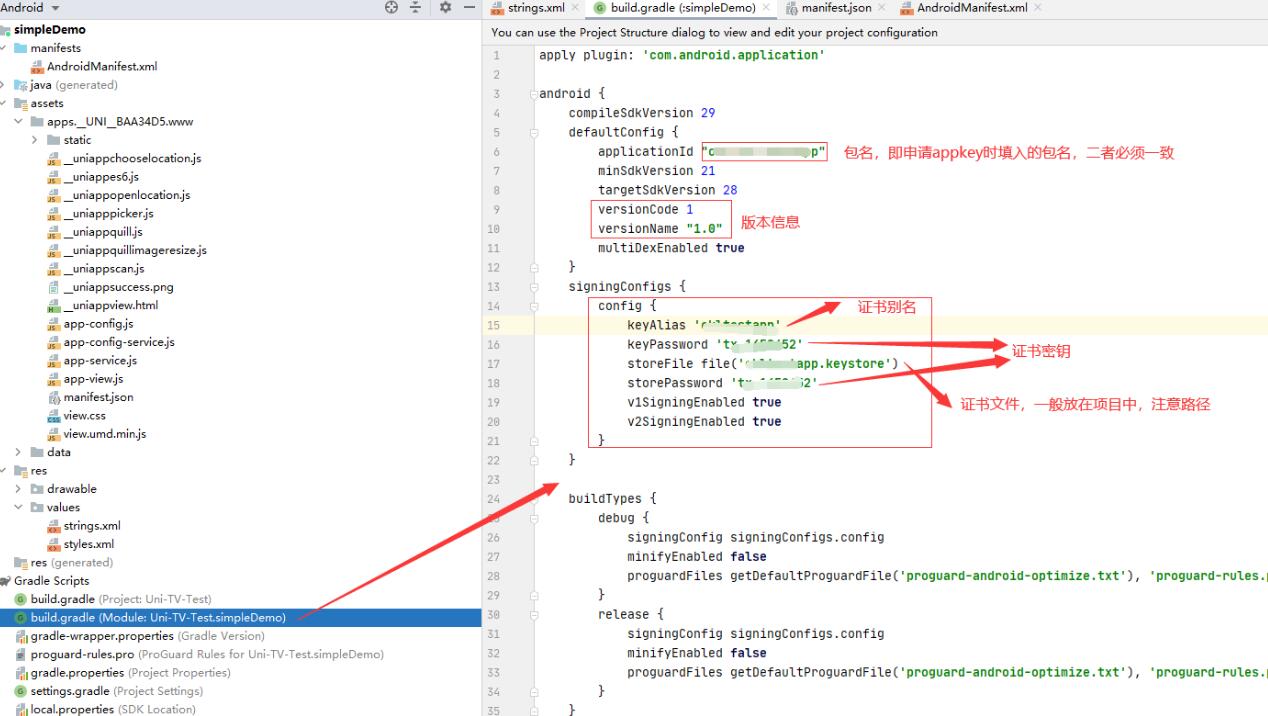
对于Android Studio用户:在build.gradle文件中进行如下配置
```
android {
// ...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "**************"
keyAlias "my-key-alias"
keyPassword "**************"
}
}
buildTypes {
release {
// ...
signingConfig signingConfigs.release
}
}
}
```
对于命令行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-key-alias
```
这将对应用进行签名并生成一个签名后的APK文件。
(3)应用验证:
在应用安装时,Android系统会对应用进行签名证书校验。可以通过以下代码获取应用的签名信息进行校验:
```java
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] cert = signatures[0].toByteArray();
InputStream input = new ByteArrayInputStream(cert);
CertificateFactory cf = CertificateFactory.getInstance("X509");
X509Certificate c = (X509Certificate) cf.generateCertificate(input);
String publicKey = Base64.encodeToString(c.getPublicKey().getEncoded(), Base64.DEFAULT);
```
获取到的publicKey可以与预先存储在应用中或服务器上的公钥进行比对,从而验证应用的签名证书的有效性。
通过以上步骤,我们可以在Android应用开发中增加签名证书校验,确保应用的完整性和真实性,降低应用被篡改或冒用的风险。同时,开发者也可以在应用中对签名证书进行自定义验证,以增加应用的安全性。