在Android开发中,应用签名是非常重要的步骤。应用签名可以确保应用的完整性和安全性,并且允许系统识别开发者的身份。本文将详细介绍Android应用签名的原理和步骤。
一、应用签名原理
Android应用签名是通过使用开发者的私钥对应用进行数字签名,以验证应用的完整性和身份。具体来说,应用签名的过程可以分为如下几个步骤:
1. 生成密钥对:首先,开发者需要使用Java的keytool工具生成一对公钥和私钥。私钥必须严格保密,而公钥将被嵌入到应用的证书中。
2. 生成证书签名请求:使用私钥生成一个证书签名请求(Certificate Signing Request,CSR),其中包含开发者的身份信息和公钥。
3. 向证书颁发机构(Certificate Authority,CA)申请签名:开发者将CSR提交给CA,CA会对开发者的身份进行验证,并使用CA私钥对CSR进行签名,生成一个数字证书。
4. 使用私钥对应用进行签名:开发者使用私钥对应用进行数字签名。签名过程是将应用的整个文件进行散列,然后使用私钥对散列值进行加密,生成签名文件。
5. 发布应用:最后,开发者将签名的应用发布到应用商店或其他发布渠道。
二、应用签名步骤
下面是Android应用签名的详细步骤:
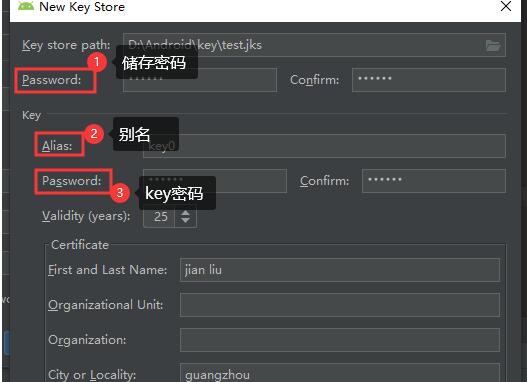
1. 生成密钥对:
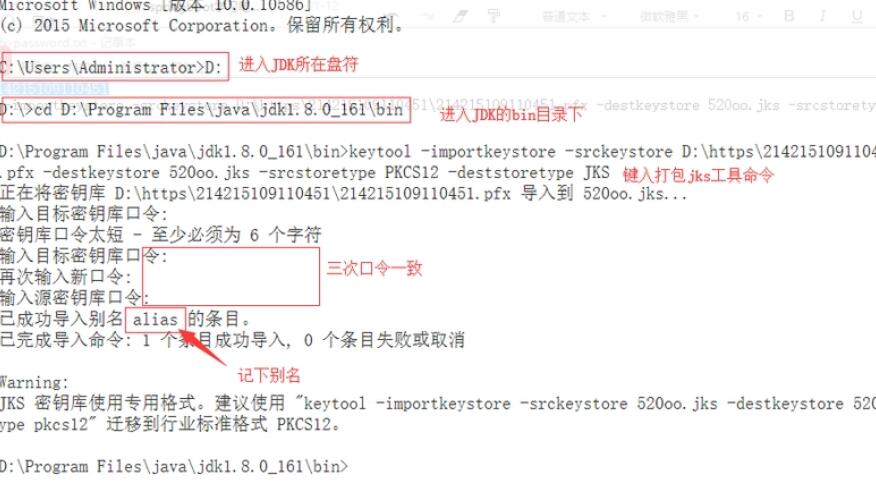
a. 打开终端或命令行窗口,执行以下命令生成密钥对:
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 36500 -keystore keystore.jks
b. 命令中的参数解释:
-alias:密钥别名,可以自定义;
-keyalg:密钥算法,一般使用RSA;
-keysize:密钥长度,建议2048;
-validity:证书有效期,以天为单位,这里设置为36500,即100年;
-keystore:密钥库文件名。
2. 生成证书签名请求:
a. 执行以下命令生成CSR文件:
keytool -certreq -alias mykey -keystore keystore.jks -file certreq.csr
b. 命令中的参数解释:
-alias:密钥别名,与上一步中的别名保持一致;
-keystore:密钥库文件名;
-file:CSR文件名。
3. 向证书颁发机构申请签名:
将生成的CSR文件提交给CA,按照CA的要求完成签名申请流程。
4. 使用私钥对应用进行签名:
a. 下载CA颁发的数字证书(例如cert.pem),将其保存到与密钥库文件(keystore.jks)相同的目录下。
b. 执行以下命令进行签名:
jarsigner -verbose -sigalg SHA256withRSA -digestalg SHA-256 -keystore keystore.jks -signedjar signed.apk app.apk mykey
c. 命令中的参数解释:
-verbose:显示签名详细信息;
-sigalg:签名算法,一般使用SHA256withRSA;
-digestalg:摘要算法,一般使用SHA-256;
-keystore:密钥库文件名;
-signedjar:签名后的应用文件名;
app.apk:要签名的应用文件名;
mykey:密钥别名,与第一步中的别名保持一致。
至此,应用签名完成。开发者可以将签名后的应用发布到应用商店或其他发布渠道。
总结:
Android应用签名是确保应用完整性和安全性的重要步骤。本文介绍了应用签名的原理和详细步骤,包括生成密钥对、生成证书签名请求、申请签名、使用私钥对应用进行签名等。开发者在发布Android应用之前,务必进行应用签名,以保证应用的安全性。