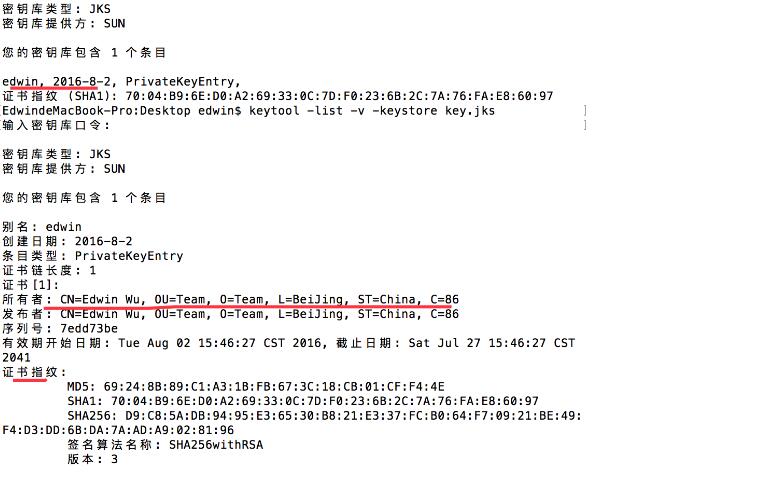
在Android应用开发中,验证证书是一项重要的安全措施,用于确保与服务端通信的连接是安全可信的。本文将介绍Android中证书验证的原理和详细步骤。
#### 原理介绍
当Android应用与服务端建立安全连接时,通常会使用SSL/TLS协议。SSL/TLS协议使用证书来验证服务端身份,并进行密钥协商以确保通信安全。
证书是由数字证书颁发机构(Certificate Authority,CA)签发的,它包含服务端公钥以及与之关联的信息,比如颁发机构名称、有效期等。通过验证证书的合法性,我们能够确认连接的目标是否是预期的。
证书验证的过程主要包括以下几个步骤:
1. 客户端与服务端建立连接后,服务端会发送自己的证书给客户端。
2. 客户端收到证书后,会验证证书的有效性。
3. 客户端使用证书中的公钥加密一个随机数生成的密钥,然后发送给服务端。
4. 服务端使用自己的私钥解密这个密钥,从而建立安全连接。
#### 详细介绍
下面详细介绍Android中证书验证的步骤:
1. 获取服务端证书
在Android应用中,我们需要获取服务端的证书。一种常用的做法是将证书放在应用的资源文件中(如raw目录下),然后通过资源ID或资产管理器获取。
2. 创建证书工厂
使用Java的`CertificateFactory`类创建一个证书工厂,并使用`generateCertificate`方法从证书文件中获取证书。
```java
// 加载证书
CertificateFactory cf = CertificateFactory.getInstance("X.509");
InputStream caInput = new BufferedInputStream(new FileInputStream(certFile));
Certificate ca = cf.generateCertificate(caInput);
```
3. 创建信任管理器
创建一个新的信任管理器,使用`KeyStore`类加载系统默认的证书。
```java
// 创建信任管理器
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null, null);
keyStore.setCertificateEntry("ca", ca);
TrustManagerFactory tmf = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
tmf.init(keyStore);
```
4. 创建SSL上下文
创建一个新的SSL上下文,并使用之前创建的信任管理器初始化。
```java
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, tmf.getTrustManagers(), null);
```
5. 创建HTTPS连接
使用创建的SSL上下文创建一个HTTPS连接,并将其添加到URLRequest中。
```java
URL url = new URL("https://www.example.com");
HttpURLConnection connection = (HttpURLConnection) url.openConnection();
connection.setSSLSocketFactory(sslContext.getSocketFactory());
```
6. 验证证书
在建立连接之前,添加一个`HostnameVerifier`来验证主机名的正确性,确保连接的目标是预期的。
```java
connection.setHostnameVerifier(new HostnameVerifier() {
@Override
public boolean verify(String hostname, SSLSession session) {
// 自定义验证逻辑,比如检查证书中的主机名与服务端返回的主机名是否相符
return true;
}
});
```
7. 建立连接
使用`connect`方法建立连接。在这一步中,Android会自动进行证书验证和密钥交换,确保连接的安全性。
```java
connection.connect();
```
通过以上步骤,我们可以验证服务端证书的合法性,并建立一个安全的连接,确保与服务端之间的通信是可信的。
总结
Android中的证书验证是确保安全通信的重要步骤。通过验证证书的合法性,我们能够确认连接的目标是否是预期的,并建立一个安全的连接。通过按照上述步骤进行证书验证,我们可以在Android应用中增加一层安全保障。