Android应用签名是发布Android应用的一个重要步骤,它确保了应用的完整性和真实性,同时还可以帮助开发者防止应用被篡改和重打包。下面将详细介绍Android应用签名的原理和详细步骤。
1. 签名原理
Android应用签名基于公钥加密体系,开发者需要生成一个密钥对,包括一个私钥和一个公钥。私钥用于对应用进行签名,而公钥用于验证应用的签名。当应用被签名后,私钥将用于生成签名文件,并与应用一起发布,而公钥将被嵌入到应用中。当用户下载应用并安装完成后,系统会使用应用内嵌的公钥来验证应用的签名,确保应用没有被篡改。
2. 生成密钥
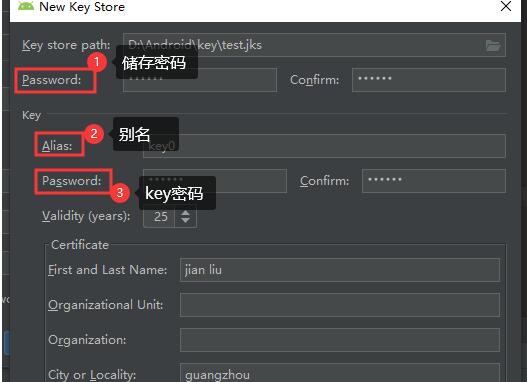
首先,我们需要生成一个密钥对。Android提供了一个工具叫做keytool,它可以用来生成密钥对。打开终端或命令提示符窗口,定位到Java Development Kit(JDK)的安装路径下的bin目录。输入以下命令生成密钥对:
keytool -genkeypair -alias mykey -keypass mypass -keystore mykeystore.jks -storepass mystorepass -dname "CN=your_name, OU=your_unit, O=your_organization, L=your_city, ST=your_state, C=your_country"
这条命令将生成一个名为mykeystore.jks的密钥库文件。你需要替换命令中的your_name、your_unit、your_organization、your_city、your_state和your_country为自己的信息。-alias参数指定了密钥对的别名,-keypass参数指定了私钥的密码,-storepass参数指定了密钥库的密码。生成的密钥库文件将包含私钥和公钥。
3. 签名应用
签名应用的步骤包括两个部分:使用密钥对生成签名文件和将签名文件嵌入到应用中。
首先,我们需要使用密钥库文件中的私钥生成签名文件。打开终端或命令提示符窗口,输入以下命令:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks myapp.apk mykey
这里,-sigalg参数指定了签名算法,-digestalg参数指定了摘要算法,-keystore参数指定了密钥库文件的路径,myapp.apk表示应用的APK文件,mykey表示密钥库文件中的别名。执行这个命令后,将会生成一个名为myapp.apk的已签名应用。
然后,我们需要将签名文件嵌入到应用中。继续之前的命令,输入以下命令:
zipalign -v 4 myapp.apk myapp-signed.apk
这条命令使用zipalign工具将myapp.apk文件与签名文件进行对齐,生成一个名为myapp-signed.apk的最终签名应用。
4. 验证签名
签名应用后,我们可以使用Android Debug Bridge(ADB)命令来验证签名是否成功。首先,保证你已经安装了ADB,并且已经将ADB添加到系统的环境变量中。然后,打开终端或命令提示符窗口,输入以下命令:
adb install -r myapp-signed.apk
这条命令将安装myapp-signed.apk到连接的设备。如果设备中已经安装了应用的旧版本,使用-r参数来替换它。如果签名验证失败,安装将会被终止。
通过以上步骤,你就可以成功签名Android应用了。
总结
Android应用签名是一个重要的发布步骤,它保证了应用的完整性和真实性,防止应用被篡改和重打包。通过生成密钥对、签名应用和验证签名,我们可以成功签名Android应用。希望这篇文章能够帮助你学习和理解Android应用签名的原理和步骤。