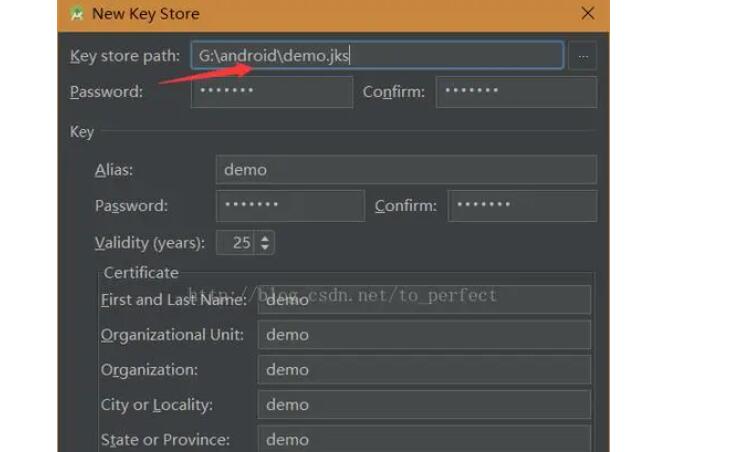
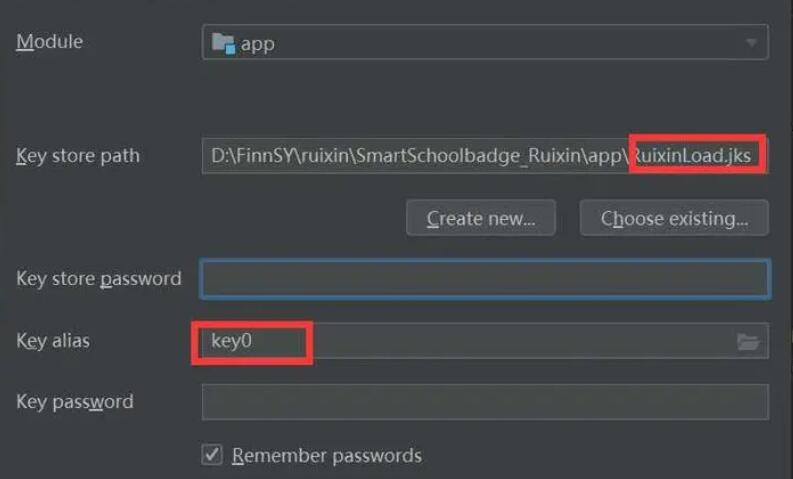
Android应用程序的签名是一种保护应用程序完整性和真实性的重要手段。当开发者签署应用程序时,它会使用自己的数字证书对应用程序进行签名。在应用程序安装到设备上时,系统会验证应用程序的签名,以确保应用程序未被更改或篡改。
应用程序的签名是通过使用开发者的私钥对应用程序的内容进行加密生成的。这个签名是唯一的,并且与开发者的数字证书相关联。在开发者将应用程序上传到Google Play商店之前,他们必须使用自己的签名来对应用程序进行签名。
Android系统中的签名验证是通过PackageManager类来实现的。当一个应用程序被安装到设备上时,系统会将应用程序的签名与开发者在Google Play商店中注册的签名进行比较。如果签名匹配,则系统认为应用程序是真实和完整的。如果签名不匹配,则系统会认为应用程序可能已被篡改或来自不信任的来源,将会禁止安装或显示一条警告消息。
签名验证是通过使用公钥加密解密的过程来完成的。开发者在签名应用程序时使用私钥进行加密,并将公钥嵌入到应用程序的签名文件中。在验证签名时,系统会使用应用程序的公钥来解密签名,并与证书中的签名进行比较。如果解密后的签名与证书中的签名匹配,则认为应用程序是真实和完整的。
要验证应用程序的签名,可以使用以下代码片段:
```java
PackageManager pm = getPackageManager();
String packageName = getPackageName();
int flags = PackageManager.GET_SIGNATURES;
PackageInfo packageInfo = pm.getPackageInfo(packageName, flags);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
byte[] signatureBytes = signature.toByteArray();
// 验证签名的代码
// ...
}
```
在上面的代码中,我们首先获取到PackageManager实例,并传入包名和标记来获取应用程序的PackageInfo对象。然后,从PackageInfo对象中获取签名数组,并遍历每个签名。对于每个签名,我们可以将其转换为字节数组,并使用验证签名的特定代码进行处理。
在实际的应用程序中,我们可以使用如下所示的方法来验证签名:
```java
public static boolean verifySignature(byte[] signatureBytes) {
try {
CertificateFactory certFactory = CertificateFactory.getInstance("X.509");
X509Certificate cert = (X509Certificate) certFactory.generateCertificate(new ByteArrayInputStream(signatureBytes));
PublicKey publicKey = cert.getPublicKey();
// 调用其他库或算法来验证签名
// ...
return true;
} catch (Exception e) {
e.printStackTrace();
return false;
}
}
```
在上面的代码中,我们首先使用CertificateFactory类来解析证书,然后将其转换为X509Certificate对象。接下来,我们可以获取证书的公钥,并使用它来验证签名。具体的签名验证过程可能因所使用的库或算法而异,可以根据具体需求进行自定义。
总结来说,Android应用程序的签名验证是一种重要的安全机制,用于确保应用程序的完整性和真实性。通过使用开发者的私钥对应用程序进行签名,可以防止应用程序被篡改或来自不可信的来源。在安装应用程序时,系统会验证应用程序的签名,并根据结果决定是否允许安装。这种验证过程可以通过使用PackageManager类和相应的签名验证代码来实现。