Android应用程序包(APK)签名是一种保障应用完整性和真实性的重要机制。在发布和安装Android应用程序之前,开发者需要对应用进行数字签名。本文将详细介绍Android验证APK签名的原理和流程。
1. APK签名原理
APK签名使用非对称加密算法,基于公钥和私钥的配对。开发者生成一对公私钥,并将公钥集成到应用程序的证书文件(.keystore)中。应用程序的每个版本都使用私钥对其整个APK进行签名。签名后的APK包含数字签名文件(.SF)和签名块(.RSA或.DSA)。
验证APK签名的过程如下:
1.1 首先,系统提取签名块,即.RSA或.DSA文件。
1.2 然后,系统提取APK的证书文件(.keystore)中的公钥。
1.3 接下来,系统使用公钥对签名块进行解密,得到签名的散列值。
1.4 最后,系统计算APK包的散列值,并与解密得到的散列值进行比较。如果两者匹配,则APK签名有效。
2. APK签名流程
下面是验证APK签名的流程:
2.1 获取APK签名块
将APK文件修改为.zip文件,解压缩后可以看到其中的.RSA或.DSA文件。可以使用zip工具(如WinRAR)或APK解包工具来获取签名块。
2.2 获取证书文件
在签名块的目录中,可以找到名为"META-INF"的文件夹。在该文件夹中,可以找到证书文件(.RSA或.DSA)。将其导出到可访问的位置。
2.3 获取公钥
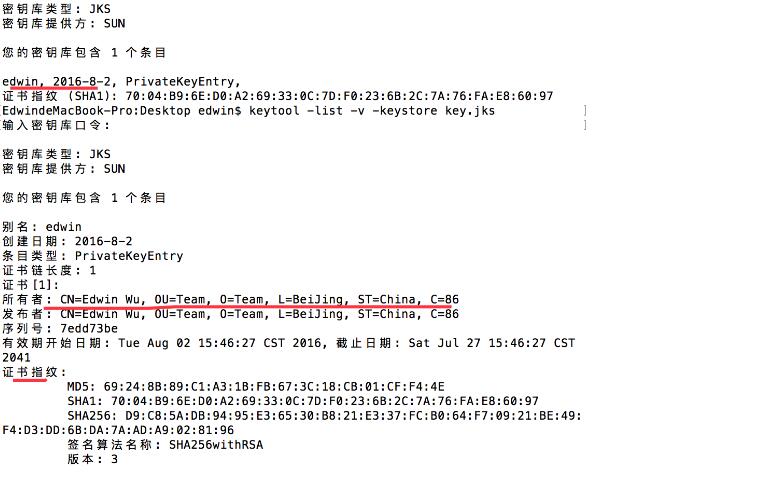
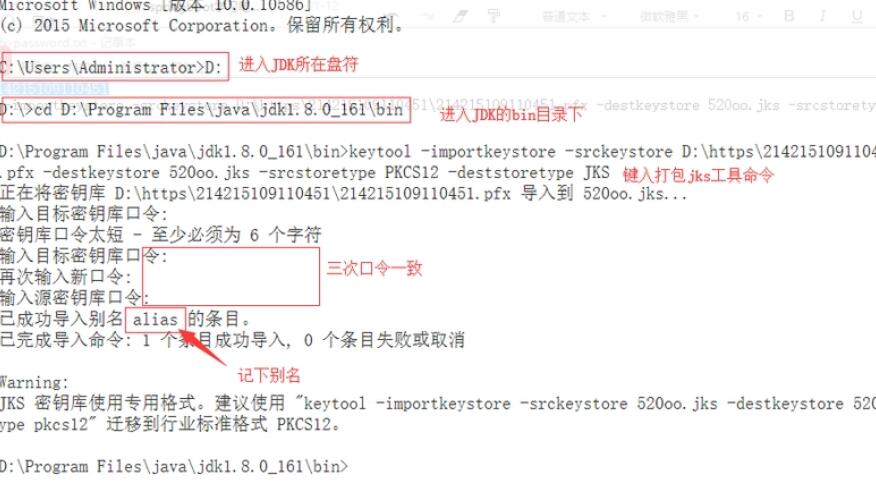
使用keytool工具来读取证书文件,该工具通常位于Java的bin目录下。以下是使用keytool获取公钥的命令:
```
keytool -export -alias alias_name -file certificate.crt -keystore keystore.jks
```
其中,alias_name是在生成证书时指定的别名,certificate.crt是输出的证书文件名,keystore.jks是.keystore文件路径。
2.4 验证签名
使用Java代码进行APK签名验证,以下是一个示例:
```java
import java.security.MessageDigest;
import java.security.PublicKey;
import java.security.Signature;
import java.security.cert.Certificate;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
import java.util.jar.JarEntry;
import java.util.jar.JarFile;
public class ApkSignatureValidator {
public static void main(String[] args) throws Exception {
String apkPath = "path_to_apk.apk";
String publicKeyPath = "path_to_public_key.crt";
// Load public key
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
Certificate certificate = certificateFactory.generateCertificate(new FileInputStream(publicKeyPath));
PublicKey publicKey = certificate.getPublicKey();
// Verify signature
JarFile jarFile = new JarFile(apkPath);
JarEntry jarEntry = jarFile.getJarEntry("META-INF/CERT.RSA");
byte[] signatureBytes = new byte[8192];
InputStream is = jarFile.getInputStream(jarEntry);
while (is.read(signatureBytes) != -1) {
// Verify signature bytes
Signature signature = Signature.getInstance("SHA1withRSA");
signature.initVerify(publicKey);
signature.update(signatureBytes);
if (signature.verify(signatureBytes)) {
System.out.println("APK signature is valid.");
} else {
System.out.println("APK signature is invalid.");
}
}
}
}
```
3. 总结
Android应用程序包签名是确保应用完整性和真实性的重要机制。验证APK签名可以通过提取签名块、获取证书文件和公钥,然后使用公钥验证签名的散列值。开发者可以使用Java等编程语言来实现APK签名验证。正确验证APK签名可以防止应用程序被篡改和伪造,保护用户的安全和隐私。