Android项目签名打包是将Android应用程序进行数字签名,并打包成APK文件的过程。签名是为了确保应用程序的完整性和安全性,以防止应用程序被篡改和恶意篡改。
签名和打包的过程包括以下几个步骤:
1. 生成签名密钥
要签名一个Android应用程序,首先需要生成一个签名密钥。可以使用Java密钥工具(keytool)来生成密钥。
命令示例:keytool -genkey -v -keystore my-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
这条命令将生成一个名为my-key.keystore的密钥库文件,并在该文件中生成一个名为my-alias的密钥对。
在生成密钥时,需要设置一些参数,如密钥库文件的名称、别名等。密钥库文件是保存密钥对的二进制文件,用于存储签名密钥。
2. 配置签名
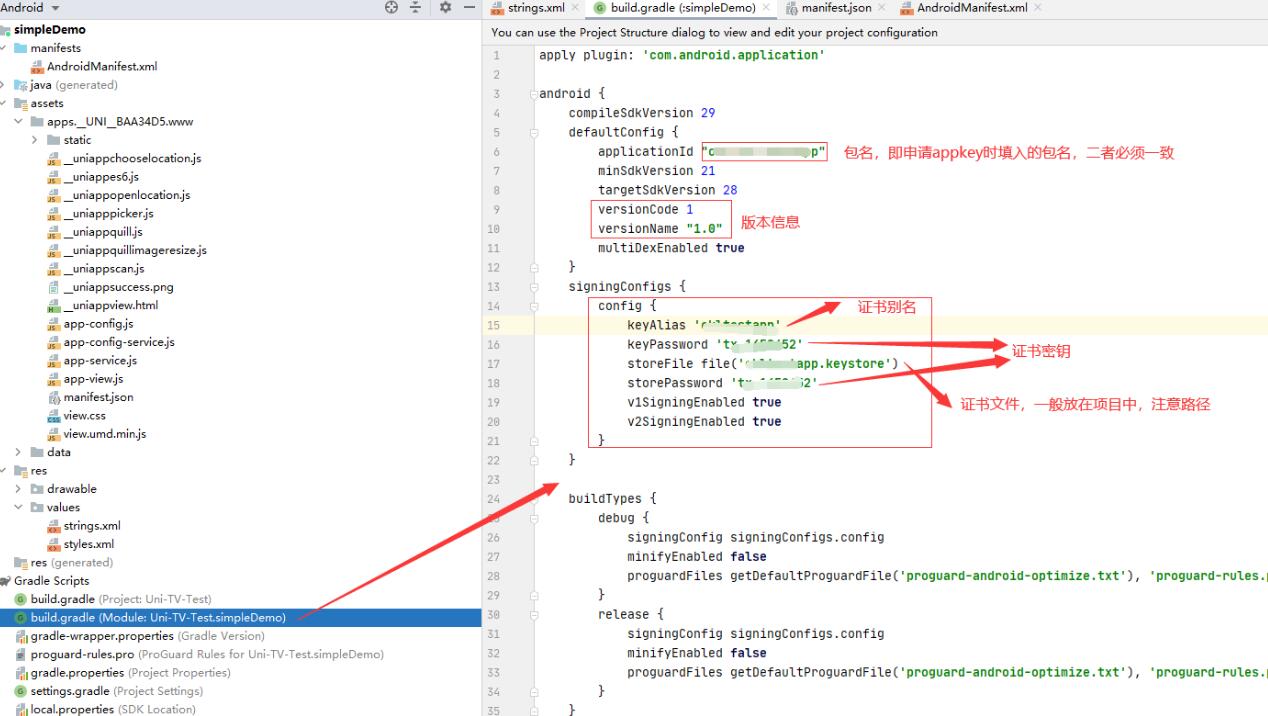
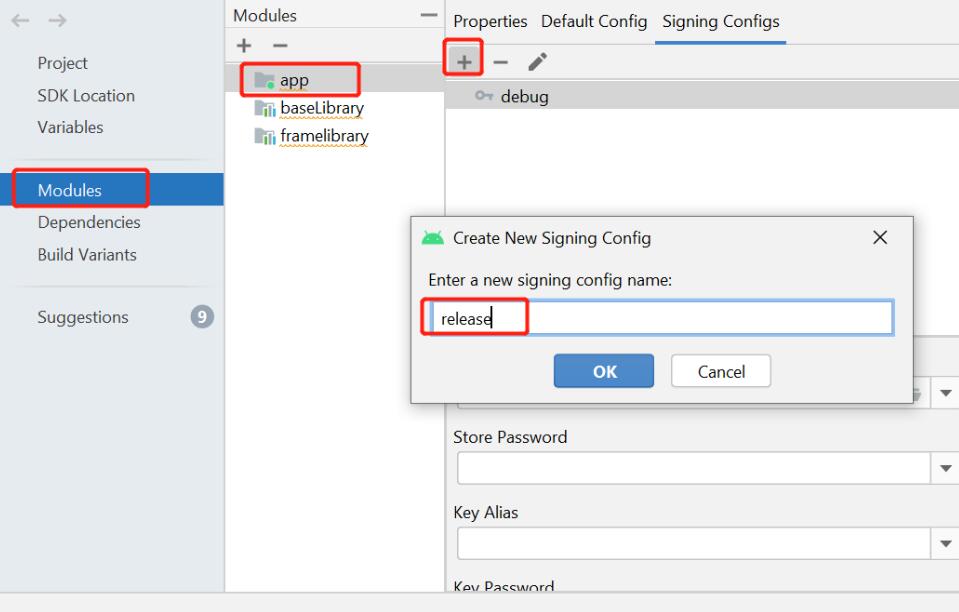
在Android项目的构建配置文件(build.gradle)中配置签名信息。
对于Android Studio项目,需要在项目的build.gradle文件中添加以下代码:
```
android {
...
signingConfigs {
release {
storeFile file('my-key.keystore')
storePassword '密钥库密码'
keyAlias '别名'
keyPassword '密钥密码'
}
}
...
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
其中,'my-key.keystore'替换为生成的密钥库文件路径,'密钥库密码'为设置的密钥库密码,'别名'为设置的密钥别名,'密钥密码'为设置的密钥密码。
3. 执行打包命令
完成签名配置后,可以执行打包命令来生成签名后的APK文件。
对于Android Studio项目,可以使用Gradle的assembleRelease任务来完成签名打包:
```
./gradlew assembleRelease
```
该命令会自动执行与签名和打包相关的任务,并生成签名后的APK文件。
签名后的APK文件路径为:app/build/outputs/apk/release/app-release.apk。
在执行打包命令时,Gradle会根据配置的签名信息,对应用程序进行数字签名,并将签名信息添加到APK文件中。
4. 验证签名
生成签名后的APK文件后,可以通过使用Java密钥工具(jarsigner)来验证APK文件的签名。
命令示例:jarsigner -verify -verbose -certs app-release.apk
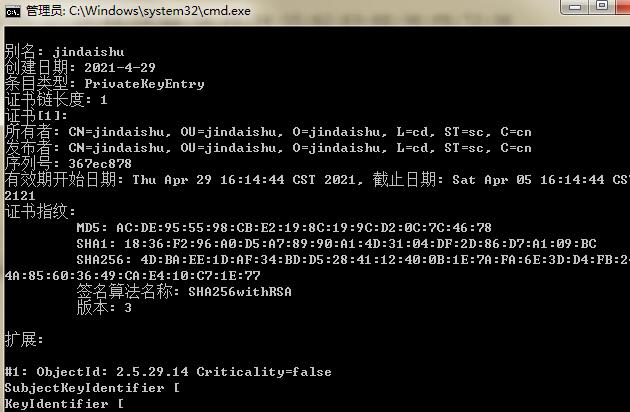
该命令将验证APK文件的签名,并输出签名相关的信息,包括证书指纹、签名者等。
通过验证签名,可以确保APK文件的完整性和安全性,以保护应用程序免受篡改。
总结:
Android项目签名打包是将Android应用程序进行数字签名,并生成APK文件的过程。通过生成签名密钥、配置签名信息、执行打包命令和验证签名,可以保证应用程序的完整性和安全性。签名打包是Android应用开发的重要环节,值得开发人员重视。