在Android开发中,Token签名是一种用于验证应用程序的身份的机制。它基于一种称为密钥对的加密算法,其中包括一个私钥和一个公钥。私钥用于生成签名,而公钥用于验证签名。下面将详细介绍Android Token签名的原理和步骤。
1. 生成密钥对
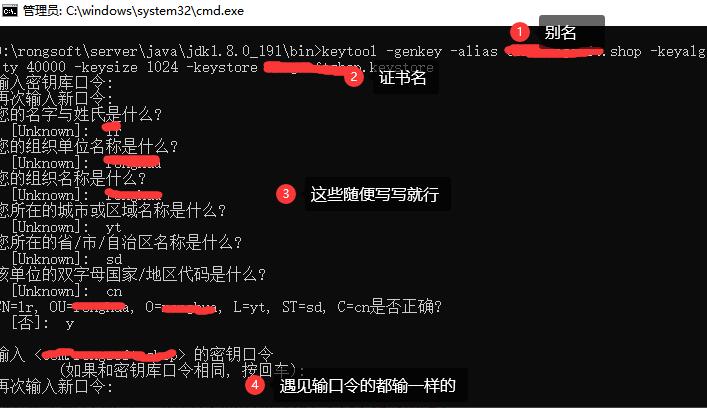
首先,我们需要生成一对密钥:私钥和公钥。可以使用Java KeyStore工具库来生成密钥。生成密钥的方式有很多种,这里以命令行的方式来演示:
```
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
```
这个命令会生成一个包含私钥和公钥的keystore文件(mykeystore.jks)。该文件应保持安全,不要暴露给他人。
2. 为应用程序签名
使用生成的私钥为应用程序签名。在Android开发中,一般使用Android Studio来签名应用。打开Android Studio,进入Project视图,找到项目的根目录。然后依次选择"Build"->"Generate Signed Bundle / APK"。在弹出的对话框中,选择"APK"并点击"Next"。
接下来,Android Studio会要求你提供生成的密钥的相关信息,包括keystore文件位置、别名、密码等。填写完成后,点击"Next"。然后选择输出APK的位置和文件名,并点击"Finish"。Android Studio会使用私钥为应用程序签名并生成一个APK文件。
3. 验证签名
使用生成的公钥来验证应用程序的签名。首先,将签名公钥保存在应用程序中。将公钥文件(以.pem为后缀)复制到应用程序的res/raw文件夹下。
然后,在应用程序的代码中进行签名验证。使用以下代码片段:
```java
PackageManager packageManager = context.getPackageManager();
String packageName = context.getPackageName();
int flags = PackageManager.GET_SIGNATURES;
PackageInfo packageInfo = packageManager.getPackageInfo(packageName, flags);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
byte[] certificateBytes = signature.toByteArray();
InputStream input = new ByteArrayInputStream(certificateBytes);
CertificateFactory certificateFactory = CertificateFactory.getInstance("X509");
X509Certificate certificate = (X509Certificate) certificateFactory.generateCertificate(input);
PublicKey publicKey = certificate.getPublicKey();
// 使用publicKey进行验证
// ...
}
```
以上代码会遍历应用程序的所有签名,并将签名的字节码转化为证书。然后,从证书中获取公钥,即可使用公钥来验证签名的有效性。
总结一下,Android Token签名是一种用于验证应用程序身份的机制,它基于密钥对的加密算法。生成密钥对,使用私钥为应用程序签名,将公钥存储在应用程序中并用于验证签名的有效性。这样,我们可以确保应用程序的安全性,并防止被篡改。